

Supermarket muzlatkichlari nega internetga ulanadi?
Yevropada yuz bergan so‘nggi kiberhujumlar oziq-ovqat tarmoqlariga yuz minglab yevro zarar keltirdi. Masofadan boshqarish imkoniyati ustalar ishini yengillashtiradi, ammo tizimni hakerlar uchun ochiq qoldirmoqda.
**Supermarket muzlatkichlari nega internetga ulanadi?**
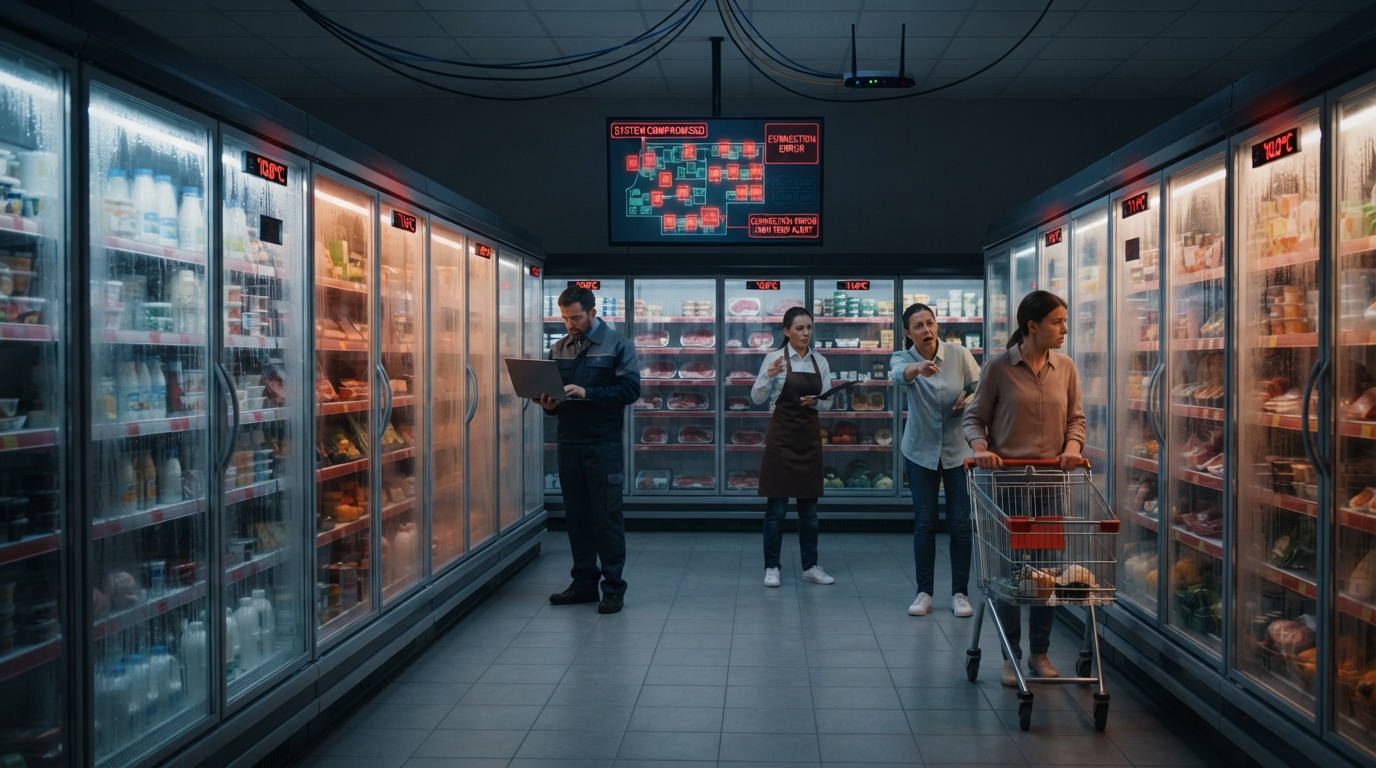
Yevropaning oltita mamlakatidagi supermarket muzlatkichlari 2-noyabr kuni kiberhujumga uchradi. Xususan, Belgiyada bu hujum do‘konlarni taxminan 100 ming yevrolik oziq-ovqat mahsulotlarini tashlab yuborishga majbur qildi. Xo‘sh, nega muzlatkichlar internetga ulanadi? Quyida shu savolga javob beriladi.
Belgiyada kiberhujumdan 40 ga yaqin Delhaize supermarketlari, kamida 15 ta Carrefour do‘koni, beshta Spar do‘koni va De Laet en Van Haver qassoblik guruhi zarar ko‘rdi. Mahalliy OAV xabariga ko‘ra, sovitkichlardagi harorat hatto 70°C gacha ko‘tarilib ketgan. Bundan tashqari, Estoniya, Shvetsiya, Lyuksemburg, Irlandiya va Niderlandiyada ham shunga o‘xshash holatlar qayd etildi.
Savol tug‘iladi: nima uchun birov do‘kon ichida bo‘lmasdan turib, supermarket sovitkichi yoki muzlatkichini boshqara oladi? Sovitgichlar nega internetga ulanadi?
Yirik supermarketlarning sovitish tizimlari markaziy boshqaruv bloklari orqali ishlaydi. Bu bloklar do‘kondagi har bir sovitkich va muzlatkichning haroratini, muz eritish sikllarini hamda ogohlantirish signallarini nazorat qiladi.
Forescout kiberxavfsizlik firmasining oktyabr oyida e’lon qilingan tadqiqotiga ko‘ra, bu bloklarni internetga ulash uzoq vaqtdan beri qo‘llab-quvvatlanadigan imkoniyat hisoblanadi. Bu usul sovitish texniklariga har bir do‘konga borib o‘tirmasdan, nosozliklarni masofadan aniqlash va sozlamalarni o‘zgartirish imkonini beradi.
Yevropadagi asosiy yetkazib beruvchilardan biri bo‘lgan Danfoss kompaniyasining aytishicha, sovitish nazoratini internetga ulash muhandislarning ortiqcha tashriflarini 15 foizdan 30 foizgacha kamaytiradi. Chunki ayrim nosozliklarni masofadan turib tuzatish mumkin. Natijada xodimlar har bir sovitgichni kuniga to‘rt martagacha shaxsan tekshirishiga hojat qolmaydi.
Muzlatkich ishlab chiqaruvchilarning yo‘riqnomalarida tizimni internetga qanday ulash va masofadan kirishni sozlash aniq ko‘rsatilgan. Masalan, u yerda do‘kon routerini sovitish moslamasiga internet orqali ulanadigan qilib sozlash tartibi tushuntirilgan.
Forescout kompaniyasiga ko‘ra, asosiy muammo mas’uliyatning bo‘linganidadir. Dasturiy ta’minotni pudratchi boshqarishi, uskunalar do‘konga tegishli bo‘lishi va internet ulanishini uning IT bo‘limi yuritishi mumkin. Vazifalar aniq taqsimlanmaguncha, hech bir tomon internetga ulangan, himoyasiz va ochiq bu tizimni to‘liq nazorat qila olmaydi yoki ko‘rib tura olmaydi.
Ba’zi uskunalar esa eski. Kiberhujumga uchragan Danfoss kontrollerlaridan biriga 2021-yil may oyidan beri xizmat ko‘rsatish to‘xtatilgan. Shu sababli u xavfsizlik yangilanishlarini ololmaydi va buning oqibatida tashqi qurilmalardan buzib kirish imkoniyati paydo bo‘lgan.
**Xavf ko‘lami qanchalik katta?**
Forescout ekspertlari internetga ulangan qurilmalarni aniqlovchi maxsus qidiruv tizimi (Shodan) orqali tekshiruv o‘tkazdi. Natijada 99 ta mamlakatdagi 6017 ta internet manzilida 13 mingga yaqin sovitish tizimi internetga mutlaqo himoyasiz ulanib turgani aniqlandi.
Danfoss muzlatkich tizimlarining 80 foizida eski dastur ishlamoqda. Ulardagi xavfsizlik kamchiliklari hali tuzatilmagan. Bu raqamlar buzib kirilgan tizimlarni emas, balki kiberhujum uchun ochiq va himoyasiz turgan tizimlarni ko‘rsatadi.
Xavf faqat supermarketlar bilan cheklanmaydi. Xuddi shunday tizimlar oziq-ovqatni qayta ishlash sanoatida, vinochilik korxonalarida, meva omborlarida, fermalarda va kasalxonalarning sovitish uskunalarida ham qo‘llaniladi.
Hujumchilarga murakkab zararli dasturlar kerak bo‘lmaydi. Tizim ichiga kirgach, ular odatiy funksiyalardan foydalanib haroratni o‘zgartirishi, muz eritishni ishga tushirishi yoki ogohlantirish signallarini o‘chirib qo‘yishi mumkin. Forescout bunday o‘zgarishlar odatiy ish jarayoniga o‘xshab ko‘rinishini qayd etadi.
Forescout’ning asosiy tavsiyasi sovitish tizimlarini ochiq internetdan uzib qo‘yish va ustalarga faqat maxsus xavfsiz yo‘llar orqali ruxsat berishdir. Shuningdek, ekspertlar yangilanmaydigan eski qurilmalarni almashtirishni so‘ramoqda. Ular umumiy parollardan voz kechib, har bir xodimga shaxsiy login-parol berishni va tizimga kim kirganini yozib borishni tavsiya qilmoqda.