

Binance $6,3 milliardlik kripto-xakerlik hujumining bir qismi sifatida soxta ishga joylashish boʻyicha suhbatlardan foydalanilganini maʼlum qildi
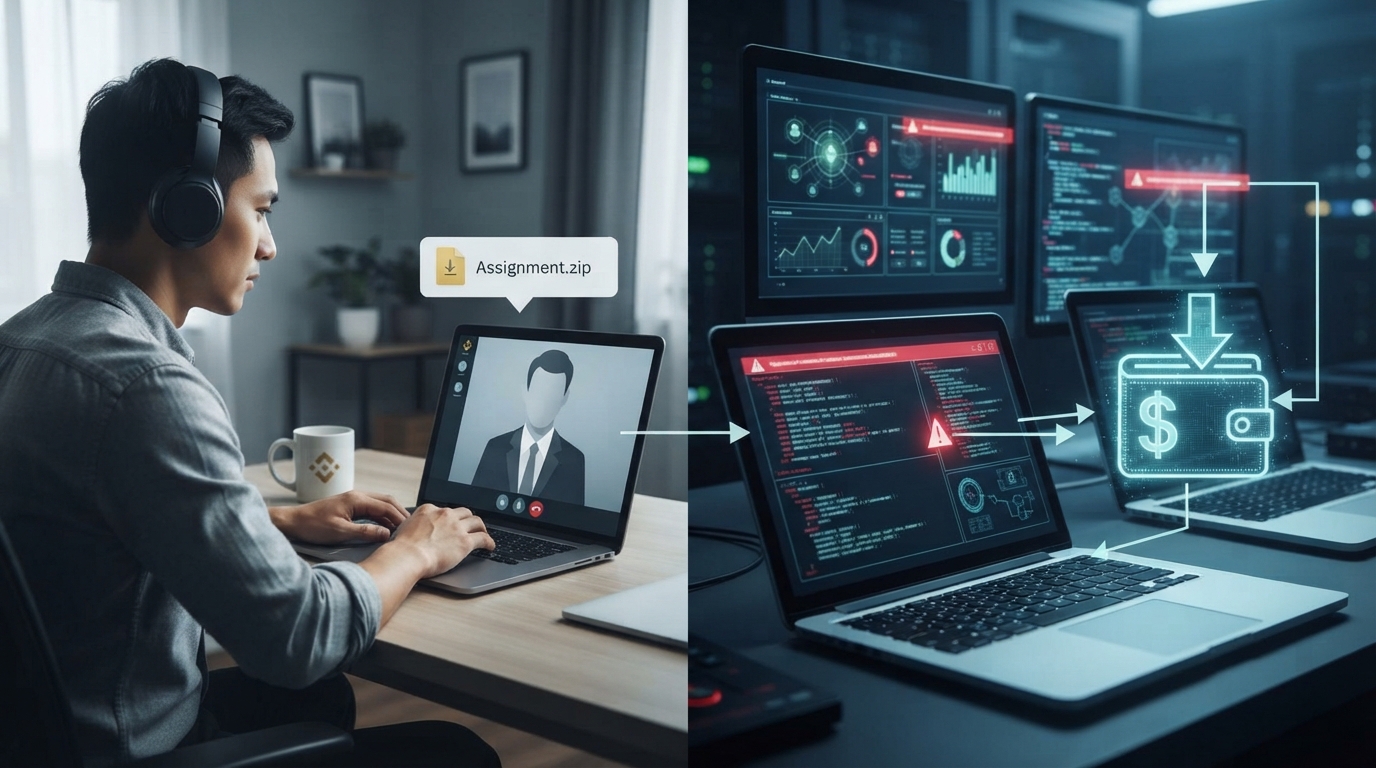
Binance xabariga koʻra, muhandis bilan qonuniy ish qidirish platformasi orqali bogʻlanishgan va u soxta kompaniya vakillari bilan oʻtkaziladigan ulashib boʻlmaydigan soxta ish suhbatlariga taklif qilingan.
Binance $6,3 milliardlik kripto-xakerlik hujumining bir qismi sifatida soxta ish suhbatlaridan foydalanilganini aytmoqda
Binance kompaniyasidan rekord darajadagi $6,3 milliard (£4,7 milliard) mablagʻni oʻgʻirlagan xakerlar soxta ish suhbatlari va buzib kirilgan ichki SI (sunʼiy intellekt) vositasidan foydalangan, deydi kompaniya.
Dunyodagi eng yirik kriptovalyuta birjasini boshqaradigan firma tomonidan eʼlon qilingan dastlabki xulosalarga koʻra, xakerlar uning tizimlariga «murakkab, koʻp bosqichli kampaniya» orqali kirgan.
Kompaniyaning taʼkidlashicha, ular Binance muhandislarining kompyuterlarini zararlash va uning hamyonidan milliardlab dollarlik kriptoni tortib olish uchun foydalaniladigan vositalarni nazorat ostiga olish maqsadida turli usullardan, jumladan, zararli dasturiy taʼminotlarni yuklab olishdan foydalanishgan.
Binance ushbu buzib kirishni «jiddiy va juda murakkab xavfsizlik hodisasi» deb taʼrifladi hamda «bu sodir boʻlmasligi kerak edi» deya uzr soʻradi.
Binance xakerlar uning muhandislariga nisbatan sotsial injeneriya taktikalarini qoʻllaganini aytdi.
Bu usullar fishing kabi vositalarni oʻz ichiga oladi, bunda xakerlar odamlarni keyinchalik ularning hisoblariga kirish uchun ishlatilishi mumkin boʻlgan nozik yoki shaxsiy maʼlumotlarni oshkor qilishga undaydi.
Binance xabariga koʻra, hujumning bir qismi sifatida, uning muhandislaridan biriga qonuniy ish qidirish platformasi orqali murojaat qilingan va soxta kompaniya vakillari bilan soxta ish suhbatlariga taklif qilingan.
Taʼkidlanishicha, hujumchilar uning ishonchini qozonish uchun «poydevorliroq va aldamchiroq» usullardan, jumladan, shaxsiy fotosuratlar joylashtirilgan ijtimoiy tarmoq hisoblarini ulashishdan foydalanishgan.
Ikkinchi suhbat davomida muhandisga «topshiriq» niqobi ostidagi zararli dasturni yuklab olish aytilgan, u payqab qolinishdan qochish uchun «niqoblash usullari»dan foydalangan holda zararli kodni oʻrnatgan.
Binance'ning bildirishicha, xakerlar oktyabr oyida muhandisning buzib kirilgan kompyuteri va buzib kirilgan ichki SI vositasidan foydalanib, yana ikki muhandisning noutbuklarini nazorat ostiga olishgan va hujumning keyingi bosqichlarini amalga oshirishgan.
Ushbu hodisa Binance'ni butun dunyo boʻylab mijozlar uchun mablagʻlarni yechib olishni toʻxtatishga majbur qildi, bu esa yakshanba kuni xizmatlar qayta tiklangunga qadar foydalanuvchilar oʻz kriptovalyutalarini platformadan chiqarib ololmaganini anglatadi.
Platforma qayta ochilgandan soʻng mijozlar milliardlab dollarlik aktivlarni yechib olishdi.
«Foydalanuvchilarimiz, hamkorlarimiz va keng sanoat uchun keltirib chiqarilgan xavotir, uzilishlar va noaniqliklar uchun uzr soʻraymiz», deyiladi xabarda.
Kompaniya ushbu hodisadan soʻng bir qancha choralarni koʻrganini, jumladan, zarar koʻrgan aktivlarni kuzatish va muzlatish uchun huquqni muhofaza qilish organlari bilan hamkorlik qilayotganini qoʻshimcha qildi.
Uning qayd etishicha, yoʻqotishni qoplash uchun kerak boʻlgan mablagʻning 100% dan ortigʻi ajratib qoʻyilgan va shanba kuniga qadar zarar koʻrgan token aktivlarining 98% i «toʻldirilgan».
Rekord darajadagi $6,3 milliardlik (£4,7 milliard) hujum hozirgacha sodir boʻlgan eng yirik kripto-xakerlik deb hisoblanmoqda.
AKSh jinoyat qidiruv agentliklari, jumladan, Federal surishtiruv byurosi (FSB/FBI) va Maxfiy xizmat, Binance'ga platformaning oʻz hamyonlaridan olingan kriptoni kuzatishda yordam bermoqda.
Agentliklar bir qator kibertahlilchilar bilan birgalikda, ushbu xakerlik hujumi — bundan oldingi shunga oʻxshash buzib kirishlar kabi — Shimoliy Koreya tomonidan amalga oshirilganlik belgilarini koʻrsatayotganini aytdi.
Koreya Xalq Demokratik Respublikasining yuqori lavozimli mulozimi va yetakchi Kim Chen Inning singlisi Kim Yo Chjon ushbu ayblovlarni AQSh tomonidan Shimoliy Koreyaning jamoatchilik oldidagi qiyofasiga putur yetkazishga qaratilgan navbatdagi «gʻarazli urinish» deb atadi.
Mumlakat soʻnggi yillarda oʻzi ayblanayotgan bir qator yirik kiberhujumlarga aloqadorligini rad etib keladi.
Lazarus Group nomi bilan ham tanilgan TraderTraitor boʻlinmasi 2025 yilda Bybit kripto birjasini oʻsha paytdagi rekord darajadagi $1,5 milliardga xakerlik qilganida ayblangan edi.
Binance илгари BBC'ning Shimoliy Koreyaning xakerlikdagi ehtimoliy roli haqidagi savollariga javob bermagan edi.
Ammo seshanba kuni kompaniya X (sobiq Twitter) tarmogʻida shunday yozdi: «Federal surishtiruv byurosi tomonidan eʼlon qilingan oxirgi maʼlumotlar ushbu hodisa uchun Koreya Xalq Demokratik Respublikasi masʼul ekanini koʻrsatadi».
Hujumdan keyingi xavfsizlik choralarining bir qismi sifatida, Binance xavfsizlik tahdidlarini aniqlay oladigan SI vositalariga investitsiyalarni oshirishini hamda hodisani toʻliq tekshirish uchun uchinchi tomon kibermutaxassislarini jalb qilishini aytdi.
Shuningdek, u xavfsizlik tadqiqotlari jamgʻarmasini tashkil etishga va maqsadli tashabbuslar boʻyicha yetakchi SI va xavfsizlik kompaniyalari bilan hamkorlik qilishga intilishini bildirdi.