

Tarmoqda 27 million oʻzbekistonlikning shaxsiy maʼlumotlari darknetga sizib chiqqani haqida xabarlar paydo boʻldi
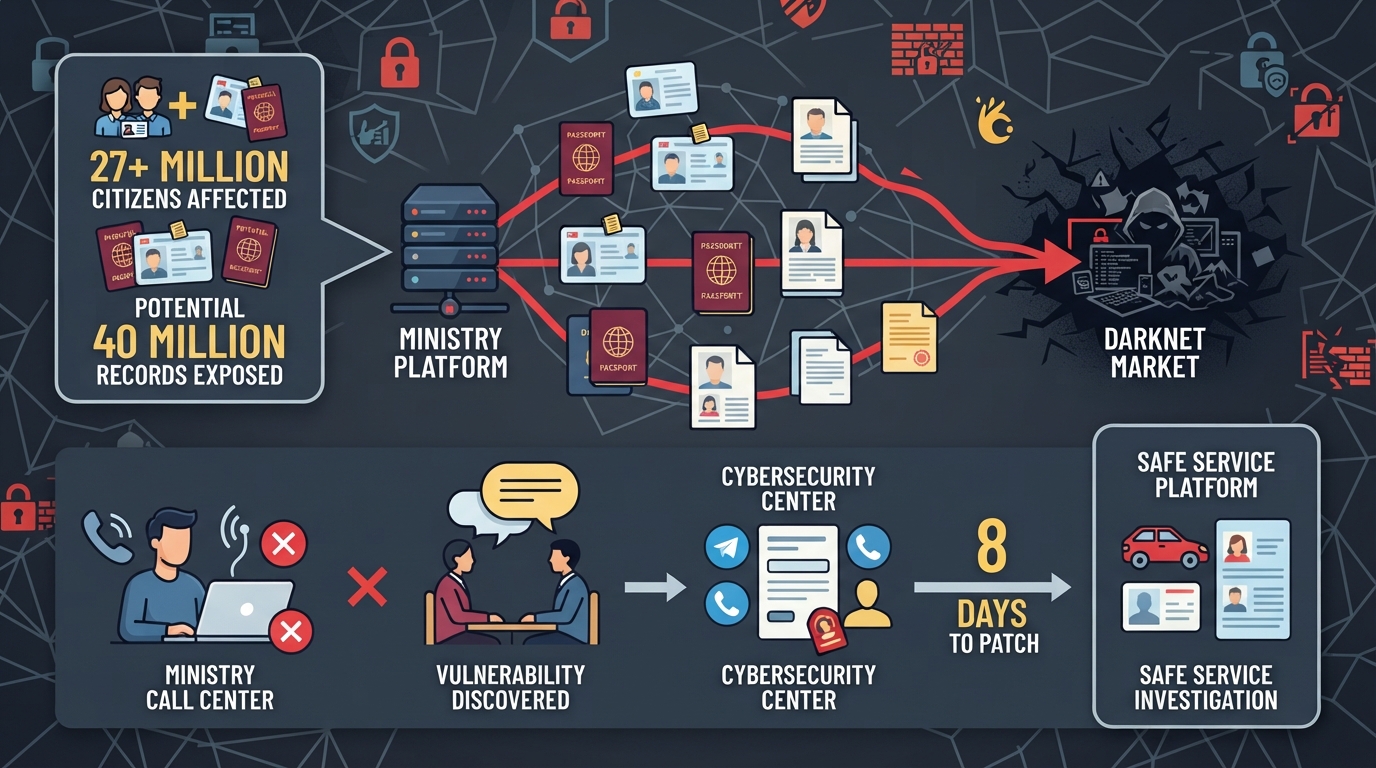
Ijtimoiy tarmoqlarda Oʻzbekistonning 27 million fuqarosining shaxsiy maʼlumotlari darknetga sizib chiqqani boʻlishi mumkinligi haqida xabarlar tarqaldi. Ushbu maʼlumotlarga koʻra, bazada fuqarolarning ism va familiyalari, telefon raqamlari, JSHSHIR, yashash manzillari, pasport maʼlumotlari va biometrik fotosuratlari boʻlishi mumkin, yovuz niyatli shaxslar esa misol tariqasida raqamli texnologiyalar vazirining shaxsiy maʼlumotlarini koʻrsatishgan.
Yovuz niyatli shaxslarning soʻzlariga koʻra, agar ularning talablari 2 noyabr kuni soat 08:00 gacha bajarilmasa, maʼlumotlar arxivi ochiq sotuvga qoʻyiladi.
Maʼlumotlar sizib chiqqani haqidagi xabarlar fonida bloger Umid Gʻafurov sentyabr oxirida mamlakatdagi vazirliklardan birining platformasida kritik zaiflikni aniqlagan dasturchilardan birining hikoyasini soʻzlab berdi. Uning CVSS shkalasi boʻyicha bahosi 10 balldan 8,6 ballni tashkil etgan. Ushbu xatolik sababli har qanday foydalanuvchi avtorizatsiyasiz va cheklovlarsiz 40 millionga yaqin kishining, shu jumladan Oʻzbekistonning deyarli butun aholisi va respublikada roʻyxatdan oʻtgan chet elliklarning maʼlumotlarini saralab olishi mumkin edi. Ochiq foydalanishda F.I.Sh., fotosuratlar, tugʻilgan sanalari, ID-kartalar, xorijga chiqish pasportlari va tugʻilganlik haqidagi guvohnomalarning seriyasi va raqamlari, JSHSHIR, oʻqish joyi va yoʻnalishi haqidagi maʼlumotlar, shuningdek, doimiy roʻyxatdan oʻtgan manzillar va kadastr raqamlari paydo boʻlgan.
Ishlab chiquvchining idoraga zudlik bilan xabar berishga boʻlgan urinishlari qiyinchiliklarga duch keldi. Vazirlik koll-markazida uning murojaatiga shunday javob berishgan: "Siz xakerga oʻxshab qoldingizmi? Ofisga keling, hamma narsa joyida ekanini koʻrsataman". Dasturchi boshqa rasmiy kanal orqali soha mutaxassislari bilan bogʻlanishga va idoradagi uchrashuvda muammoning mohiyatini shaxsan tushuntirishga muvaffaq boʻlganida, unga xatolik haqida bilishlarini, ammo yaqinda oʻtkazilgan xavfsizlik tekshiruvlariga tayanib, uni shoshilinch deb hisoblamasliklarini aytishgan.
5 kundan soʻng ham zaiflik hali ochiqligicha qolavergan va mutaxassis axborotni masʼuliyatli oshkor qilish tartibi doirasida Oʻzbekiston Kiberxavfsizlik markaziga murojaat qilgan. Uning soʻzlariga koʻra, markazda anonim murojaatlar uchun qulay onlayn-mexanizm mavjud emas, shu sababli arizalar Telegram orqali, telefonda yoki shaxsan ofisda qabul qilinadi. Bundan tashqari, idora topilgan xatoliklar uchun mukofot toʻlamaydi, soʻrov boʻyicha tashakkurnoma xati bilan cheklanadi va nosozliklarni bartaraf etishning kafolatlangan muddatlarini belgilamaydi, balki faqat masʼul tuzilmalarga rasmiy bildirishnomalar yuboradi.
Vazirlik platformasidagi muammo Kiberxavfsizlik markaziga murojaat qilinganidan 8 kun oʻtgachgina, u ham dastlab faqat qisman bartaraf etilgan. Bunda markaz xodimlari dasturchining oʻzidan idora haqiqatan ham maʼlumotlarga kirishni yopganini tekshirib koʻrishni soʻrashgan, shuningdek, qonunchilik bazasi tayyor emasligi sababli bu kabi hodisalarni ommaviy oshkor qilish taqiqlanishi haqida ogohlantirishgan. Ishlab chiquvchining dastlabki hisob-kitoblariga koʻra, agar 40 million kishilik baza firibgarlar qoʻliga tushib qolsa, noqonuniy kreditlar rasmiylashtirish va boshqa suiisteʼmolliklardan keladigan potentsial iqtisodiy zarar bir kishiga taxminan 50 dollarni yoki mamlakat miqyosida 2 milliard dollarni tashkil etishi mumkin edi.
Shuningdek, Oʻzbekistonda ilgari Safe Road nomi bilan tanilgan SAFE Service platformasi foydalanuvchilarining shaxsiy maʼlumotlari sizib chiqqani boʻlishi mumkinligi haqidagi xabarlar tekshirilayotgani maʼlum qilinmoqda.