

Jiddiy kiberxavfsizlik yangilanishi chiqarilishi ortidan butun dunyo boʻylab veb-saytlar faoliyati toʻxtab qoldi
Internetda keng qoʻllaniladigan PHP dasturlash tilidagi zaifliklar sunʼiy intellekt tomonidan shu paytgacha aniqlangan eng muhim kamchiliklar sifatida taʼriflandi.
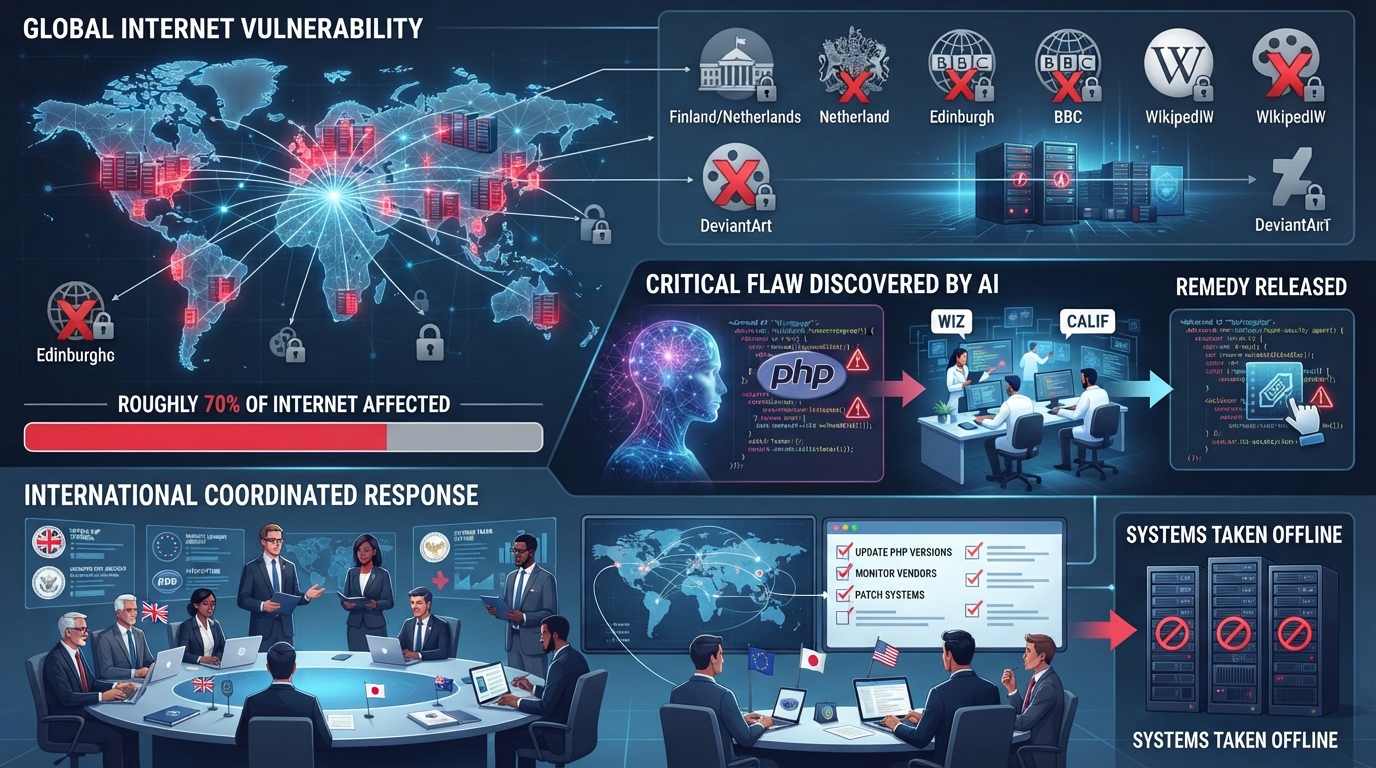
Muhim kiberxavfsizlik yangilanishi chiqarilganidan soʻng butun dunyo boʻylab veb-saytlar oflayn rejimga oʻtkazildi.
Xalqaro miqyosda hukumatlar va agentliklar veb-saytlarni internetning katta qismi ishlashini taʼminlaydigan dasturlash tilidagi ikkita jiddiy kiberxavfsizlik zaifligini bartaraf etishga chaqirdi.
Kamchiliklar PHP dasturlash tilida aniqlangan va toʻgʻrilash chorasi chorshanba kuni tushdan keyin chiqarilgan.
Bir nechta kiberxavfsizlik agentliklari tuzatishlarni tezda oʻrnatolmagan tashkilotlarga oʻz saytlarini yopishni koʻrib chiqishni tavsiya qildi, bu esa Finlyandiya hukumati, Edinburg kengashi va BBC kabi organlarni sahifalarni oflayn rejimga oʻtkazishga undadi.
Zaifliklar SI (sunʼiy intellekt) tomonidan aniqlangan boʻlib, Wiz kiberxavfsizlik kompaniyasi ularni kibermakonni oʻzgartirayotgan ushbu texnologiya tomonidan "ilgari aniqlangan eng jiddiy zaifliklar" deb taʼrifladi.
Finlyandiya hukumatning ommaviy veb-xizmatlarini vaqtincha yopdi, Niderlandiya kiberxavfsizlik agentligi esa ushbu zaifliklar sababli oʻz veb-saytini oflayn rejimga oʻtkazayotganini aytdi.
"Ushbu zaifliklar koʻpincha serverning fayl tizimiga yoki maʼlumotlar bazasiga toʻgʻridan-toʻgʻri yoʻl ochadi", deb yozdi u.
Bu orada Oq uy federal agentliklar muammoni tuzatishni tezlashtirish uchun yetakchi SI laboratoriyalari bilan ishlayotganini bildirdi.
Yaponiya Bosh vaziri Sanae Takaiti odamlarni oʻzlarining ommabop veb-saytlari PHP’da ishlayotganini tekshirishga chaqirdi.
Wikipedia onlayn entsiklopediyasini boshqaradigan Wikimedia Foundation xavfsizlikdagi kamchiliklar bilan shugʻullanayotganini aytdi.
"Xavfsizlik chorasi sifatida ular xavfsiz tarzda tuzatilmaguncha bir qator boshqa tizimlarni oʻchirib qoʻydik", dedi u.
Natijada, chorshanba kuni baʼzi odamlar Wikipedia’ning ayrim qismlariga kira olishmadi.
Edinburg kengashining veb-sayti, shuningdek, Doctor Who va The Traitors kabi bir nechta BBC dasturlarining onlayn sahifalari ham foydalanish uchun yopildi.
Boshqa veb-saytlar, jumladan DeviantArt sanʼat platformasi "texnik xizmat koʻrsatish uchun vaqtincha yopilganini" maʼlum qildi.
Zaifliklar Calif va Wiz firmalarining kiberxavfsizlik tadqiqotchilari tomonidan aniqlangan.
Calif kompaniyasi PHP Foundation bilan birgalikda OpenAI tomonidan ishga tushirilgan Patch the Planet dasturida ishtirok etdi.
Ushbu dastur orqali ularga veb-dasturlash tilidagi kamchiliklarni qidirish va tuzatish uchun SI kompaniyasining ilgʻor vositalaridan foydalanish imkoniyati berildi.
Qoʻshimcha qilinishicha, kompaniyaning ichki tadqiqotchisi ham ushbu muammoni boshqa firmalar bilan deyarli bir vaqtda aniqlagan.
Kamchiliklar oʻn yildan ortiq vaqt davomida sezilmay kelgan. Avgust oyiga kelib, ilgʻor SI vositalaridan bir necha hafta foydalanilgach, ular aniqlandi.
"Ilgʻor modellar ushbu jarayonni amaliy qilishda juda muhim boʻldi, bu bizga bir necha soat ichida bir nechta ilovalar boʻyicha ishlaydigan eksploitlarni ishlab chiqish va moslashtirish imkonini berdi", dedi Wiz oʻz blogidagi postda.
U internetning "taxminan 70 foizi" taʼsirlanganini taxmin qilmoqda, garchi BBC bu raqamni tasdiqlay olmasa-da.
PHP Foundation oʻz kashfiyotini shu oyning oxirida dasturiy taʼminot ishlab chiquvchilari odatda "patch" deb ataydigan muammoni poʻla tuzatish bilan birga eʼlon qilishni rejalashtirgan boʻlsa-da, seshanba kuni ijtimoiy tarmoqlarda zaiflik tafsilotlari sizdirildi.
Bu PHP Foundation’ni zaiflik va uning juda katta miqyosi haqidagi eʼlonni shoshilinch ravishda chiqarishga majbur qildi.
Niderlandiya hukumatining agentligi boʻlmish Niderlandiya Jamoat salomatligi va atrof-muhit milliy instituti oʻz veb-saytini oʻchirib qoʻydi.
Xuddi shuningdek, mamlakat parlamentining quyi palatasi boʻlmish Tveyede Kamer veb-saytidan ham foydalanish imkonsiz boʻlib qoldi.
Buyuk Britaniyaning Milliy kiberxavfsizlik markazi (NCSC) II va Avstraliyadagi hamkasblari bilan birgalikda PHP foydalanuvchilarini tuzatishlarni qoʻllashga chaqirdi.
"Zamedlovsiz bartaraf etishning imkoni boʻlmagan hollarda, tashkilotlar tizimni toʻliq xavfsizlantirmaguncha oflayn rejimga oʻtkazishni koʻrib chiqishlari kerak", deyiladi NCSC eslatmasida.
Yaponiya milliy kiberxavfsizlik ofisi va II kiberxavfsizlik mulozimlari ham shunga oʻxshash ogohlantirish berdi.
"PHP hamma joyda bor. U jimgina WordPress, Drupal, Joomla va Magento saytlari, umumiy xosting platformalari, boshqaruv panellari va hatto ichki tizimida PHP ishlatishini reklama qilmaydigan juda koʻplab dasturiy taʼminotlar ishini taʼminlaydi", dedi Huntress kiberxavfsizlik kompaniyasi.
Sophos Counter Threat Unit kompaniyasining kiberxavfsizlik boʻyicha mutaxassisi Don Smit BBC’ga bu xakerlar uchun "ehtimol ustuvor nishon" boʻlishini aytdi.
Uning aytishicha, zudlik bilan hal qilinishi kerak boʻlgan vazifa faqat muammoni tuzatish uchun patch oʻrnatish emas, balki PHP ishlayotgan har bir holatni aniqlash va boshqarishdir.
"PHP’dan foydalanish juda keng tarqalgan, u ommaviy veb-saytlar, kontentni boshqarish tizimlari, xosting platformalari va uchinchi tomon mahsulotlari ostida joylashishi mumkin, baʼzida undan foydalanayotgan tashkilot uchun bu hatto aniq boʻlmaydi", dedi u.
Uning taʼkidlashicha, tashkilotlar hujumchi "allaqachon oʻz oʻrnini egallab olgan boʻlishi mumkinligi" belgilarini kuzatib borishlari juda muhimdir.
Yevropa Ittifoqining Kompyuter shoshilinch javob berish guruhi (CERT-EU) zaifliklarga berilgan xavf ballari "autentifikatsiyadan oʻtmagan holda kodni masofadan bajarish imkoniyatini koʻrsatadi" dedi.
Bunday kiberhujum xakerlarga zararli dasturlarni oʻrnatish va veb-saytlarni ishdan chiqarish imkonini berishi mumkin.
Cloudflare internet infratuzilma firmasining bosh texnologik direktori Deyn Knext shunday dedi:
NCSC’ning bildirishicha, tashkilotlar yangilanishni oʻrnatgandan soʻng, ular "uchinchi tomon dasturiy taʼminot yetkazib beruvchilarining xavfsizlik yangilanishlarini, jumladan PHP’ni oʻz ichiga olishi mumkin boʻlgan qurilmalar va xizmatlarni uzluksiz kuzatib borishlari kerak".
Dasturlash tilining qaysi versiyalari taʼsirlangani hozircha aniq emas, ammo CERT-EU u 2004 yilda ishga tushirilgan PHP 5 va undan keyingi sinovdan oʻtgan barcha versiyalarga taʼsir qilishi mumkinligini aytdi.
Biroq, PHP Foundation yangilanishni faqat eng oxirgi versiyalar uchun chiqardi, PHP 8.1 yoki undan eskiroq versiyalardan foydalanayotgan odamlarga yangilanish tavsiya etiladi.
PHP veb-dasturlash uchun yaratilgan. U veb-saytlarga tashrif buyurganingizda koʻradigan narsangizni yaratish uchun serverlarda qoʻllaniladi.
Toʻgʻri, hamma veb-saytlar ham undan foydalanmaydi, ammo u baribir internetning katta qismi ishlashini taʼminlaydi.