

Hakerlar supermarket muzlatgichini oʻz nazoratiga ola bilsa, boshqa texnologiyalar qanchalik himoyasiz?
Yevropa mamlakatlaridagi oʻnlab doʻkonlar ularning muzlatgichlariga taʼsir koʻrsatgan kiberhujumdan aziyat chekdi.
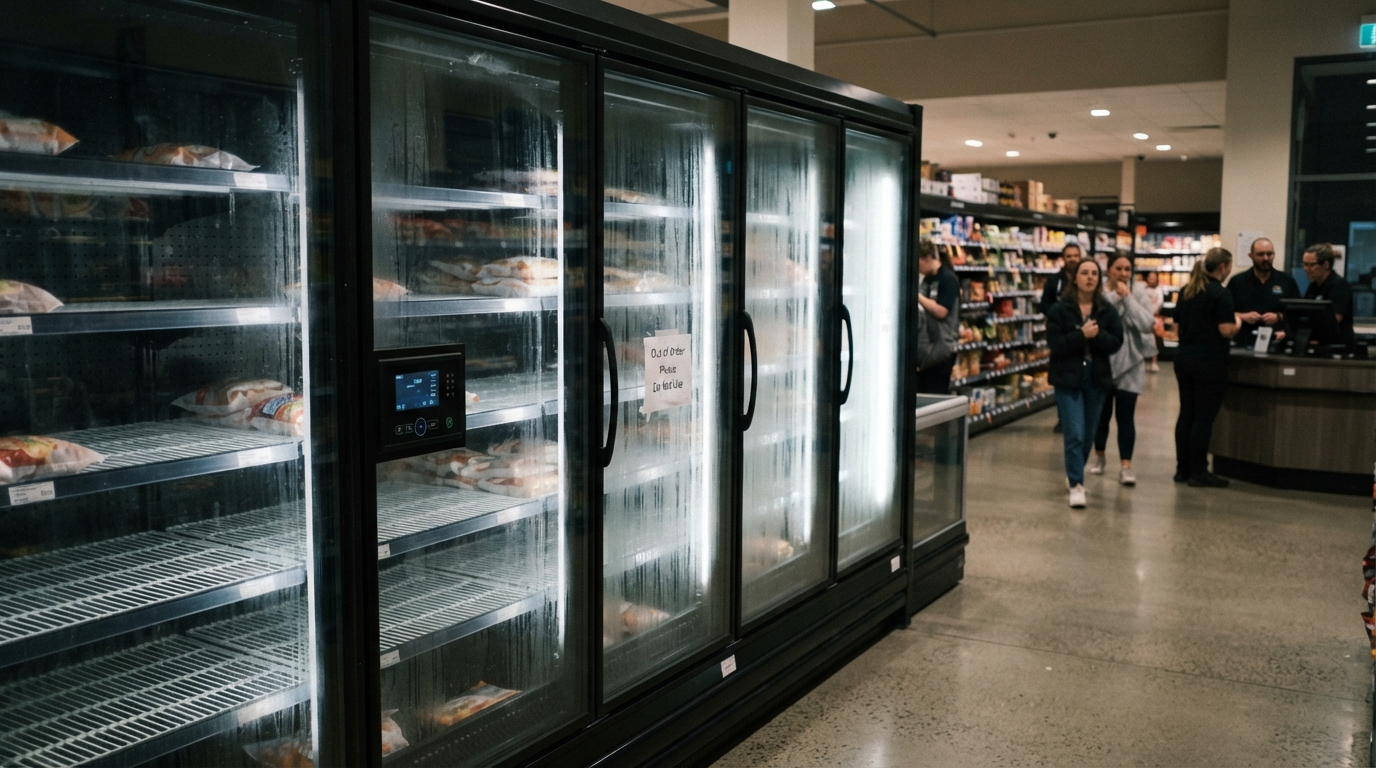
Hakerlar supermarket muzlatgichini oʻz nazoratiga ola bilsa, boshqa texnologiyalar qanchalik himoyasiz?
Butun Yevropa boʻylab supermarketlarga ularning muzlatgichlari va muzlatish kameralariga taʼsir koʻrsatgan kiberhujum uyushtirilgani taxmin qilinmoqda. Bu holat sanoat uskunalaridan tortib oddiy maishiy texnikagacha boʻlgan, internetga ulangan qurilmalarning ojiz jihatlari borasida xavotirlarni keltirib chiqardi.
Internetga ulangan «aqlli» qurilmalar qatoriga muzlatgichlar, markaziy isitish tizimlari va hatto kir yuvish mashinalari ham kirishi mumkin.
Bu ularni masofadan boshqarishni yengillashtirsa-da, nazariy jihatdan internetga chiqadigan har qanday qurilma gʻarazli niyatdagi shaxslarning nishoniga aylanishi mumkin.
Shunday boʻlsa-da, bu hakerlar ularni joyida osonlikcha oʻz nazoratiga ola biladi degani emas va yirik brendlar odatda oʻz texnologiyalari xavfsizligini taʼminlash uchun jiddiy choralar koʻrishadi.
Ilgari baʼzi qurilmalarda zaifliklar aniqlangan. 2015 yilda tadqiqotchilar Samsung aqlli muzlatgichidagi nuqson orqali internet trafigini qanday tutib qolish mumkinligini koʻrsatib berishgan edi.
Biroq, noyabr oyida supermarketlarga urilgan kiberhujumlarda maishiy texnikalar nishonga olinganiga hech qanday dalil yoʻq.
Buyuk Britaniya Milliy kiberxavfsizlik markazining (NCSC) sobiq ijrochi direktori Kiaran Martin ishlab chiqaruvchilar ulangan qurilmalar xavfsizligini taʼminlash uchun koʻproq ish qilishlari kerakligini aytdi.
«Birinchi navbatda bizga xavfsizroq qurilma va mahsulotlarni taqdim etishlari uchun yirik texnologik kompaniyalardan yanada koʻproq narsani talab qilishimiz kerak», dedi u.
U isteʼmolchilarga qurilmalarni yangilab turishni va imkon qadar koʻp omilli autentifikatsiyani yoqib qoʻyishni tavsiya qildi.
«Bu ovparaglik ekanini bilaman, lekin bu atigi bir necha soniya vaqtni oladi», dedi u.
2024 yilning aprel oyidan beri Buyuk Britaniya qonunchiligi ayrim isteʼmol «aqlli» qurilmalari ishlab chiqaruvchilaridan minimal kiberxavfsizlik standartlariga, jumladan parollar va xavfsizlik yangilanishlari boʻyicha qoidalarga rioya qilishni talab qiladi.
NCSC supermarketlardagi hodisalarni tushunish uchun xalqaro hamkorlar va sanoat vakillari bilan ishlayotganini, ammo Buyuk Britaniyaga hech qanday taʼsir koʻrsatilganidan xabari yoʻqligini bildirdi.
Shunga qaramay, UK Cyber Defence tadqiqotchilari Britaniya riteylerlari bilan bogʻliq boʻlgan va ochiq internet orqali kirish mumkin boʻlgan 800 dan ortiq sovutish va binolarni boshqarish interfeyslarini aniqladilar.
Bu ularning albatta buzib kirilganini anglatmaydi, lekin hujumchilar uchun boʻsh parollar yoki dasturiy taʼminotdagi zaifliklardan foydalanish imkoniyatini qoldirishi mumkin.
Hukumat supermarketlarga qilingan avvalgi hujumlardan soʻng oziq-ovqat mahsulotlari sotuvchi yirik vakillar bilan kiberchidamlilik boʻyicha muhokamalar oʻtkazib boʻlgan.
Britaniya chakana savdo konsortsiumi ijrochi direktori Xelen Dikinsonning taʼkidlashicha, kiberhodisalar riteylerlar uchun asosiy xavotir manbai hisoblanadi va biznes vakillari razvedka maʼlumotlarini almashish hamda himoyani mustahkamlash uchun NCSC bilan hamkorlik qilmoqda.
Hakerlik hujumlari oziq-ovqat taʼminotiga taʼsiri boʻyicha xavotir uygʻotgani birinchi marta emas.
2025 yilning may oyida Buyuk Britaniyaning M&S va Co-op supermarketlari tovlamachi hakerlar nishoniga aylanganda, riteylerlar baʼzi doʻkon peshtaxtalarini yangi yetkazib berilgan mahsulotlar bilan toʻldirishda qiynalgan edilar.
Butun Buyuk Britaniya boʻylab xaridorlar hujumdan keyingi kunlarda peshtaxtalar boʻsh qolganidan shikoyat qilishdi.
SentinelOne kiberxavfsizlik firmasi tadqiqotchisi Tom Xegelning aytishicha, riteylerlar masʼuliyat masalasida aniqroq boʻlishlari kerak.
«Riteylerlar javob berishi kerak boʻlgan savol shuki, ushbu uskunaning xavfsizligi uchun kim javobgar, faqat uni kim taʼmirlashi emas», dedi u.
Uning aytishicha, internetga ulanish kundalik texnologiyalarni qulayroq qilishi mumkin, ammo xavfsizlik ham shunga mos ravishda rivojlanishi kerak.
«Hujumchi ushbu boshqaruv vositalarini boshqara olishi bilan, muzdan tushirish kabi qonuniy funktsiyalar buzish vositasiga aylanadi», dedi u.
«Sozlamani oʻzgartirish nafaqat kompyuter tizimini izdan chiqarishi, balki jismoniy zaxiralarni ham yoʻq qilishi mumkin».
Uydan tashqarida, ulangan texnologiyalar sanoat mashinalari va transport vositalarini masofadan boshqarish uchun ishlatiladi.
Kiberxavfsizlik boʻyicha mutaxassis Ken Munro 2015 yildagi namoyishni eslatib oʻtdi, unda tadqiqotchilar Jeep avtomobilini internetga ulangan koʻngilochar tizimi orqali masofadan buzib kirishgan, bu esa avtomobillar xavfsizligini yaxshilashga olib kelgan edi.
«Xayriyatki, avtomobil sanoati buni anglab yetdi va muammoni hal qildi», dedi u.
Mobil aloqa manbalari issiqlik elektr stantsiyalari va suv tarmoqlaridagi uskunalarni nazorat qilish uchun ham keng qoʻllaniladi, bu muhandislarga tizimlarni masofadan boshqarish imkonini beradi.
Munroning aytishicha, Buyuk Britaniyaning kommunal xizmatlar kompaniyalari ushbu ulanishlar xavfsizligini taʼminlashda odatda yaxshi natija koʻrsatadi, ammo butun dunyo boʻylab standartlar har xil.
Uning eng katta xavotiri hali ham eskirgan, zaif uskunalarga tayanayotgan boʻlishi mumkin boʻlgan kichikroq, yetarlicha moliyalashtirilmagan kommunal kompaniyalar bilan bogʻliq.
Tegishli himoya vositalari boʻlmasa, internetga ulangan «har qanday fabrika yoki uskuna» — avtoishlab chiqaruvchilardan tortib elektr energiyasi yoki transport infratuzilmasigacha — shunga oʻxshash xavf-xatarlarga duch kelishi mumkin, dedi Zscaler kiberxavfsizlik boʻyicha mutaxassisi Olivye Daloy.