

Мансабдорлар учун жавобгарлик, мактабларда кибергигиена дарслари, миллий СОС марказлари. Ўзбекистон киберхавфсизлик соҳасида ўз олдига қандай вазифалар қўймоқда?
Ўзбекистонда 2026-йил якунигача киберхавфсизлик талабларига бефарқ мансабдорларга нисбатан жавобгарликни белгиловчи қонун лойиҳаси ишлаб чиқилади. 2029-йил якунигача мамлакатда миллий СОС марказлари ишга тушади. Мактабларда кибергигиена дарсларини жорий қилиш бўйича ишлар тизимли давом эттирилади.
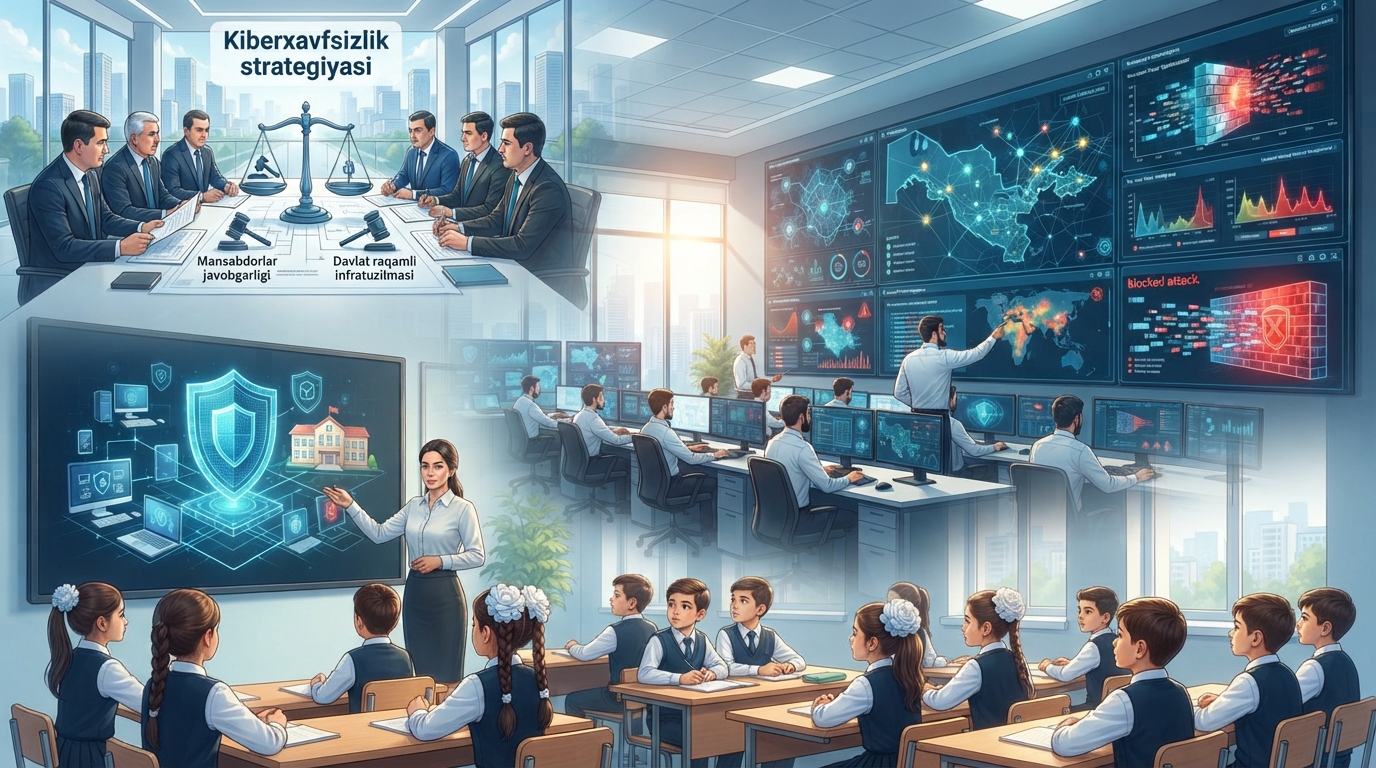
Мансабдорлар учун жавобгарлик, мактабларда кибергигиена дарслари, миллий СОС марказлари. Ўзбекистон киберхавфсизлик соҳасида қандай вазифаларни белгиламоқда?
Ўзбекистонда рақамли инфратузилма ҳақида сўз юритар экан, Олимжон Мирзаев миллий киберхавфсизлик масаласига алоҳида тўхталиб, уни давлат рақамли инфратузилмасининг асосий таянчларидан бири деб атади.
“Хавфсиз рақамли экотизимга эга бўлмаган давлат охир-оқибат ўз ахборот-технологик суверенитетини йўқотади”, — деди у.
Мирзаевнинг айтишича, март ойида қабул қилинган “Ўзбекистон Республикасининг Киберхавфсизлик стратегиясини белгилаш ва кибержиноятчиликнинг олдини олиш тизимини такомиллаштириш тўғрисида”ги президент Фармони киберхавфсизлик соҳасидаги энг муҳим воқеа бўлди. Ушбу фармон билан Ўзбекистоннинг 2026−2030-йилларга мўлжалланган киберхавфсизлик стратегияси тасдиқланди. Ҳужжатга кўра, давлат органларига хусусий сектор орқали ауцорсинг хизматларидан фойдаланиш имконияти берилди. Шунингдек, тижорат банклари ва тўлов тизимлари ўз мижозларига кибержиноятлар оқибатида етказилган зарар учун бевосита жавобгар бўлиши қатъий белгиланди.
Мирзаев амалий ишлар ва қонунлар ижросига ҳам тўхталиб, бир қатор давлат органларининг марказий аппаратларида махсус киберхавфсизлик бўлимлари, банк секторини назорат қилувчи СЕРТ/СБУ маркази, Ҳуқуқни муҳофаза қилиш академиясида рақамли криминалистика бўйича янги факултет, ИИВ академиясида реал киберҳужумларни симуляция қилувчи киберполигон мажмуаси, шунингдек, ҳудудларда ёшлар учун киберхавфсизлик клублари ташкил этилганини эслатди.
“Техник жиҳатдан эришган энг катта ютуқларимиздан бири банк тизимидаги антифрод фирибгарликка қарши дастурларнинг самарадорлигидир. МБ тизимига уланган бу дастурлар 2026-йилнинг биринчи ярмидаёқ 462 млрд сўм ноқонуний ўтказмаларни реал вақтда тўхтатиб қолди”, — деди у.
Шу билан бирга, Мирзаев сўнгги йилларда киберҳужумлар сон жиҳатдан ҳам, мураккаблик жиҳатидан ҳам сезиларли ошганини қайд этди.
“Бугунги кунга келиб, глобал миқёсда киберҳужумлар юқори даражада автоматлаштирилган ва тизимли индустрия сифатида шаклланаётгани аниқ кузатмоқдамиз. Хусусан, Жаҳон иқтисодий форуми ҳамда бошқа халқаро ташкилотлар томонидан 2025−2026-йилларда амалга оширилган сўров хулосалари мазкур глобал тенденсияларни аниқ кўрсатиб берди. Жумладан, респондентларнинг 94 фоизи айнан СИни киберхавфсизликдаги энг асосий хавф сифатида эътибор этган бўлса, 73 фоизи бевосита ижтимоий инженерия ва фирибгарликлардан жабр кўрганини таъкидлаган. НСА агентлиги маълумотларига кўра, давлат бошқаруви сектори энг асосий нишонга айланиб, умумий ҳужумларнинг қарийб 38 фоизи айнан шу соҳага қаратилган”, — деди Мирзаев.
Унинг сўзларига кўра, бузғунчиларнинг тармоққа кириб, киберҳужумни бошқа тизимларга ёйиш вақти 29 дақиқагача қисқарган. Бу эса киберҳужумлар тўлиқ алгоритмлар орқали бошқарилаётгани ва СИдан қурол сифатида фойдаланилаётганини англатади.
“Бузғунчилар автоном агентлар ёрдамида мақсадли фишинг, дипфейк ва зарарли кодларни сониялар ичида автоматик яратмоқда. Шу билан бирга, СИ тизимларининг ўзи ҳам ҳужум нишонига айланмоқда. Аваст таснифига кўра, СИ моделига яширин буйруқлар киритиш, моделни ўқитиш жараёнида маълумотларни заҳарлаш ва кенг ваколат берилган автоном агентларни манипуляция қилиш каби хавфлар бугунги куннинг энг долзарб муаммоларидан”, — деди Киберхавфсизлик маркази раҳбари.
Мирзаев расмий маълумотларга таянган ҳолда, Ўзбекистонда сўнгги беш йил ичида кибержиноятлар сони қарийб 11 баробарга ошиб, 62 000 дан ортиқ ҳолатни ташкил этганини билдирди. Фирибгарлик ҳолатларининг 82 фоизи ахборот технологиялари ёрдамида амалга оширилгани аниқланган.
“Юзага келаётган вазиятни барқарорлаштириш ва мос равишда тизимли чоралар кўриш мақсадида тегишли давлат ташкилотлари ва идоралари томонидан амалга оширилаётган қатор замонавий технологик интеграциялар ҳамда бевосита маҳаллий ишлаб чиқарувчилар томонидан ишлаб чиқилиб, жорий этилаётган инновацион мониторинг тизимлари воситасида республикамизда кибертаҳдидларни эрта аниқлаш, реал вақт режимида бартараф этиш ва чора кўриш механизмлари шакллантирилди. Бу тизимлар давлат органларининг ахборот ресурслари устида тўлиқ рақамли назорат ўрнатиш ва ташқи ҳужумларни ҳали у салбий оқибатларга олиб келмасдан олдин бартараф этиш имконини беради”, — деди Мирзаев.
Маълум қилинишича, 2025−2026-йилларга оид маълумотларга кўра, ҳозирда мамлакатнинг энергетика, ишлаб чиқариш, телекоммуникация, молия ва таълим каби соҳаларидаги муҳим ахборот инфратузилмаси обьектлари кибертаҳдидлар нишони бўлиб қолмоқда.
“Жумладан, давлат ва хўжалик бошқарув органларининг веб-ресурсларига нисбатан амалга оширилган тармоқ ҳужумлари ўтган йилнинг мос даврига нисбатан 427 фоизга ортгани кузатилди. Бунда хорижий ИП манзиллардан давлат органлари ва ташкилотларнинг ахборот тизимларига киберҳужумлар сони ортиб бормоқда. Жами киберҳужумларнинг 21,3 фоизи ботнет тармоқлари, 56 фоизидан ортиғи вирусли фаоллик, 22,7 фоизи эса бошқа турдаги киберҳужумлардан фойдаланишга уриниш ҳолатларини ташкил этмоқда. уз домен зонасидаги веб-сайтларнинг доимий мониторинги доирасида эса ўтган йилга нисбатан жорий йилда аниқланган киберхавфсизлик ҳодисаларининг улуши 570 фоизга ортгани қайд этилган”, — деди Олимжон Мирзаев.
Айни пайтда ўтган давр мобайнида кибертаҳдидларни эрта аниқлаш ва огоҳлантириш тизимлари орқали олинган киберзаифлик ва кибертаҳдидлар ҳақидаги маълумотлар ҳажми сезиларли даражада ошган. Ушбу маълумотлар таҳлили асосида веб иловаларни ҳимоя қилиш тизимлари орқали 261 миллиондан ортиқ зарарли тармоқ сўровлари автоматик блокланган. Шу билан бирга, марказлашган ҳимоя тизимларига уланган бир қатор ташкилотлар тармоғида 1,72 миллиарддан зиёд зарарли тармоқ сўровлари нейтраллаштирилган. Бундан ташқари, 50 000 дан ортиқ ноқонуний банк операциялари тўхтатилган ва 1,5 миллионга яқин фуқароларнинг шахсий маълумотлари сизиб чиқишининг олди олинган.
Шу ўринда Олимжон Мирзаев келгусида кибермакондаги кураш мантиғи бутунлай ўзгариши мумкинлигини таъкидлади.
“2030-йилга бориб кибермакондаги кураш мантиғи бутунлай ўзгаришини прогноз қилишимиз мумкин. Биз автоном СИ агентлари ҳимоя тизимларига реал вақтда мослашадиган кураш даврига, пост-квант таҳдидларига ва таъминот занжири орқали уюштириладиган мураккаб ҳужумларга тайёр туришимиз керак бўлади”, — деди у.
Мирзаевнинг айтишича, миллий стратегия доирасида Ўзбекистон ўз олдига аниқ вазифаларни қўйган. Жумладан, мамлакатда мониторинг тизимларига таҳдидларни олдиндан прогноз қилувчи алгоритмларни интеграция қилиш, халқаро талабларга мос миллий стандартни жорий этиш ва рақамли криминалистика имкониятларини кенгайтириш режалаштирилган.
Шу билан бирга, қонунчилик йўналишида 2026 давомида муҳим ахборот инфратузилмаларини хавфлилик даражасига кўра тоифаларга ажратиш ва дастурларни интернет орқали хавфсиз янгилаш тартибини жорий этиш ишлари давом эттирилади. Интернет пойдеворларига эса хавфли трафикни филтрлаш мажбурияти юклатилади.
Жорий йил охиригача, Мирзаевнинг маълум қилишича, хавфсизлик талабларига бефарқ бўлган мансабдор шахсларга нисбатан жавобгарликни белгиловчи қонун лойиҳаси ишлаб чиқилади. 2027-йилга бориб эса миллий СОС (Сесуритй Оператионс Сентер) нормативлари тасдиқланади ва давлат хизматларида кўп факторли аутентификация мажбурий этиб белгиланади.
Белгиланган ташкилий режалар жамият ва давлатнинг барча бўғинларини қамраб олади. 2026-йил охиригача давлат ва хусусий сектор ўртасидаги ҳамкорлик муҳитини яхшилаш ҳамда Қуролли кучлар тизимида киберназорот ўрнатиш бўйича таклифлар тайёрланади.
Шунингдек, мактабларда кибергигиена дарсларини жорий этиш ҳамда хорижий давлатларнинг хавфсизлик сертификатларини Ўзбекистонда автоматик тан олиш бўйича халқаро битимлар имзолаш устида ишлар тизимли равишда давом эттирилади. Технологик ривожланиш нуқтаи назаридан маҳаллий ахборот ҳимояси воситалари ишлаб чиқарувчилари мунтазам равишда тизимли қўллаб-қувватланади.
“Бу режаларнинг мантиқий ва энг йирик давоми сифатида 2029-йил якунига қадар бутун мамлакат бўйлаб киберҳужумларни автоматик башорат қилувчи ва уларга жавоб қайтарувчи Сесуритй Оператионс Сентер, яъни СОС марказлари тўлиқ ишга туширилади. Илғор халқаро тажриба ва амалиётларни ўрганиш асосида маҳаллий вендорларимизни қўллаб-қувватлаш бизнинг устувор йўналишимиз бўлиб қолади ва албатта, глобал таҳдидларга қарши туришимиз учун халқаро ташкилотлар билан долзарб кибертаҳдидларга оид маълумотлар билан алмашиш бўйича ҳамкорликни янада кучайтирамиз. Хавфсиз ва барқарор рақамли келажакни фақатгина технологик мустақилликка таяниб, илғор технологияларни проактив ҳимояга жалб қилиш ва халқаро ҳамкорликни кенгайтириш орқали барпо этишимиз мумкин”, — дея хулоса қилди Олимжон Мирзаев.