

Ҳакерлар супермаркет музлатгичини ўз назоратига ола билса, бошқа технологиялар қанчалик ҳимоясиз?
Европа мамлакатларидаги ўнлаб дўконлар уларнинг музлатгичларига таъсир кўрсатган киберҳужумдан азият чекди.
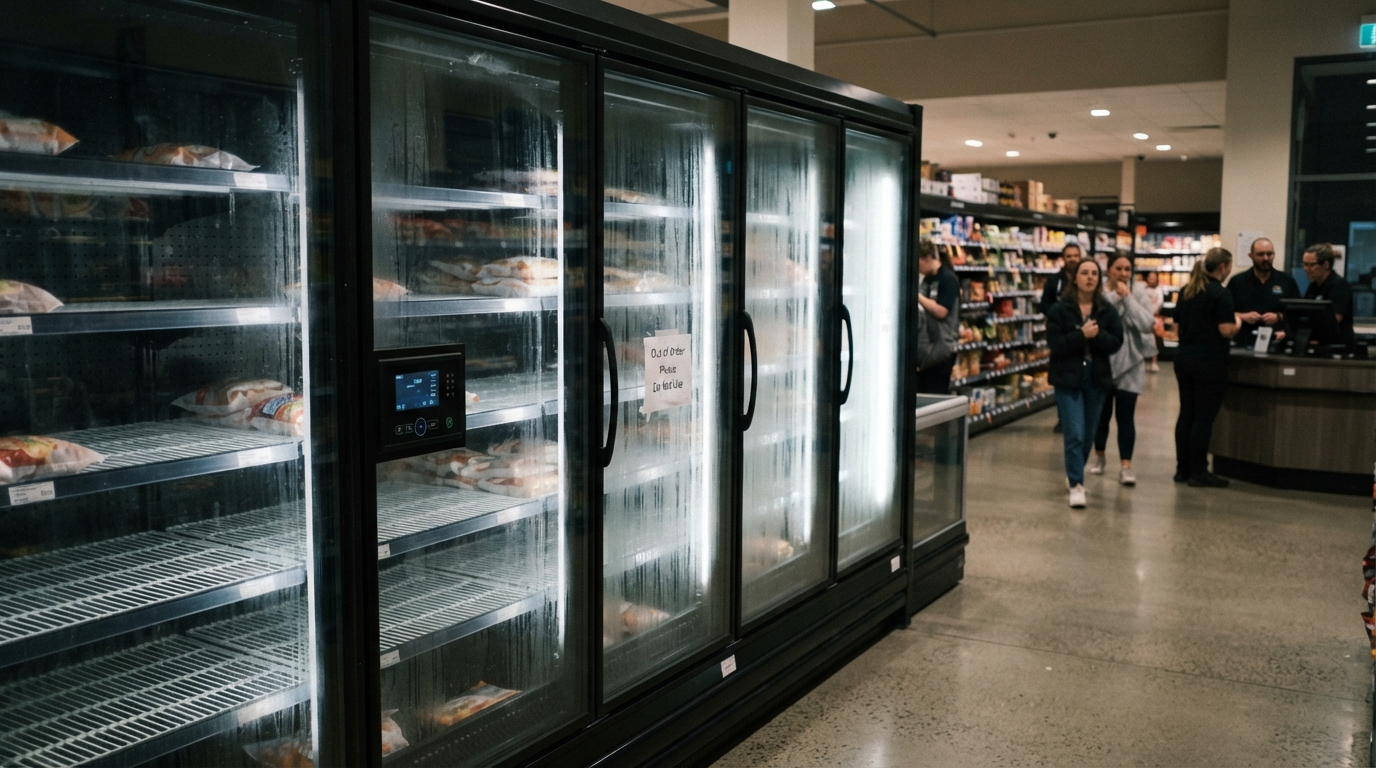
Ҳакерлар супермаркет музлатгичини ўз назоратига ола билса, бошқа технологиялар қанчалик ҳимоясиз?
Бутун Европа бўйлаб супермаркетларга уларнинг музлатгичлари ва музлатиш камераларига таъсир кўрсатган киберҳужум уюштирилгани тахмин қилинмоқда. Бу ҳолат саноат ускуналаридан тортиб оддий маиший техникагача бўлган, интернетга уланган қурилмаларнинг ожиз жиҳатлари борасида хавотирларни келтириб чиқарди.
Интернетга уланган «ақлли» қурилмалар қаторига музлатгичлар, марказий иситиш тизимлари ва ҳатто кир ювиш машиналари ҳам кириши мумкин.
Бу уларни масофадан бошқаришни енгиллаштирса-да, назарий жиҳатдан интернетга чиқадиган ҳар қандай қурилма ғаразли ниятдаги шахсларнинг нишонига айланиши мумкин.
Шундай бўлса-да, бу ҳакерлар уларни жойида осонликча ўз назоратига ола билади дегани эмас ва йирик брендлар одатда ўз технологиялари хавфсизлигини таъминлаш учун жиддий чоралар кўришади.
Илгари баъзи қурилмаларда заифликлар аниқланган. 2015 йилда тадқиқотчилар Samsung ақлли музлатгичидаги нуқсон орқали интернет трафигини қандай тутиб қолиш мумкинлигини кўрсатиб беришган эди.
Бироқ, ноябрь ойида супермаркетларга урилган киберҳужумларда маиший техникалар нишонга олинганига ҳеч қандай далил йўқ.
Буюк Британия Миллий киберхавфсизлик марказининг (NCSC) собиқ ижрочи директори Киаран Мартин ишлаб чиқарувчилар уланган қурилмалар хавфсизлигини таъминлаш учун кўпроқ иш қилишлари кераклигини айтди.
«Биринчи навбатда бизга хавфсизроқ қурилма ва маҳсулотларни тақдим этишлари учун йирик технологик компаниялардан янада кўпроқ нарсани талаб қилишимиз керак», деди у.
У истеъмолчиларга қурилмаларни янгилаб туришни ва имкон қадар кўп омилли аутентификацияни ёқиб қўйишни тавсия қилди.
«Бу овпараглик эканини биламан, лекин бу атиги бир неча сония вақтни олади», деди у.
2024 йилнинг апрель ойидан бери Буюк Британия қонунчилиги айрим истеъмол «ақлли» қурилмалари ишлаб чиқарувчиларидан минимал киберхавфсизлик стандартларига, жумладан пароллар ва хавфсизлик янгиланишлари бўйича қоидаларга риоя қилишни талаб қилади.
NCSC супермаркетлардаги ҳодисаларни тушуниш учун халқаро ҳамкорлар ва саноат вакиллари билан ишлаётганини, аммо Буюк Британияга ҳеч қандай таъсир кўрсатилганидан хабари йўқлигини билдирди.
Шунга қарамай, UK Cyber Defence тадқиқотчилари Британия ритейлерлари билан боғлиқ бўлган ва очиқ интернет орқали кириш мумкин бўлган 800 дан ортиқ совутиш ва биноларни бошқариш интерфейсларини аниқладилар.
Бу уларнинг албатта бузиб кирилганини англатмайди, лекин ҳужумчилар учун бўш пароллар ёки дастурий таъминотдаги заифликлардан фойдаланиш имкониятини қолдириши мумкин.
Ҳукумат супермаркетларга қилинган аввалги ҳужумлардан сўнг озиқ-овқат маҳсулотлари сотувчи йирик вакиллар билан киберчидамлилик бўйича муҳокамалар ўтказиб бўлган.
Британия чакана савдо консорциуми ижрочи директори Хелен Дикинсоннинг таъкидлашича, киберҳодисалар ритейлерлар учун асосий хавотир манбаи ҳисобланади ва бизнес вакиллари разведка маълумотларини алмашиш ҳамда ҳимояни мустаҳкамлаш учун NCSC билан ҳамкорлик қилмоқда.
Ҳакерлик ҳужумлари озиқ-овқат таъминотига таъсири бўйича хавотир уйғотгани биринчи марта эмас.
2025 йилнинг май ойида Буюк Британиянинг M&S ва Co-op супермаркетлари товламачи ҳакерлар нишонига айланганда, ритейлерлар баъзи дўкон пештахталарини янги етказиб берилган маҳсулотлар билан тўлдиришда қийналган эдилар.
Бутун Буюк Британия бўйлаб харидорлар ҳужумдан кейинги кунларда пештахталар бўш қолганидан шикоят қилишди.
SentinelOne киберхавфсизлик фирмаси тадқиқотчиси Том Хегелнинг айтишича, ритейлерлар масъулият масаласида аниқроқ бўлишлари керак.
«Ритейлерлар жавоб бериши керак бўлган савол шуки, ушбу ускунанинг хавфсизлиги учун ким жавобгар, фақат уни ким таъмирлаши эмас», деди у.
Унинг айтишича, интернетга уланиш кундалик технологияларни қулайроқ қилиши мумкин, аммо хавфсизлик ҳам шунга мос равишда ривожланиши керак.
«Ҳужумчи ушбу бошқарув воситаларини бошқара олиши билан, муздан тушириш каби қонуний функциялар бузиш воситасига айланади», деди у.
«Созламани ўзгартириш нафақат компьютер тизимини издан чиқариши, балки жисмоний захираларни ҳам йўқ қилиши мумкин».
Уйдан ташқарида, уланган технологиялар саноат машиналари ва транспорт воситаларини масофадан бошқариш учун ишлатилади.
Киберхавфсизлик бўйича мутахассис Кен Мунро 2015 йилдаги намойишни эслатиб ўтди, унда тадқиқотчилар Jeep автомобилини интернетга уланган кўнгилочар тизими орқали масофадан бузиб киришган, бу эса автомобиллар хавфсизлигини яхшилашга олиб келган эди.
«Хайриятки, автомобиль саноати буни англаб етди ва муаммони ҳал қилди», деди у.
Мобил алоқа манбалари иссиқлик электр станциялари ва сув тармоқларидаги ускуналарни назорат қилиш учун ҳам кенг қўлланилади, бу муҳандисларга тизимларни масофадан бошқариш имконини беради.
Мунронинг айтишича, Буюк Британиянинг коммунал хизматлар компаниялари ушбу уланишлар хавфсизлигини таъминлашда одатда яхши натижа кўрсатади, аммо бутун дунё бўйлаб стандартлар ҳар хил.
Унинг энг катта хавотири ҳали ҳам эскирган, заиф ускуналарга таянаётган бўлиши мумкин бўлган кичикроқ, етарлича молиялаштирилмаган коммунал компаниялар билан боғлиқ.
Тегишли ҳимоя воситалари бўлмаса, интернетга уланган «ҳар қандай фабрика ёки ускуна» — автоишлаб чиқарувчилардан тортиб электр энергияси ёки транспорт инфратузилмасигача — шунга ўхшаш хавф-хатарларга дуч келиши мумкин, деди Zscaler киберхавфсизлик бўйича мутахассиси Оливье Далой.