Берлин Сенати тизимларига ҳакерлар ҳужум қилди
Германия пойтахти Берлин ҳукуматининг шаҳарсозлик ҳамда транспорт ва атроф-муҳит масалалари билан шуғулланувчи икки идораси ҳакерлик ҳужумига учради. Хавфсизлик чораси сифатида улар Берлиннинг умумий рақамли тармоғидан узиб қўйилган. ОАВ маълумотларига кўра, ҳужум вақтида ўта муҳим ва махфий маълумотларнинг бир қисми ўғирланган бўлиши мумкин.
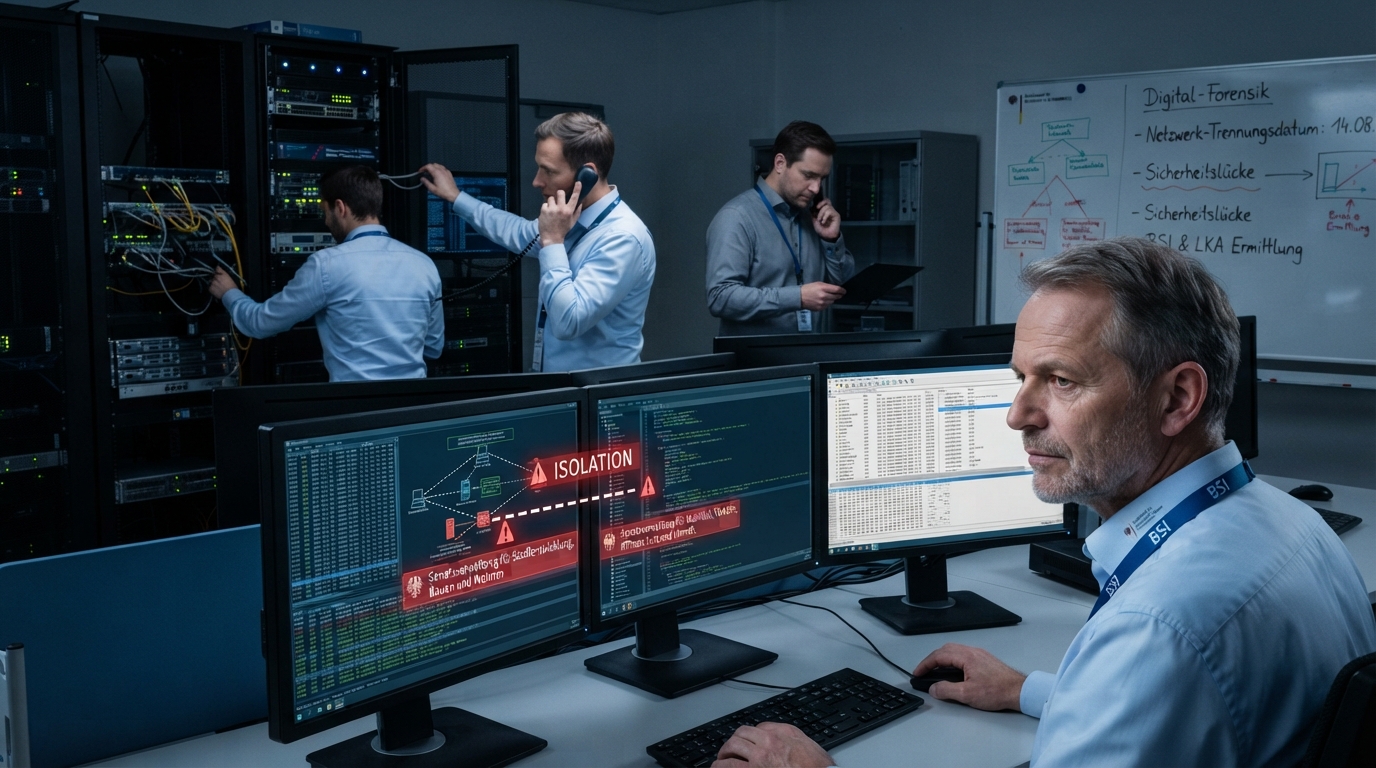
Берлин федерал ери ҳукумати, яъни Сенат таркибидаги икки идора киберҳужумга учради. Бу ҳақда 17-август куни Берлин Сенати канселярияси хабар берди.
Расмийларнинг маълум қилишича, тизимга бузиб киришга уриниш рақамли-криминалистик экспертиза ўтказилаётган вақтда аниқланган. Ҳужум Берлиннинг шаҳарсозлик, қурилиш ва уй-жой масалалари бўйича идорасига, шунингдек, мобиллик, транспорт, атроф-муҳит ва иқлимни муҳофаза қилиш масалалари бўйича идорасига таъсир кўрсатган.
Германиянинг рбб телерадиокомпанияси хабарига кўра, хавфсизликни таъминлаш мақсадида ҳар икки идора 14-август куни Берлин федерал ерининг рақамли тармоғидан узиб қўйилган. Ҳозирча киберҳужум айнан 14-август куни содир бўлгани ёки расмийлар уни шу куни аниқлагани очиқланмаган.
Берлин Сенати канселярияси ҳужумга учраган ҳар икки идора ўз фаолиятини давом эттира олаётганини билдирган. Бироқ рбб маълумотига кўра, 14-август кечқурунидан бошлаб улар интернетдан бутунлай узилган. Айни пайтда идоралар билан асосан телефон орқали боғланиш мумкин. Ходимларга масофадан, яъни уйдан туриб ишлаш имкони йўқлиги ҳам маълум қилинган.
Дастлабки маълумотларга кўра, ҳужумчилар Берлин федерал ери рақамли тармоғига кириш учун шаҳарсозлик, қурилиш ва уй-жой масалалари идорасининг рақамли инфратузилмасидаги заифликдан фойдаланган бўлиши мумкин. Рбб аниқлашича, киберҳужумдан зарар кўрган икки идора рақамли инфратузилманинг муайян қисмидан биргаликда фойдаланган. Шу билан бирга, улар Берлин федерал ери тармоғидаги ўз сегментларини маҳаллий ИТ хизматларини кўрсатувчи ИТДЗ компаниясининг бевосита иштирокисиз бошқариб келган.
Рбб манбаларининг билдиришича, киберҳужум оқибатида «қисман ўта муҳим ва махфий маълумотлар» ўғирланган. Бироқ қандай маълумотлар қўлга киритилгани ва уларнинг ҳажми ҳақида ҳозирча батафсил ахборот берилмаган. Берлин Сенати матбуот котиби Кристине Рихтер Тагесспиегел нашри сўровига жавобан тергов ишлари давом этаётганини билдириш билан чекланган.
Берлин Сенати матбуот хизмати маълумотига кўра, ҳодиса юзасидан Берлин жиноий ишлар идораси, шаҳар прокуратураси ва Германия Ахборот хавфсизлиги федерал идораси (БСИ) иш олиб бормоқда. Улар Берлин федерал ерининг рақамли тармоғи хавфсизлигини таъминлаш ва эҳтимолий заифликларни бартараф этиш устида ишламоқда.
17-август куни хавфсизлик чораларини мувофиқлаштириш ва рақамли-криминалистик экспертизани ташкил этиш мақсадида махсус инқироз штаби ҳам тузилган. Унга Берлин федерал ерининг ахборот хавфсизлиги бўйича масъул вакили раҳбарлик қилмоқда. Ҳозирча киберҳужум ортида ким тургани маълум эмас. Берлин Сенати канселярияси терговнинг ушбу босқичида эҳтимолий ҳужумчилар ёки уларнинг қайси давлат ёки гуруҳга алоқадорлиги ҳақида тахмин билдирмаган.