

Oʻzbekiston banklari mijozlari yangi Android-virusining nishoniga aylandi
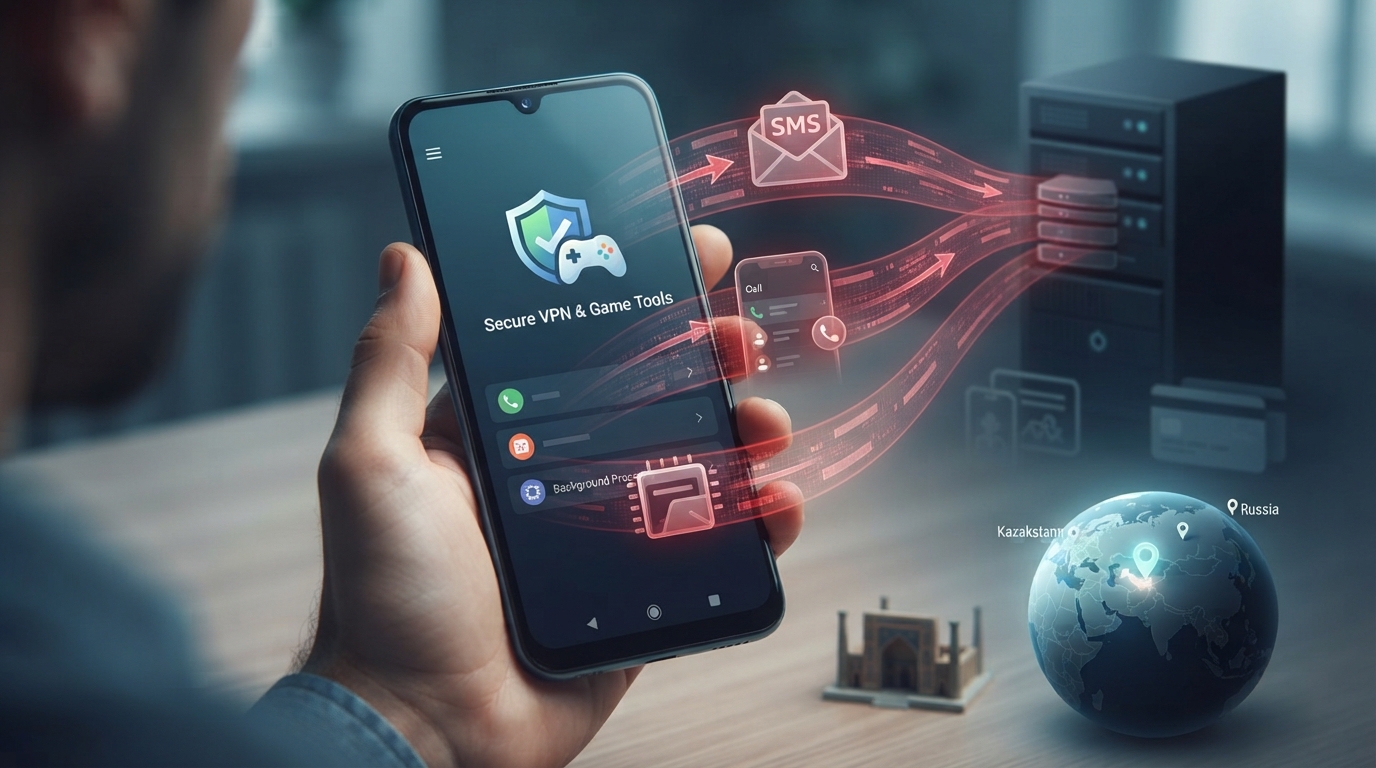
Oʻzbekiston banklarining mijozlari yangi Android-virusining nishonlari qatoridan joy oldi
Oʻzbekistonning 12 ta banki mijozlari zararlangan smartfonlardan SMS, bildirishnomalar va boshqa maʼlumotlarni qoʻlga kiritishga qodir boʻlgan Android uchun yangi zararli dasturiy taʼminotning nishonlaridan biriga aylandi. RedWing Stealer zararli dasturi VPN-servislar, oʻyin modifikatsiyalari va boshqa ilovalar niqobi ostida tarqalmoqda.
Bu haqda Rossiyaning F6 kompaniyasi tadqiqotida aytiladi, uning mutaxassislari 2026 yilning mayidan sentyabrigacha tarqatilgan RedWing Stealer'ning 800 dan ortiq namunasini aniqlashgan. Oʻzbekistondan tashqari, zararli dastur Rossiyaning 16 ta va Qozogʻistonning yettita banki, shuningdek, bir qator marketpleyslar va mikromoliya tashkilotlari mijozlarini nishonga olgan.
Oʻzbekistonning aynan qaysi 12 ta banki nishonlar roʻyxatiga kiritilganiga F6 aniqlik kiritmagan. Eʼlon qilingan tadqiqotda moliyaviy tashkilotlarning nomlari keltirilmagan.
Oʻrnatilgandan soʻng RedWing Stealer telefondan muayyan bank joʻnatuvchilaridan kelgan SMS-xabarlarni qidiradi va ularni xavfli kimsalarga uzatadi. Zararli dastur, shuningdek, push-bildirishnomalarni oʻqish, qurilma, uning joylashuvi, ulangan SIM-kartalar, qoʻngʻiroqlar tarixi, kontaktlar va oʻrnatilgan ilovalar haqida maʼlumot olish imkoniyatiga ega.
Bundan tashqari, stiler mustaqil ravishda SMS va USSD-soʻrovlarni yuborishi, havolalarni ochishi va oʻz belgisini yashirishi mumkin. Bu unga orqa fonda ishlash va qurilma egasi uchun sezilmaydigan boʻlib qolish imkonini beradi.
Zararli dasturni tarqatish uchun firibgarlar tashqi koʻrinishidan foydali servislarga oʻxshash ilovalardan foydalanadilar. Ular orasida fotosuratlar va videolarni koʻrish uchun dasturlar, shuningdek, ommabop mobil oʻyinlar uchun chitlar va modifikatsiyalar mavjud.
Bunday fayllarning bir qismi oʻyin mavzusidagi Telegram-kanallar va boshqa resurslar orqali tarqatiladi, u yerdan foydalanuvchilar APK-fayllarni toʻgʻridan-toʻgʻri yuklab olishadi. Bunda ilova oʻrnatilgandan soʻng haqiqatan ham vaʼda qilingan funktsiyani taqlid qilishi va shu bilan birga orqa fonda zararli harakatlarni amalga oshirishi mumkin.
F6 maʼlumotlariga koʻra, oʻrnatilgandan soʻng RedWing Stealer ketma-ket SMS-xabarlarga kirish, orqa fonda ishlash va avtoishga tushish uchun ruxsat soʻraydi. Keyin ilova foydalanuvchidan PIN-kodni kiritishni soʻrashi mumkin — kiritilgan maʼlumotlar firibgarlar serveriga uzatiladi.
SMS va bildirishnomalarga kirish huquqi alohida xavf tugʻdiradi, chunki bunday maʼlumotlar tasdiqlash kodlari va bank operatsiyalari bilan bogʻliq boshqa maʼlumotlarni qoʻlga kiritish uchun ishlatilishi mumkin.
Zararlanish xavfini kamaytirish uchun mutaxassislar messenjerlardagi xabarlardan, tekshirilmagan saytlardan va boshqa nomaʼlum manbalardan APK-fayllarni oʻrnatmaslikni tavsiya qiladilar. Shuningdek, ilova soʻrayotgan ruxsatlarni diqqat bilan tekshirish lozim: masalan, maʼlumot beruvchi dastur aniq sababsiz SMS, kontaktlar yoki Android'ning maxsus imkoniyatlari funktsiyalariga kirish huquqini olmasligi kerak.
Agar shubhali ilova allaqachon oʻrnatilgan boʻlsa, uni oʻchirib tashlash, unga berilgan ruxsatlarni tekshirish va qurilmani himoya dasturiy taʼminoti bilan skanerlash tavsiya etiladi. SMS, bildirishnomalar yoki maxsus imkoniyatlarga kirish huquqi mavjud boʻlsa, boshqa qurilmadan muhim akkauntlarning parollarini oʻzgartirish va bank operatsiyalarini tekshirish lozim. Kartaning xavf ostida qolganidan shubha qilinganda, uni bank orqali bloklash kerak.
Avvalroq F6 mutaxassislari Oʻzbekiston, Belarus va Tojikistonda davlat dasturlari va mintaqaviy OAV niqobi ostida fuqarolarga mavjud boʻlmagan toʻlovlarni vaʼda qilayotgan 360 dan ortiq firibgarlik saytlarini aniqlagan edi.