

Kiberjinoyatchilar pullarni qanday o‘zlashtiradi? IIV — firibgarlik usullari haqida
9 oyda kiberjinoyatlardan ko‘rilgan zarar 1 trln so‘mga yaqinlashdi, uning 210 mlrd so‘mdan ziyodi qaytarildi. IIVga ko‘ra, firibgarlar, asosan, zararli APK fayllari va idoralar nomidan qilingan qo‘ng‘iroqlar orqali pullarni o‘zlashtiryapti. 'Har birimizning telefonimizda urush ketyapti', — dedi IIV vakili.
Kiberjinoyatchilar pullarni qanday o‘zlashtiradi? IIV — firibgarlik usullari haqida
2026-yil yanvar-sentabr oylarida O‘zbekistonda axborot texnologiyalari orqali sodir etilgan kiberjinoyatlar oqibatida fuqarolarga yetkazilgan moddiy zarar qariyb 1 trillion so‘mni tashkil etdi.
Ichki ishlar vaziri o‘rinbosari — Tergov departamenti boshlig‘i Ramazon Ashrapovning aytishicha, joriy yilning to‘qqiz oyida qayd etilgan 69 962 ta jinoyatning katta qismi elektron to‘lov tizimlari orqali fuqarolarning pul mablag‘larini qo‘lga kiritish bilan bog‘liq.
IIV Kiberjinoyatlarga qarshi kurashish departamenti boshlig‘i o‘rinbosari Jahongir Sagdullayevning ma’lum qilishicha, ko‘rilgan 1 trln so‘mlik zarardan tergov harakatlari davomida 210 milliard so‘mdan ortig‘i egalariga qaytarilgan. Shu davrda qariyb 18 mingta jinoyat fosh etilgan.
Uning tushuntirishicha, Ichki ishlar vazirligi, Markaziy bank va Bosh prokuratura hamkorligida bank kartalarini bloklash tizimi ishlamoqda. Agar fuqaro o‘z hisobidan ruxsatsiz pul yechilganini vaqtida sezib, 102 raqami orqali murojaat qilsa, mablag‘ni bloklash va uning keyingi o‘tkazilishining oldini olish mumkin bo‘ladi.
“Biroq jabrlanuvchi voqeadan uch-to‘rt kun o‘tib xabar topsa, pul xorijga chiqarib yuborilgan bo‘lishi mumkin. Shu sababli shubhali operatsiya aniqlangan zahoti ichki ishlar organlariga murojaat qilish muhim”, — dedi u.
“Har birimizning telefonimizda urush ketyapti. Oylar va yillar davomida insonlar yig‘gan pullarini bugun qayerdadir, qaysidir davlatda o‘tirgan firibgar bir soniyada yoki bir daqiqada o‘zlashtirib ketyapti”, — deydi IIV vakili.
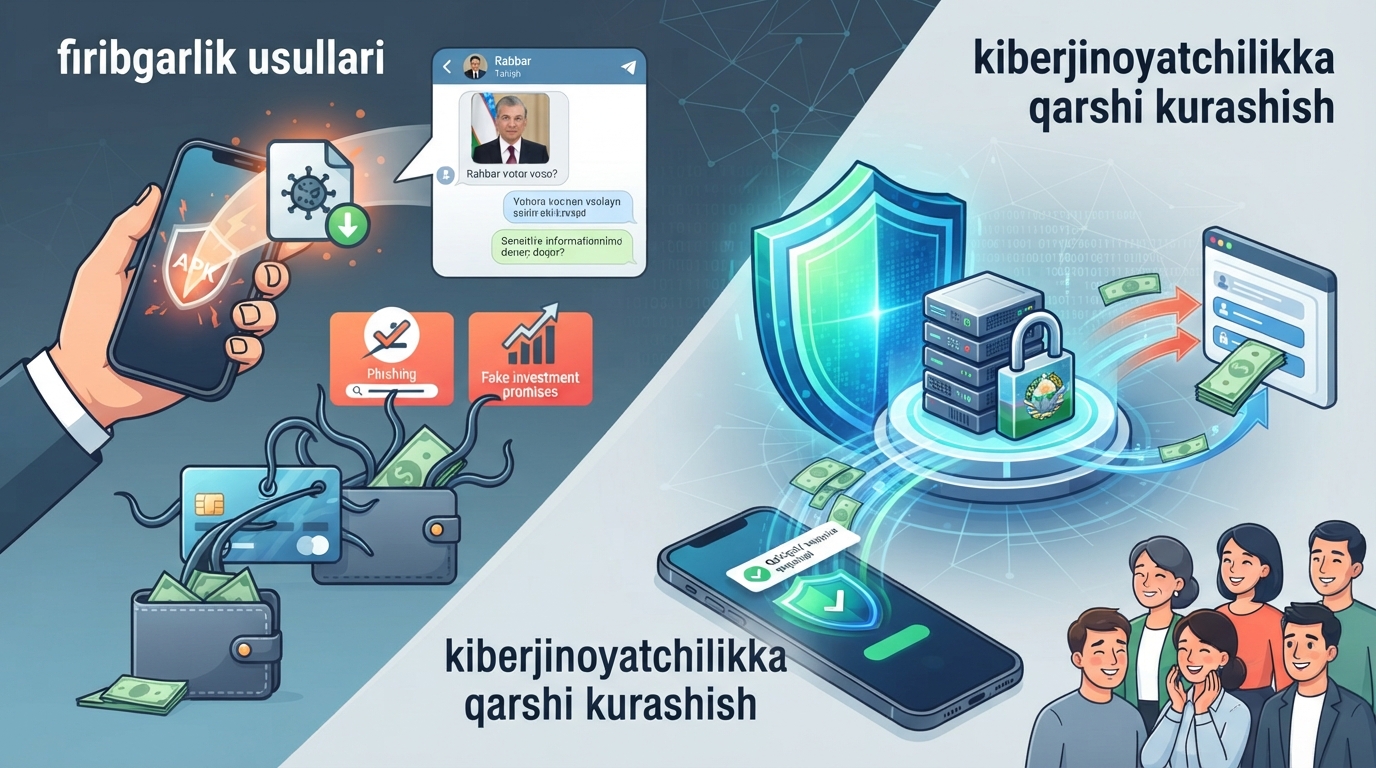
Sagdullayevning aytishicha, firibgarlar fuqarolarning mablag‘larini o‘zlashtirish uchun bir nechta usuldan foydalanadi. Eng keng tarqalganlaridan biri — zararli APK fayllarini yuborish.
Bunday fayllar to‘yga taklifnoma, tanish kishining surati yoki ta’ziya xabari ko‘rinishida tarqatiladi. Foydalanuvchi faylni ochib, uni qurilmasiga o‘rnatsa, firibgarlar uning ma’lumotlariga kirish imkoniga ega bo‘lishi mumkin.
“Kiberjinoyatlarning 50 foizi aynan mana shu APK virusni tarqatish orqali pul yechish bilan bog‘liq”, — deydi departament boshlig‘i o‘rinbosari.
Yana bir usul — soxta havolalar yordamida foydalanuvchilarning akkauntlarini egallab olish.
Masalan, firibgarlar rahbar yoki tanish shaxsning suratidan foydalanib, uni biror tanlovda ovoz berishga chaqiruvchi xabar tarqatadi. Havolaga kirgan foydalanuvchidan Telegram akkauntiga kirish kodi so‘raladi. Kodni kiritgan odam akkaunti ustidan nazoratni yo‘qotishi mumkin.
Shundan so‘ng firibgarlar jabrlanuvchining yozishmalarini o‘rganib, uning rahbarlari, hamkasblari va tanishlarini aniqlaydi. Keyin ularga rahbar yoki boshqa tanish shaxs nomidan yozib, pul so‘raydi. Ayrim hollarda esa ichki ishlar organlari yoki korrupsiyaga qarshi kurashuvchi idoralar nomidan xabar yuborib, xodimlarga psixologik bosim o‘tkaziladi.
Departament vakili onlayn savdoda ham ehtiyotkor bo‘lishga chaqirdi. Uning ta’kidlashicha, noma’lum sotuvchi tovarni yuborishdan oldin pulni to‘liq o‘tkazishni talab qilsa, bunday taklifga shubha bilan qarash kerak.
Shuningdek, mablag‘ni qisqa vaqtda ikki baravar ko‘paytirishni va’da qiladigan soxta investorlar va treyderlar ham firibgarlikning keng tarqalgan usullaridan foydalanadi.
Bank, ichki ishlar organlari yoki boshqa davlat idoralari nomidan qo‘ng‘iroq qilib, shaxsiy ma’lumotlar va SMS kodlarni so‘raydiganlarga ham ishonmaslik lozim. Jahongir Sagdullayev davlat organlari fuqarolardan telefon orqali shaxsiy ma’lumotlarini so‘ramasligini ta’kidladi.
U pasport nusxalari, SMS kodlar, akkauntlarga kirish ma’lumotlari va shaxsni identifikatsiya qilish imkonini beruvchi boshqa ma’lumotlarni begona shaxslarga yubormaslikka chaqirdi.
Jurnalistlardan biri davlat amaldorlari nomidan soxta Telegram akkauntlari ochilib, ularning xodimlaridan pul so‘rash holatlari bo‘layotgani haqida savol berdi. U bunday akkauntlar orqali murojaat qilish uchun xodimlarning ma’lumotlari qayerdan olinishi va kiberjinoyatlarning qanchasi xorijdagi shaxslar tomonidan sodir etilishi bilan qiziqdi.
Ramazon Ashrapov zararli fayl yoki havolani ochishning o‘zi foydalanuvchining ma’lumotlariga ruxsatsiz kirish imkonini yaratishi mumkinligini tushuntirdi. Buning uchun firibgarlar har bir tashkilot yoki xodim haqida alohida ma’lumot to‘plashi shart emas.
Jahongir Sagdullayevning aytishicha, firibgarlar soxta havolalar orqali Telegram akkauntini qo‘lga kiritgach, undagi yozishmalarni o‘rganadi. Shu orqali kimning rahbar, kimning xodim ekanini aniqlab, rahbar nomidan boshqa xodimlarga murojaat qilishi mumkin.
“90 foiz jinoyatlarimiz — transmilliy, transchegaraviy. 10 foizi o‘zimizda, yurtimizdan turib, aynan mana shu jinoiy unsurlarga ko‘mak berayotgan shaxslar”, — deydi u.
Departament vakili ma’lumotlar tarqalishini bir-biriga bog‘langan jarayon sifatida izohladi. Masalan, bir kishi zararli faylni ochishi yoki soxta havolaga kirishi natijasida uning ma’lumotlari qo‘lga kiritilishi, keyin esa shu ma’lumotlar boshqa odamlarni aldash uchun ishlatilishi mumkin.
Sagdullayev aholining raqamli savodxonligini oshirish muhimligini ta’kidladi. Uning aytishicha, shaxsiy hujjatlarni messenjerlar orqali yuborishda ham ehtiyot bo‘lish kerak. U kibergigiyenaga oid misol sifatida internetga ulanmagan oddiy telefondan foydalanish amaliyotini ham keltirdi. Uning ta’kidlashicha, shaxsiy ma’lumotlarni ochiq manbalarda tarqatmaslik va ularni begona shaxslarga yubormaslik kiberxavfsizlikni ta’minlashda muhim ahamiyatga ega.
“Qo‘riqchi” nomli APK ilovasi ishlab chiqilgan. Ramazon Ashrapovning aytishicha, unga 3 million kishi ulangan.
Vazir o‘rinbosari aholi orasida ushbu ilovani targ‘ib qilish, shuningdek, korxona va tashkilotlar, ta’lim muassasalari hamda pensionerlar orasida kibermadaniyatni rivojlantirish bo‘yicha tadbirlar o‘tkazilayotganini aytdi.
Uning ta’kidlashicha, kiberjinoyatlarning oldini olishda faqat ichki ishlar organlarining sa’y-harakatlari bilan cheklanib qolmasdan, fuqarolar ham yaqinlari va tanishlariga ilova haqida ma’lumot berishi kerak. Aholining kibermadaniyatini oshirish va firibgarlik usullari haqida xabardorligini kuchaytirish ko‘proq odamlarning mablag‘larini himoya qilishga yordam berishi mumkin.
Matbuot anjumanida raqamli platformalar bilan hamkorlik va kiberjinoyatlarni sodir etgan shaxslarni aniqlash masalasi ham ko‘tarildi.
Jahongir Sagdullayevning aytishicha, IIV Google, Meta va Telegram kompaniyalari bilan aloqalar o‘rnatgan. Hozirda O‘zbekistonda ushbu kompaniyalarning ofislarini ochish masalasi ham muhokama qilinmoqda.
Departament vakili platformalardan zarur ma’lumotlar olinishi jinoyat sodir etgan shaxslarni aniqlash va ularni javobgarlikka tortishga yordam berishini ta’kidladi.
2026-yil O‘zbekiston Ichki ishlar vazirligi tizimida “Kiberjinoyatchilikka qarshi kurashish yili” deb e’lon qilingan.
Vazirlik ma’lumotlariga ko‘ra, yilning birinchi yarmida mamlakatda 9 mingdan ortiq kiberjinoyat fosh etilgan, 13 mingdan ziyod fuqaroga yetkazilgan 120,49 milliard so‘mlik zarar qoplangan.