

Jinoyatchilar haqidagi taxminlar keng tarqalayotgan bir paytda, frizerlarga uyushtirilgan xakerlik hujumlari Frantsiyadagi qon zaxiralariga salbiy taʼsir koʻrsatdi
Frantsiya qon xizmati (EFS) xakerlar hujumi sababli qon saqlanadigan muzlatkich xonalarining ishiga putur yetganini maʼlum qildi.
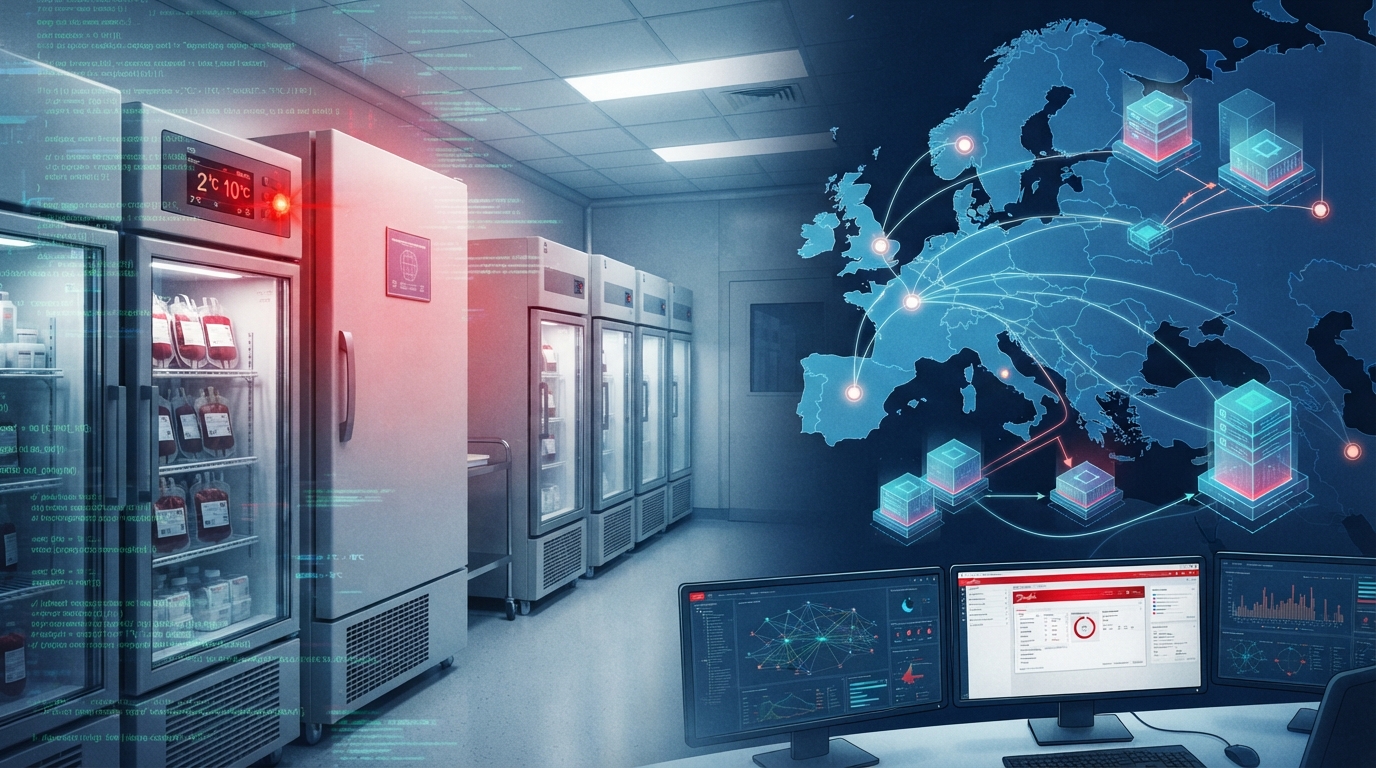
Frantsiya rasmiylariga koʻra, nomaʼlum xakerlar tomonidan amalga oshirilgan oxirgi kiberatakalar tibbiyot muassasalarida donorlik qonini saqlash uchun foydalaniladigan muzlatkichlarga taʼsir koʻrsatgan.
Frantsiya qon xizmati (EFS) qon saqlanadigan sovutish xonalari xakerlar hujumiga uchraganini, harorat koʻtarilishni boshlaganini, ammo xodimlar qon zaxiralarini saqlab qolish uchun oʻz vaqtida aralashganini maʼlum qildi.
«Sogʻliqni saqlashga hech qanday salbiy taʼsir aniqlanmadi va qon mahsulotlarining yoʻqotilishi qayd etilmadi», — deydi EFS.
Shu paytgacha xakerlik hujumlaridan faqat supermarketlar jabr koʻrgani maʼlum edi.
Shu bilan birga, tarmoqda rossiyalik xaktivist guruhlar Yevropa supermarketlariga urilgan hujumlarda foydalanilgan tizimlardan birini buzib kirish uchun hamkorlik qilgani haqida maqtangani toʻgʻrisida mish-mishlar tarqalmoqda.
Noname057(16) va Z-Pentest Alliance Danfoss tizimini muvaffaqiyatli buzib kirganini joylashtirdi va bu ular muzlatkichlarga qilingan hujumlar ortida turgani haqidagi taxminlarga sabab boʻldi.
Biroq analitiklar bu ularning supermarketlarga qilingan kiberatakalar ortida turganini anglatadimi-yoʻqmi, degan savolni oʻrtaga tashlamoqda.
Rossiya guruhlari ehtimoli istisno qilinmayotgan boʻlsa-da, mutaxassislarning aytishicha, Eron xaktivistlari yoki davlat tomonidan qoʻllab-quvvatlanuvchi xakerlar — yoki hatto shoʻxlik qilayotgan oʻsmirlar ham bunga javobgar boʻlishi mumkin.
Bir nechta firmalarning kiberxavfsizlik boʻyicha tadqiqotchilari muzlatkichlarga qilingan hujumlar toʻlqini ortida kim turganini aniqlash uchun «asal idishlari» (honeypots) deb ataladigan tuzoqlardan yigʻilgan dalillarni oʻrganmoqda.
Kiberxavfsizlik boʻyicha uchta alohida kompaniya xakerlar ulardan hujumlar uchun qanday foydalanishga urinayotganini kuzatish maqsadida soxta muzlatkich dasturiy tuzoqlarini oʻrnatdi.
Kiberxavfsizlikda «honeypot» (asal idishi) — bu xakerlarni oʻziga jalb qilish va tuzoqqa tushirish uchun ataylab zaif nishon koʻrinishida yaratilgan raqamli niqob (soxta kompyuter tarmogʻi yoki fayl kabi).
Ushbu tuzoqlarni kuzatish orqali xavfsizlik mutaxassislari real tizimlarni xavf ostiga qoʻymasdan, hujumchining usullarini xavfsiz oʻrganishlari mumkin.
Kiberatakalarning birinchi toʻlqinidan soʻng yigʻilgan faollikka asoslanib, bir nechta Yevropa mamlakatlariga zarba bergan ikkinchi toʻlqin juda aniq nishonga olingandek koʻrinadi.
«Ushbu muzlatkichlarning barchasi bir vaqtning oʻzida hujumga uchragani puxta rejalashtirish va muvofiqlashtirishdan dalolat beradi», — deydi Ispaniyaning Previdian kiberxavfsizlik kompaniyasidan Rayan Dyuxerst.
Jabrlangan muzlatkich dasturiy mahsulotlariga kirish nuqtasini buzish qiyin emas edi, chunki ular boʻsh himoyalangan boʻlib, maʼlum hujum usullari tarmoqda allaqachon tarqalgan edi.
Biroq Dyuxerst kabi ekspertlarning aytishicha, xaker yoki xakerlar nishonlar roʻyxatini tuzish uchun qurilmalarning ommaviy IP-manzillari haqida maʼlumot yigʻishi, potolok usullarni va ularni qachon ishga tushirishni hal qilish uchun vaqt sarflashi kerak edi.
«Qurilmalar harorati koʻtarilgan vaqt haqidagi maʼlumotlarga qaraganda — maksimal zarar yetkazish uchun bu tunda sodir boʻlganga oʻxshaydi — bu hujum rejalashtirilgani va muvofiqlashtirilganining yana bir dalilidir», — dedi u.
Xakerlarni oʻz taktikasini oshkor qilishga undash uchun shunga oʻxshash «asal idishi» texnologiyasidan foydalanayotgan yana bir kiberfirma — Stratklaydda joylashgan Lupovis hisoblanadi.
Unda butun dunyo boʻylab joylashgandek koʻringan tuzoqlar bor edi va kiberatakalarning ikkinchi toʻlqinidan 10 kun oldin faollikni kuzata boshladi.
Diqqatga sazovor tomoni shundaki, jamoa xakerlar oʻzlarining soxta muzlatkich saytlarini faqat Yevropada skanerlayotgani va tekshirayotganini koʻrdi.
«Afrika yoki Janubiy Amerika kabi joylardagi tuzoqlarimizdan hech biri nishonga olinganini koʻrmadik», — dedi Lupovis asoschisi doktor Ksavye Bellekens.
«Hatto Ukrainadagi tuzoqlarga ham tegilmagan.»
Uchinchi kompaniya — Frantsiyaning Sekoia kiberhimoya firmasi ham ikkinchi kiberatakalar toʻlqinidan oldin skanerlash faolligini aniqladi, ammo bu gʻarazli niyatsiz avtomatik skanerlash boʻlishi mumkinligini aytdi.
Oʻz mijozlariga taqdim etgan hisobotida u dalillar hujum stsenariysi tsessiyasi Butun Yevropa boʻylab «gibrid urush» kiberatakalarini amalga oshirishda ayblanayotgan Rossiya xaktivistlari yoki Rossiya hukumati faoliyatiga mos kelishini koʻrsatganini bildirdi.
Biroq Sekoia tadqiqoti Eron rejimi xakerlari yoki xaktivistlariga ham ishora qiladi.
«Eronga xayrixoh kuchlar internetga ulangan sanoat boshqaruv tizimlarini nishonga olish boʻyicha boy tajribaga ega va avvalgi hodisalar Eronning raqiblari boʻlmish Isroil va AQShdagi xuddi shunday uskunalarni oʻz ichiga olgan edi», — deyiladi hisobotda.
Sekoia maʼlumotlariga koʻra, 2022 yilda Danfoss kontrollerlaridan foydalanadigan 40 ga yaqin Isroil supermarketlari buzib kirilgan.
Shu bilan birga, avgust oxirida Frantsiyadagi kabi AQShning kamida oltita harbiy bazasidagi muzlatkichlar majburiy muzdan tushirish rejimiga oʻtkazilgan. Kontroller modellari hali tasdiqlanmagan va surishtiruv ishlari davom etmoqda.
«Bugungi kunga qadar bizda rus tilida soʻzlashuvchi guruhlarning aloqadorligini koʻrsatadigan texnik dalillar yoʻq», — dedi Sekoia vakili BBC'ga.
«Bundan tashqari, NoName057 DDoS-hujumlaridan tashqari samarali operatsiyalar oʻtkazishi bilan tanilmagani va soxta ayblovlar qoʻyish tarixiga ega boʻlgani sababli, biz ularning javobgarlikni oʻz zimmasiga olish haqidagi daʼvosiga shubha bilan qaraymiz.»
Xizmat koʻrsatishdan bosh tortish (DDoS) hujumlari veb-sayt yoki onlayn xizmatni oflayn rejimga oʻtkazish yoki undan foydalanishni imkonsiz qilish maqsadida uni internet trafigi bilan toʻldirish orqali ishlaydi.
Bir nechta mamlakatlar rasmiylari xakerlik hujumlarini faol surishtirmoqda va supermarketlarni ehtimoliy kelajakdagi hujumlardan ogohlantirmoqda.
Biroq hech qanday rasmiy ayblov ilgari surilmagan.
Honeypot maʼlumotlarini yigʻayotgan uchta kiberfirmaning hech biri bu oʻsmir kishi boʻlishi mumkinligi ehtimolini istisno etmayapti.
Biroq talab qilinadigan rejalashtirish hajmini hisobga olgan holda, ekspertlarning sirasi bu yaxshi muvofiqlashtirilgan guruh boʻlishi kerakligiga rozi boʻlishmoqda — va agar shunday boʻlsa, ular tez orada internetda bu bilan maqtanish paydo boʻlishini kutishmoqda.
Sekoia shuningdek, barcha uchta toʻlqin turli va alohida guruhlar yoki taqlidchilar tomonidan amalga oshirilgan boʻlishi mumkinligini istisno etmaydi.