

Akkaunt xavfsizligi uchun kuchli parol tanlashning 7 qoidasi
Elektron pochta, ijtimoiy tarmoqlar, bank ilovalari va turli gadjetlardagi akkauntlar kundalik hayotimizning bir qismiga aylangan
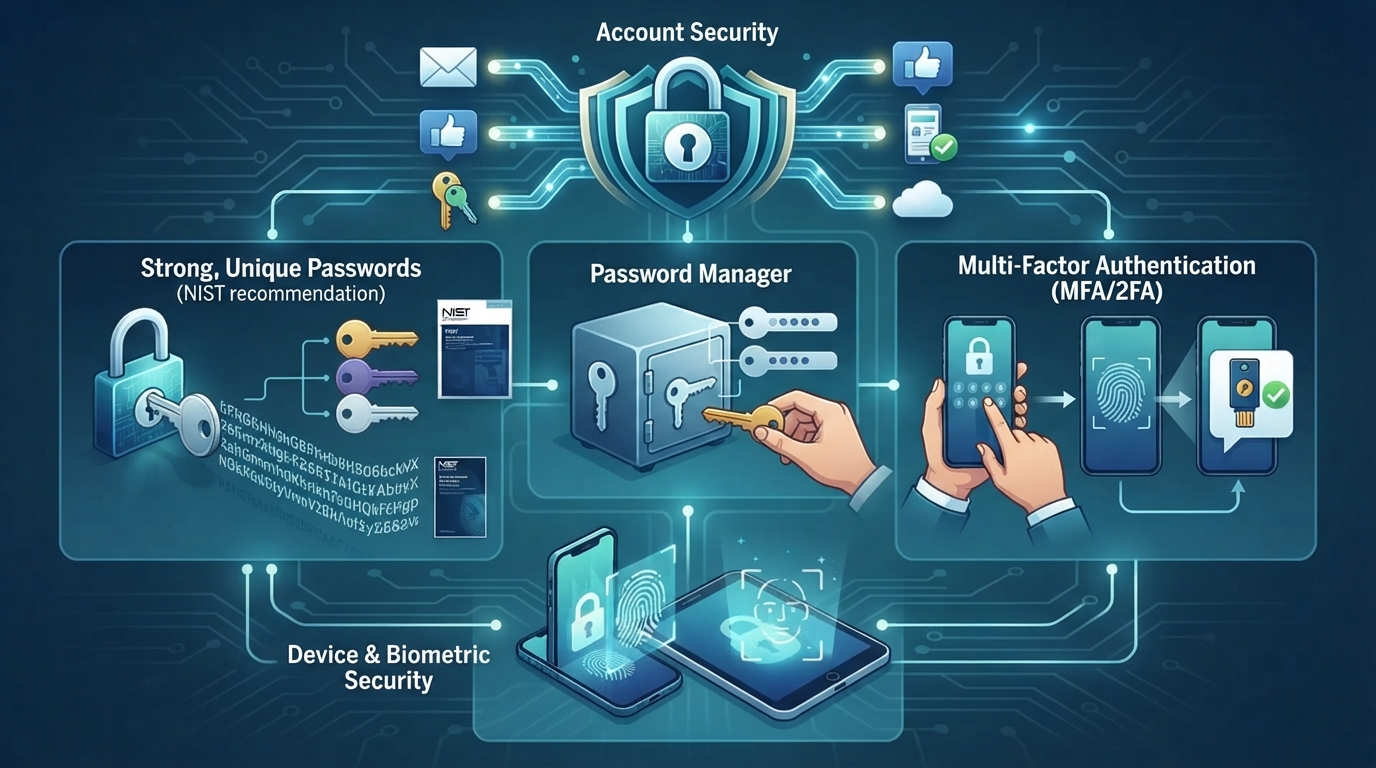
**Akkaunt xavfsizligi uchun kuchli parol tanlashning 7 qoidasi**
Elektron pochta, ijtimoiy tarmoqlar, bank ilovalari va turli gadjetlardagi akkauntlar kundalik hayotimizning ajralmas qismiga aylangan. Shunga qaramay, hanuz ko‘pchilik bir nechta akkaunt uchun bir xil yoki oson topiladigan parollardan foydalanadi. Bu esa bitta akkaunt buzilsa, boshqalari ham xavf ostida qolishiga sabab bo‘lishi mumkin.
AQSh Milliy standartlar va texnologiyalar instituti — NIST’ning amaldagi tavsiyalariga ko‘ra, parolda eng muhim omillardan biri uning uzunligidir. Agar parol yagona himoya vositasi bo‘lsa, kamida 15 belgidan iborat bo‘lishi tavsiya etiladi. NIST katta-kichik harf, raqam va maxsus belgilarni majburan aralashtirishdan ko‘ra, uzun va taxmin qilish qiyin bo‘lgan paroldan foydalanishni ustun deb biladi.
Masalan, qisqa va murakkab ko‘ringan «P@ss12!» kabi parol o‘rniga bir-biri bilan bog‘liq bo‘lmagan bir nechta so‘zdan tuzilgan uzun parol-frazadan foydalanish xavfsizroq bo‘lishi mumkin.
Har bir akkaunt uchun alohida parol ishlatish kerak.
Google ham elektron pochta, bank va boshqa muhim akkauntlarda bir xil parolni qayta ishlatmaslikni tavsiya qiladi. Chunki bir saytdan parol o‘g‘irlansa, jinoyatchilar uni boshqa servislarida ham sinab ko‘rishi mumkin.
O‘nlab turli parollarni yodda saqlash qiyin.
Shu sababli CISA va NIST parol menejerlaridan foydalanishni tavsiya etadi. Bunday dastur har bir sayt uchun uzun va tasodifiy parol yaratadi hamda ularni himoyalangan tarzda saqlaydi. Foydalanuvchi esa asosan bitta kuchli «bosh parol»ni eslab qoladi.
Parolning o‘zi esa yetarli himoya emas.
Muhim akkauntlarda ikki bosqichli yoki ko‘p bosqichli autentifikatsiya — 2FA/MFA yoqilishi kerak. Bunda parol o‘g‘irlangan taqdirda ham akkauntga kirish uchun qo‘shimcha tasdiq talab etiladi. CISA va NIST MFA’ni akkaunt xavfsizligini sezilarli darajada oshiradigan chora sifatida tavsiya qiladi.
Imkon bo‘lsa, SMS-koddan ko‘ra autentifikator ilovasi, xavfsizlik kaliti yoki passkey kabi usullardan foydalanish maqsadga muvofiq.
Google passkey’ni fishingga qarshi barqarorroq usul sifatida ko‘rsatadi. Microsoft ham FIDO2 asosidagi passkey’larni fishingga chidamli autentifikatsiya vositasi deb baholaydi.
Passkey — an’anaviy parol o‘rniga qurilmada saqlanadigan kriptografik kalit orqali kirish usuli. U barmoq izi, Face ID, Windows Hello yoki qurilma PIN-kodi bilan tasdiqlanishi mumkin. Apple ham passkey’larni parollarga nisbatan fishing hujumlariga chidamli texnologiya sifatida ta’riflaydi.
Telefon va planshetning ekran qulfi ham muhim.
Android rasmiy tavsiyasida PIN-kod kamida 4 raqamdan iborat bo‘lishi mumkinligi, biroq 6 raqam yoki undan uzun PIN xavfsizroq ekani ko‘rsatilgan. Biometrik himoya — barmoq izi yoki yuz orqali ochish — ham qo‘shimcha xavfsizlik beradi.
Yana bir keng tarqalgan odat — parolni har oy yoki har uch oyda almashtirish.
NIST bunday majburiy davriy almashtirishni tavsiya qilmaydi. Parolni asosan u oshkor bo‘lgani, ma’lumotlar sizishi yoki akkaunt buzilgani haqida shubha paydo bo‘lganda almashtirish kerak.
Shuningdek, parolda ism, familiya, tug‘ilgan sana, telefon raqami, 123456, qwerty kabi oson taxmin qilinadigan kombinatsiyalardan foydalanmaslik lozim.
NIST xizmatlardan yangi parollarni ma’lum bo‘lgan, ko‘p ishlatiladigan yoki avval sizib chiqqan parollar ro‘yxati bilan solishtirishni ham talab qiladi.
Qisqacha aytganda, xavfsiz akkaunt uchun uzun va har bir servisga xos parol, parol menejeri hamda ikki bosqichli himoya eng muhim choralar hisoblanadi. Qo‘llab-quvvatlanadigan servislarda esa passkey’ga o‘tish akkauntni fishing va parol o‘g‘irlash bilan bog‘liq bir qator xavflardan himoya qilishga yordam beradi.