

Жиноятчилар ҳақидаги тахминлар кенг тарқалаётган бир пайтда, фризерларга уюштирилган хакерлик ҳужумлари Франциядаги қон захираларига салбий таъсир кўрсатди
Франция қон хизмати (EFS) хакерлар ҳужуми сабабли қон сақланадиган музлаткич хоналарининг ишига путур етганини маълум қилди.
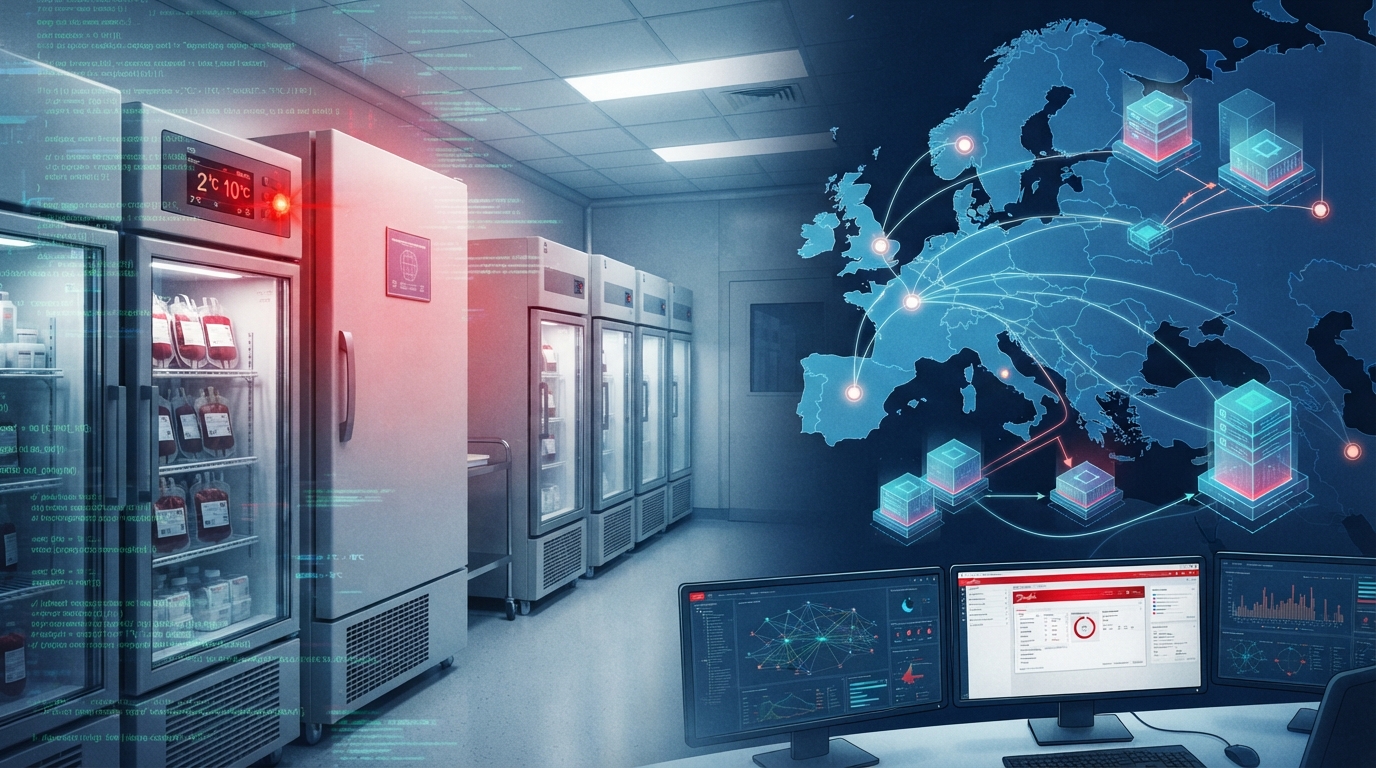
Франция расмийларига кўра, номаълум хакерлар томонидан амалга оширилган охирги кибератакалар тиббиёт муассасаларида донорлик қонини сақлаш учун фойдаланиладиган музлаткичларга таъсир кўрсатган.
Франция қон хизмати (EFS) қон сақланадиган совутиш хоналари хакерлар ҳужумига учраганини, ҳарорат кўтарилишни бошлаганини, аммо ходимлар қон захираларини сақлаб қолиш учун ўз вақтида аралашганини маълум қилди.
«Соғлиқни сақлашга ҳеч қандай салбий таъсир аниқланмади ва қон маҳсулотларининг йўқотилиши қайд этилмади», — дейди EFS.
Шу пайтгача хакерлик ҳужумларидан фақат супермаркетлар жабр кўргани маълум эди.
Шу билан бирга, тармоқда россиялик хактивист гуруҳлар Европа супермаркетларига урилган ҳужумларда фойдаланилган тизимлардан бирини бузиб кириш учун ҳамкорлик қилгани ҳақида мақтангани тўғрисида миш-мишлар тарқалмоқда.
Noname057(16) ва Z-Pentest Alliance Danfoss тизимини муваффақиятли бузиб кирганини жойлаштирди ва бу улар музлаткичларга қилинган ҳужумлар ортида тургани ҳақидаги тахминларга сабаб бўлди.
Бироқ аналитиклар бу уларнинг супермаркетларга қилинган кибератакалар ортида турганини англатадими-йўқми, деган саволни ўртага ташламоқда.
Россия гуруҳлари эҳтимоли истисно қилинмаётган бўлса-да, мутахассисларнинг айтишича, Эрон хактивистлари ёки давлат томонидан қўллаб-қувватланувчи хакерлар — ёки ҳатто шўхлик қилаётган ўсмирлар ҳам бунга жавобгар бўлиши мумкин.
Бир нечта фирмаларнинг киберхавфсизлик бўйича тадқиқотчилари музлаткичларга қилинган ҳужумлар тўлқини ортида ким турганини аниқлаш учун «асал идишлари» (honeypots) деб аталадиган тузоқлардан йиғилган далилларни ўрганмоқда.
Киберхавфсизлик бўйича учта алоҳида компания хакерлар улардан ҳужумлар учун қандай фойдаланишга уринаётганини кузатиш мақсадида сохта музлаткич дастурий тузоқларини ўрнатди.
Киберхавфсизликда «honeypot» (асал идиши) — бу хакерларни ўзига жалб қилиш ва тузоққа тушириш учун атайлаб заиф нишон кўринишида яратилган рақамли ниқоб (сохта компьютер тармоғи ёки файл каби).
Ушбу тузоқларни кузатиш орқали хавфсизлик мутахассислари реал тизимларни хавф остига қўймасдан, ҳужумчининг усулларини хавфсиз ўрганишлари мумкин.
Кибератакаларнинг биринчи тўлқинидан сўнг йиғилган фаолликка асосланиб, бир нечта Европа мамлакатларига зарба берган иккинчи тўлқин жуда аниқ нишонга олингандек кўринади.
«Ушбу музлаткичларнинг барчаси бир вақтнинг ўзида ҳужумга учрагани пухта режалаштириш ва мувофиқлаштиришдан далолат беради», — дейди Испаниянинг Previdian киберхавфсизлик компаниясидан Райан Дьюхерст.
Жабрланган музлаткич дастурий маҳсулотларига кириш нуқтасини бузиш қийин эмас эди, чунки улар бўш ҳимояланган бўлиб, маълум ҳужум усуллари тармоқда аллақачон тарқалган эди.
Бироқ Дьюхерст каби экспертларнинг айтишича, хакер ёки хакерлар нишонлар рўйхатини тузиш учун қурилмаларнинг оммавий IP-манзиллари ҳақида маълумот йиғиши, потолок усулларни ва уларни қачон ишга туширишни ҳал қилиш учун вақт сарфлаши керак эди.
«Қурилмалар ҳарорати кўтарилган вақт ҳақидаги маълумотларга қараганда — максимал зарар етказиш учун бу тунда содир бўлганга ўхшайди — бу ҳужум режалаштирилгани ва мувофиқлаштирилганининг яна бир далилидир», — деди у.
Хакерларни ўз тактикасини ошкор қилишга ундаш учун шунга ўхшаш «асал идиши» технологиясидан фойдаланаётган яна бир киберфирма — Стратклайдда жойлашган Lupovis ҳисобланади.
Унда бутун дунё бўйлаб жойлашгандек кўринган тузоқлар бор эди ва кибератакаларнинг иккинчи тўлқинидан 10 кун олдин фаолликни кузата бошлади.
Диққатга сазовор томони шундаки, жамоа хакерлар ўзларининг сохта музлаткич сайтларини фақат Европада сканерлаётгани ва текшираётганини кўрди.
«Африка ёки Жанубий Америка каби жойлардаги тузоқларимиздан ҳеч бири нишонга олинганини кўрмадик», — деди Lupovis асосчиси доктор Ксавье Беллекенс.
«Ҳатто Украинадаги тузоқларга ҳам тегилмаган.»
Учинчи компания — Франциянинг Sekoia киберҳимоя фирмаси ҳам иккинчи кибератакалар тўлқинидан олдин сканерлаш фаоллигини аниқлади, аммо бу ғаразли ниятсиз автоматик сканерлаш бўлиши мумкинлигини айтди.
Ўз мижозларига тақдим этган ҳисоботида у далиллар ҳужум сценарийси цессияси Бутун Европа бўйлаб «гибрид уруш» кибератакаларини амалга оширишда айбланаётган Россия хактивистлари ёки Россия ҳукумати фаолиятига мос келишини кўрсатганини билдирди.
Бироқ Sekoia тадқиқоти Эрон режими хакерлари ёки хактивистларига ҳам ишора қилади.
«Эронга хайрихоҳ кучлар интернетга уланган саноат бошқарув тизимларини нишонга олиш бўйича бой тажрибага эга ва аввалги ҳодисалар Эроннинг рақиблари бўлмиш Исроиль ва АҚШдаги худди шундай ускуналарни ўз ичига олган эди», — дейилади ҳисоботда.
Sekoia маълумотларига кўра, 2022 йилда Danfoss контроллерларидан фойдаланадиган 40 га яқин Исроиль супермаркетлари бузиб кирилган.
Шу билан бирга, август охирида Франциядаги каби АҚШнинг камида олтита ҳарбий базасидаги музлаткичлар мажбурий муздан тушириш режимига ўтказилган. Контроллер моделлари ҳали тасдиқланмаган ва суриштирув ишлари давом этмоқда.
«Бугунги кунга қадар бизда рус тилида сўзлашувчи гуруҳларнинг алоқадорлигини кўрсатадиган техник далиллар йўқ», — деди Sekoia вакили BBC'га.
«Бундан ташқари, NoName057 DDoS-ҳужумларидан ташқари самарали операциялар ўтказиши билан танилмагани ва сохта айбловлар қўйиш тарихига эга бўлгани сабабли, биз уларнинг жавобгарликни ўз зиммасига олиш ҳақидаги даъвосига шубҳа билан қараймиз.»
Хизмат кўрсатишдан бош тортиш (DDoS) ҳужумлари веб-сайт ёки онлайн хизматни офлайн режимга ўтказиш ёки ундан фойдаланишни имконсиз қилиш мақсадида уни интернет трафиги билан тўлдириш орқали ишлайди.
Бир нечта мамлакатлар расмийлари хакерлик ҳужумларини фаол суриштирмоқда ва супермаркетларни эҳтимолий келажакдаги ҳужумлардан огоҳлантирмоқда.
Бироқ ҳеч қандай расмий айблов илгари сурилмаган.
Honeypot маълумотларини йиғаётган учта киберфирманинг ҳеч бири бу ўсмир киши бўлиши мумкинлиги эҳтимолини истисно этмаяпти.
Бироқ талаб қилинадиган режалаштириш ҳажмини ҳисобга олган ҳолда, экспертларнинг сираси бу яхши мувофиқлаштирилган гуруҳ бўлиши кераклигига рози бўлишмоқда — ва агар шундай бўлса, улар тез орада интернетда бу билан мақтаниш пайдо бўлишини кутишмоқда.
Sekoia шунингдек, барча учта тўлқин турли ва алоҳида гуруҳлар ёки тақлидчилар томонидан амалга оширилган бўлиши мумкинлигини истисно этмайди.