

Binance $6,3 миллиардлик крипто-хакерлик ҳужумининг бир қисми сифатида сохта ишга жойлашиш бўйича суҳбатлардан фойдаланилганини маълум қилди
Binance хабарига кўра, муҳандис билан қонуний иш қидириш платформаси орқали боғланишган ва у сохта компания вакиллари билан ўтказиладиган улашиб бўлмайдиган сохта иш суҳбатларига таклиф қилинган.
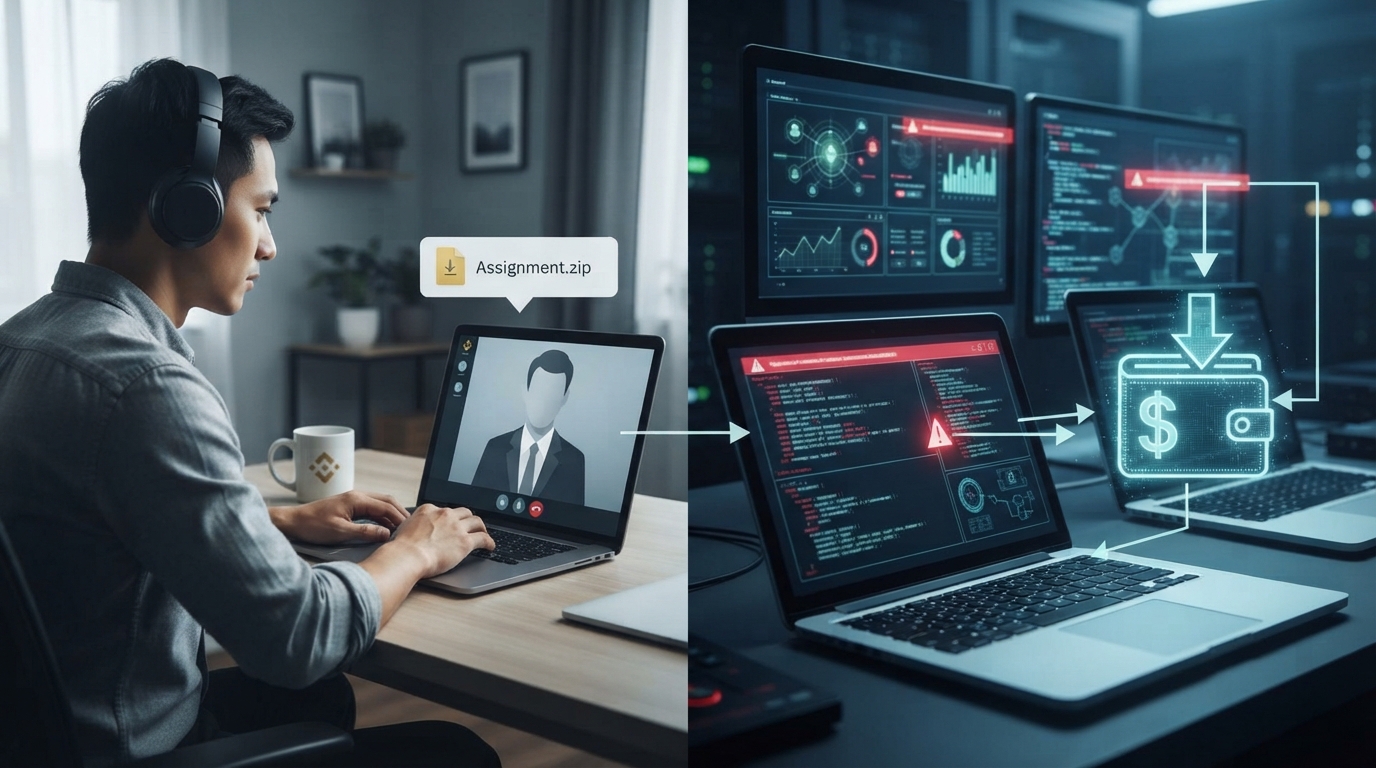
Binance $6,3 миллиардлик крипто-хакерлик ҳужумининг бир қисми сифатида сохта иш суҳбатларидан фойдаланилганини айтмоқда
Binance компаниясидан рекорд даражадаги $6,3 миллиард (£4,7 миллиард) маблағни ўғирлаган хакерлар сохта иш суҳбатлари ва бузиб кирилган ички СИ (сунъий интеллект) воситасидан фойдаланган, дейди компания.
Дунёдаги энг йирик криптовалюта биржасини бошқарадиган фирма томонидан эълон қилинган дастлабки хулосаларга кўра, хакерлар унинг тизимларига «мураккаб, кўп босқичли кампания» орқали кирган.
Компаниянинг таъкидлашича, улар Binance муҳандисларининг компьютерларини зарарлаш ва унинг ҳамёнидан миллиардлаб долларлик криптони тортиб олиш учун фойдаланиладиган воситаларни назорат остига олиш мақсадида турли усуллардан, жумладан, зарарли дастурий таъминотларни юклаб олишдан фойдаланишган.
Binance ушбу бузиб киришни «жиддий ва жуда мураккаб хавфсизлик ҳодисаси» деб таърифлади ҳамда «бу содир бўлмаслиги керак эди» дея узр сўради.
Binance хакерлар унинг муҳандисларига нисбатан социал инженерия тактикаларини қўллаганини айтди.
Бу усуллар фишинг каби воситаларни ўз ичига олади, бунда хакерлар одамларни кейинчалик уларнинг ҳисобларига кириш учун ишлатилиши мумкин бўлган нозик ёки шахсий маълумотларни ошкор қилишга ундайди.
Binance хабарига кўра, ҳужумнинг бир қисми сифатида, унинг муҳандисларидан бирига қонуний иш қидириш платформаси орқали мурожаат қилинган ва сохта компания вакиллари билан сохта иш суҳбатларига таклиф қилинган.
Таъкидланишича, ҳужумчилар унинг ишончини қозониш учун «пойдеворлироқ ва алдамчироқ» усуллардан, жумладан, шахсий фотосуратлар жойлаштирилган ижтимоий тармоқ ҳисобларини улашишдан фойдаланишган.
Иккинчи суҳбат давомида муҳандисга «топшириқ» ниқоби остидаги зарарли дастурни юклаб олиш айтилган, у пайқаб қолинишдан қочиш учун «ниқоблаш усуллари»дан фойдаланган ҳолда зарарли кодни ўрнатган.
Бинансе'нинг билдиришича, хакерлар октябрь ойида муҳандиснинг бузиб кирилган компьютери ва бузиб кирилган ички СИ воситасидан фойдаланиб, яна икки муҳандиснинг ноутбукларини назорат остига олишган ва ҳужумнинг кейинги босқичларини амалга оширишган.
Ушбу ҳодиса Binance'ни бутун дунё бўйлаб мижозлар учун маблағларни ечиб олишни тўхтатишга мажбур қилди, бу эса якшанба куни хизматлар қайта тиклангунга қадар фойдаланувчилар ўз криптовалюталарини платформадан чиқариб ололмаганини англатади.
Платформа қайта очилгандан сўнг мижозлар миллиардлаб долларлик активларни ечиб олишди.
«Фойдаланувчиларимиз, ҳамкорларимиз ва кенг саноат учун келтириб чиқарилган хавотир, узилишлар ва ноаниқликлар учун узр сўраймиз», дейилади хабарда.
Компания ушбу ҳодисадан сўнг бир қанча чораларни кўрганини, жумладан, зарар кўрган активларни кузатиш ва музлатиш учун ҳуқуқни муҳофаза қилиш органлари билан ҳамкорлик қилаётганини қўшимча қилди.
Унинг қайд этишича, йўқотишни қоплаш учун керак бўлган маблағнинг 100% дан ортиғи ажратиб қўйилган ва шанба кунига қадар зарар кўрган токен активларининг 98% и «тўлдирилган».
Рекорд даражадаги $6,3 миллиардлик (£4,7 миллиард) ҳужум ҳозиргача содир бўлган энг йирик крипто-хакерлик деб ҳисобланмоқда.
АКШ жиноят қидирув агентликлари, жумладан, Федерал суриштирув бюроси (ФСБ/FBI) ва Махфий хизмат, Binance'га платформанинг ўз ҳамёнларидан олинган криптони кузатишда ёрдам бермоқда.
Агентликлар бир қатор кибертаҳлилчилар билан биргаликда, ушбу хакерлик ҳужуми — бундан олдинги шунга ўхшаш бузиб киришлар каби — Шимолий Корея томонидан амалга оширилганлик белгиларини кўрсатаётганини айтди.
Корея Халқ Демократик Республикасининг юқори лавозимли мулозими ва етакчи Ким Чен Ыннинг синглиси Ким Ё Чжон ушбу айбловларни АҚШ томонидан Шимолий Кореянинг жамоатчилик олдидаги қиёфасига путур етказишга қаратилган навбатдаги «ғаразли уриниш» деб атади.
Мумлакат сўнгги йилларда ўзи айбланаётган бир қатор йирик киберҳужумларга алоқадорлигини рад этиб келади.
Lazarus Group номи билан ҳам танилган TraderTraitor бўлинмаси 2025 йилда Bybit крипто биржасини ўша пайтдаги рекорд даражадаги $1,5 миллиардга хакерлик қилганида айбланган эди.
Бинансе илгари ББС'нинг Шимолий Кореянинг хакерликдаги эҳтимолий роли ҳақидаги саволларига жавоб бермаган эди.
Аммо сешанба куни компания X (собиқ Twitter) тармоғида шундай ёзди: «Федерал суриштирув бюроси томонидан эълон қилинган охирги маълумотлар ушбу ҳодиса учун Корея Халқ Демократик Республикаси масъул эканини кўрсатади».
Ҳужумдан кейинги хавфсизлик чораларининг бир қисми сифатида, Binance хавфсизлик таҳдидларини аниқлай оладиган СИ воситаларига инвестицияларни оширишини ҳамда ҳодисани тўлиқ текшириш учун учинчи томон кибермутахассисларини жалб қилишини айтди.
Шунингдек, у хавфсизлик тадқиқотлари жамғармасини ташкил этишга ва мақсадли ташаббуслар бўйича етакчи СИ ва хавфсизлик компаниялари билан ҳамкорлик қилишга интилишини билдирди.