

Как киберpreступники присваивают деньги? МВД — о способах мошенничества
За 9 месяцев ущерб от киберпреступлений приблизился к 1 трлн сумов, из которых возвращено более 210 млрд сумов. По данным МВД, мошенники завладевают деньгами в основном с помощью вредоносных APK-файлов и звонков от имени ведомств. «В телефоне каждого из нас идет война», — заявил представитель МВД.
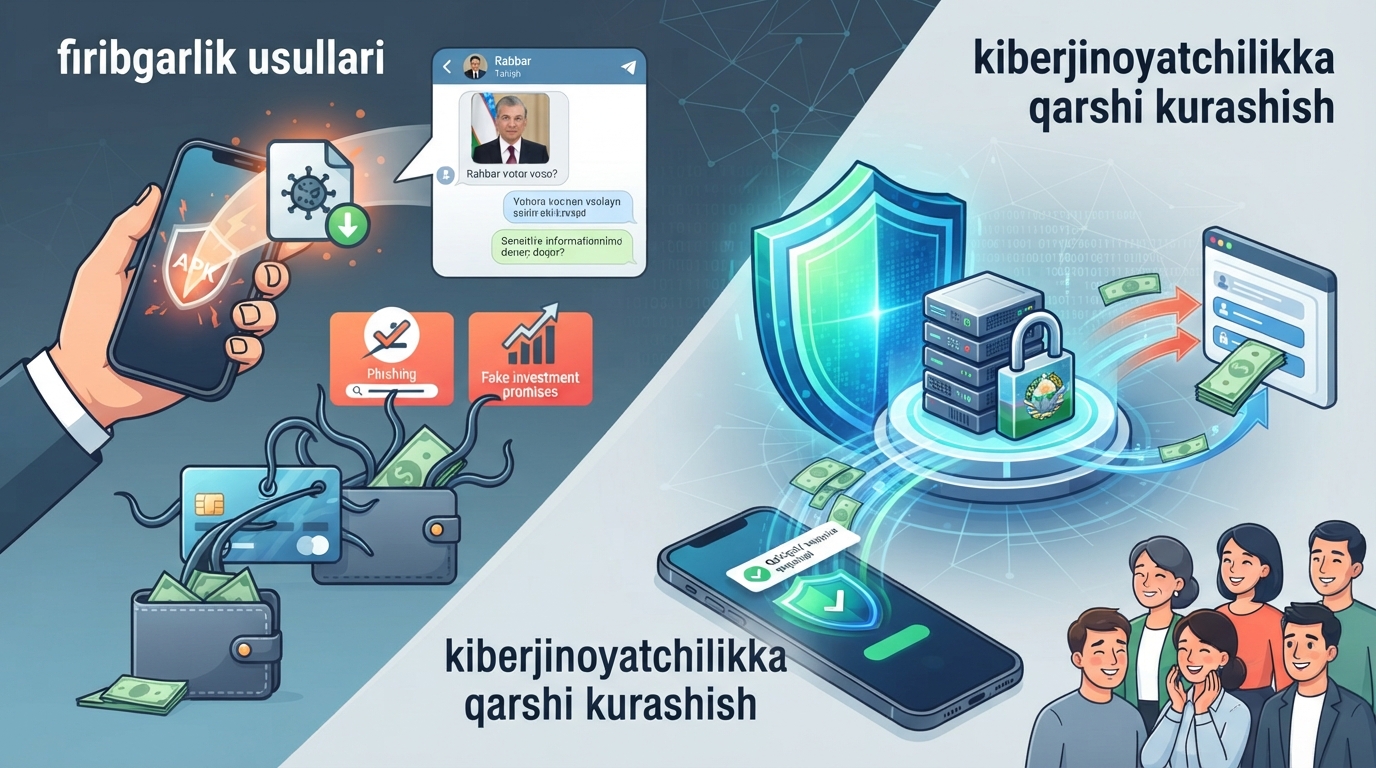
Как киберпреступники присваивают деньги? МВД — о методах мошенничества
В январе-сентябре 2026 года материальный ущерб, нанесенный гражданам в результате киберпреступлений, совершенных с использованием информационных технологий в Узбекистане, составил почти 1 триллион сумов.
По словам заместителя министра внутренних дел — начальника Следственного департамента Рамазона Ашрапова, большая часть из 69 962 преступлений, зарегистрированных за девять месяцев текущего года, связана с завладением денежными средствами граждан через электронные платежные системы.
Как сообщил заместитель начальника Департамента по борьбе с киберпреступностью МВД Жахонгир Сагдуллаев, из установленного ущерба в 1 трлн сумов в ходе следственных действий владельцам возвращено более 210 миллиардов сумов. За этот период было раскрыто около 18 тысяч преступлений.
Он пояснил, что в сотрудничестве МВД, Центрального банка и Генеральной прокуратуры работает система блокировки банковских карт. Если гражданин вовремя заметит несанкционированное списание средств со своего счета и обратится по номеру 102, появится возможность заблокировать средства и предотвратить их дальнейший перевод.
«Однако если потерпевший узнает о случившемся через три-четыре дня, деньги уже могут быть выведены за рубеж. Поэтому важно обращаться в органы внутренних дел сразу же при обнаружении подозрительной операции», — сказал он.
«В телефоне каждого из нас идет война. Деньги, которые люди копили месяцами и годами, сегодня мошенник, сидящий где-то в другой стране, присваивает за одну секунду или одну минуту», — говорит представитель МВД.
По словам Сагдуллаева, мошенники используют несколько способов для присвоения средств граждан. Один из самых распространенных — рассылка вредоносных APK-файлов.
Такие файлы распространяются под видом приглашения на свадьбу, фотографии знакомого человека или сообщения о соболезновании. Если пользователь откроет файл и установит его на свое устройство, мошенники могут получить доступ к его данным.
«50 процентов киберпреступлений связаны именно со списанием денег путем распространения этого APK-вируса», — говорит замглавы департамента.
Еще один метод — захват аккаунтов пользователей с помощью фейковых ссылок.
Например, мошенники, используя фотографию руководителя или знакомого лица, рассылают сообщение с призывом проголосовать за кого-то в конкурсе. У пользователя, перешедшего по ссылке, запрашивается код доступа к аккаунту в Telegram. Человек, введший код, может потерять контроль над своим аккаунтом.
После этого мошенники изучают переписку жертвы, выявляют ее руководителей, коллег и знакомых. Затем они пишут им от имени руководителя или другого знакомого лица и просят деньги. В некоторых же случаях отправляют сообщения от имени органов внутренних дел или антикоррупционных ведомств, оказывая психологическое давление на сотрудников.
Представитель департамента также призвал к осторожности при онлайн-покупках. Он подчеркнул, что если неизвестный продавец требует полную предоплату до отправки товара, к такому предложению следует отнестись с сомнением.
Кроме того, широко распространенные методы мошенничества используют и фейковые инвесторы и трейдеры, обещающие удвоить средства за короткое время.
Не следует верить и тем, кто звонит от имени банка, органов внутренних дел или других государственных ведомств и просит личные данные и SMS-коды. Жахонгир Сагдуллаев подчеркнул, что государственные органы не запрашивают у граждан личные данные по телефону.
Он призвал не отправлять посторонним лицам копии паспортов, SMS-коды, данные для входа в аккаунты и другую информацию, позволяющую идентифицировать личность.
Один из журналистов задал вопрос о случаях, когда от имени государственных чиновников создаются фейковые аккаунты в Telegram и у их сотрудников просят деньги. Его поинтересовало, откуда берутся данные сотрудников для обращения через такие аккаунты и какая часть киберпреступлений совершается лицами из-за рубежа.
Рамазон Ашрапов пояснил, что само открытие вредоносного файла или ссылки может создать возможность несанкционированного доступа к данным пользователя. Для этого мошенникам не обязательно собирать отдельную информацию о каждой организации или сотруднике.
По словам Жахонгира Сагдуллаева, захватив аккаунт в Telegram через фейковые ссылки, мошенники изучают находящуюся там переписку. Таким образом они определяют, кто является руководителем, а кто — сотрудником, и могут обратиться к другим сотрудникам от имени руководителя.
«90 процентов наших преступлений — транснациональные, трансграничные. 10 процентов — у нас, лица, находящиеся в нашей стране и оказывающие содействие именно этим преступным элементам», — говорит он.
Представитель департамента объяснил утечку данных как взаимосвязанный процесс. Например, в результате того, что один человек открывает вредоносный файл или переходит по фейковой ссылке, его данные извлекаются, а затем эти данные могут быть использованы для обмана других людей.
Сагдуллаев подчеркнул важность повышения цифровой грамотности населения. По его словам, следует соблюдать осторожность и при отправке личных документов через мессенджеры. В качестве примера кибергигиены он также привел практику использования обычного телефона, не подключенного к интернету. Он отметил, что нераспространение личных данных в открытых источниках и неотправка их посторонним лицам имеют важное значение для обеспечения кибербезопасности.
Разработано APK-приложение под названием «Qo‘riqchi» («Охранник»). По словам Рамазона Ашрапова, к нему подключились 3 миллиона человек.
Замминистра сообщил, что среди населения проводится работа по пропаганде данного приложения, а также мероприятия по развитию киберкультуры на предприятиях и в организациях, образовательных учреждениях и среди пенсионеров.
Он подчеркнул, что в предупреждении киберпреступлений не стоит ограничиваться только усилиями органов внутренних дел, граждане также должны информировать о приложении своих близких и знакомых. Повышение киберкультуры населения и усиление осведомленности о методах мошенничества могут помочь защитить средства большего числа людей.
На пресс-конференции также был поднят вопрос сотрудничества с цифровыми платформами и установления лиц, совершивших киберпреступления.
По словам Жахонгира Сагдуллаева, МВД установило контакты с компаниями Google, Meta и Telegram. В настоящее время в Узбекистане также обсуждается вопрос открытия офисов этих компаний.
Представитель департамента отметил, что получение необходимой информации от платформ поможет выявлять лиц, совершивших преступления, и привлекать их к ответственности.
2026 год объявлен в системе Министерства внутренних дел Узбекистана «Годом борьбы с киберпреступностью».
По данным министерства, в первой половине года в стране было раскрыто более 9 тысяч киберпреступлений, более чем 13 тысячам граждан возмещен ущерб в размере 120,49 миллиарда сумов.