

Клиенты банков Узбекистана стали целью нового Android-вируса
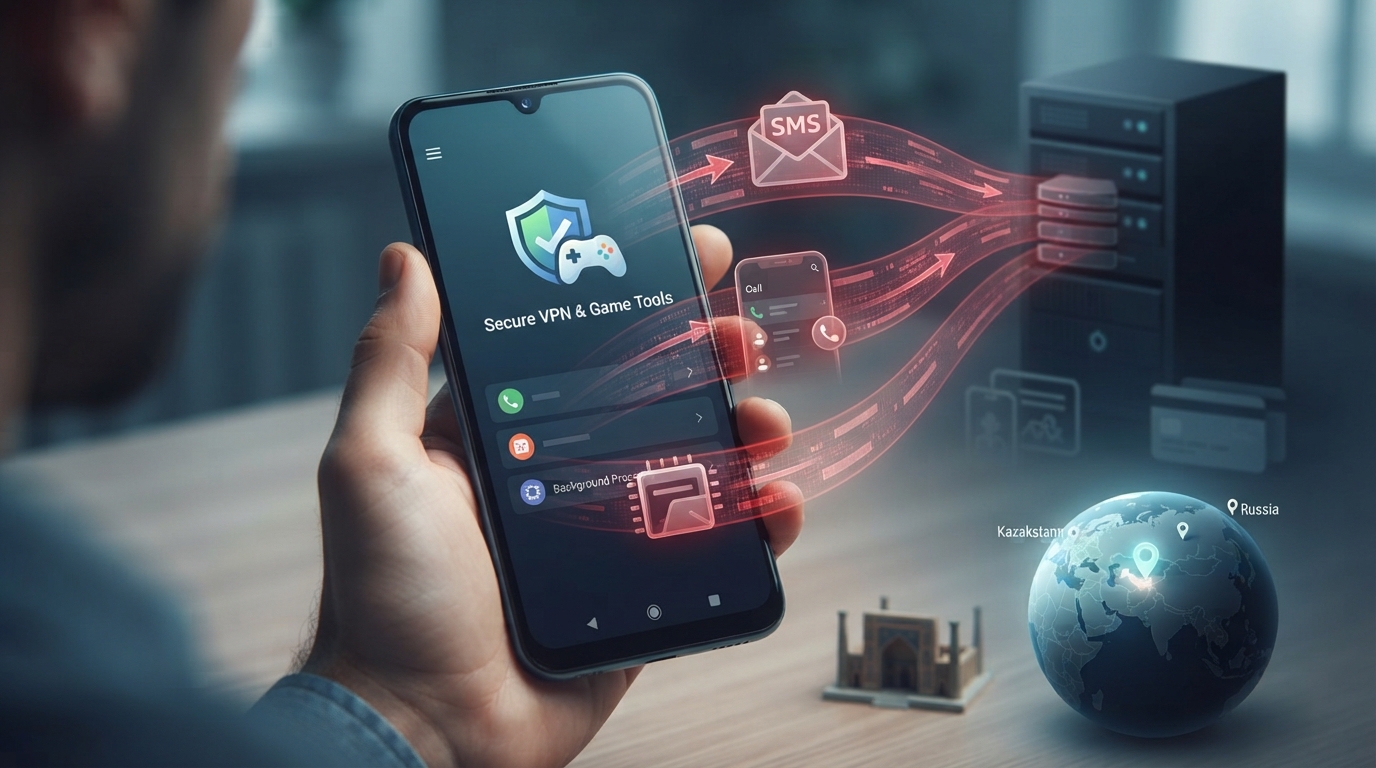
Клиенты банков Узбекистана оказались в числе целей нового Android-вируса
Клиенты 12 банков Узбекистана стали одной из целей нового вредоносного ПО для Android, способного перехватывать СМС, уведомления и другие данные с зараженных смартфонов. Вредоносная программа RedWing Stealer распространяется под видом VPN-сервисов, игровых модификаций и других приложений.
Об этом говорится в исследовании российской компании F6, специалисты которой выявили более 800 образцов RedWing Stealer, распространявшихся с мая по сентябрь 2026 года. Помимо Узбекистана, вредоносная программа нацелена на клиентов 16 российских и семи казахстанских банков, а также ряда маркетплейсов и микрофинансовых организаций.
Какие именно 12 банков Узбекистана входят в список целей, F6 не уточняет. В опубликованном исследовании названия финансовых организаций не приводятся.
После установки RedWing Stealer ищет на телефоне СМС от определенных банковских отправителей и передает их злоумышленникам. Вредоносная программа также умеет читать push-уведомления, получать сведения об устройстве, его местоположении, подключенных SIM-картах, истории звонков, контактах и установленных приложениях.
Кроме того, стилер может самостоятельно отправлять СМС и USSD-запросы, открывать ссылки и скрывать свою иконку. Это позволяет ему работать в фоновом режиме и оставаться менее заметным для владельца устройства.
Для распространения вредоносной программы злоумышленники используют приложения, которые внешне выглядят как полезные сервисы. Среди них — программы для просмотра фотографий и видео, а также читы и модификации для популярных мобильных игр.
Часть таких файлов распространяется через Telegram-каналы игровой тематики и другие ресурсы, откуда пользователи скачивают APK-файлы напрямую. При этом приложение после установки может действительно имитировать заявленную функцию, одновременно выполняя вредоносные действия в фоновом режиме.
По данным F6, после установки RedWing Stealer последовательно запрашивает доступ к СМС, работу в фоновом режиме и автозапуск. Затем приложение может попросить пользователя ввести PIN-код — введенные данные передаются на сервер злоумышленников.
Особый риск представляет доступ к СМС и уведомлениям, поскольку такие данные могут использоваться для перехвата кодов подтверждения и другой информации, связанной с банковскими операциями.
Чтобы снизить риск заражения, специалисты рекомендуют не устанавливать APK-файлы из сообщений в мессенджерах, непроверенных сайтов и других неизвестных источников. Также стоит внимательно проверять разрешения, которые запрашивает приложение: например, информационная программа без очевидной причины не должна получать доступ к СМС, контактам или функциям специальных возможностей Android.
Если подозрительное приложение уже установлено, рекомендуется удалить его, проверить выданные ему разрешения и просканировать устройство защитным программным обеспечением. При наличии доступа к СМС, уведомлениям или специальным возможностям стоит с другого устройства сменить пароли важных аккаунтов и проверить банковские операции. При подозрении на компрометацию карты ее следует заблокировать через банк.
Ранее специалисты F6 обнаружили более 360 мошеннических сайтов, которые в Узбекистане, Беларуси и Таджикистане маскируются под государственные программы и региональные СМИ и обещают гражданам несуществующие выплаты.