

7 правил выбора сильного пароля для безопасности аккаунта
Электронная почта, социальные сети, банковские приложения и аккаунты на различных гаджетах стали частью нашей повседневной жизни
**7 правил выбора сильного пароля для безопасности аккаунта**
Аккаунты в электронной почте, социальных сетях, банковских приложениях и на различных гаджетах стали неотъемлемой частью нашей повседневной жизни. Тем не менее, многие до сих пор используют одинаковые или легко угадываемые пароли для нескольких аккаунтов. Это может привести к тому, что в случае взлома одного аккаунта под угрозой окажутся и остальные.
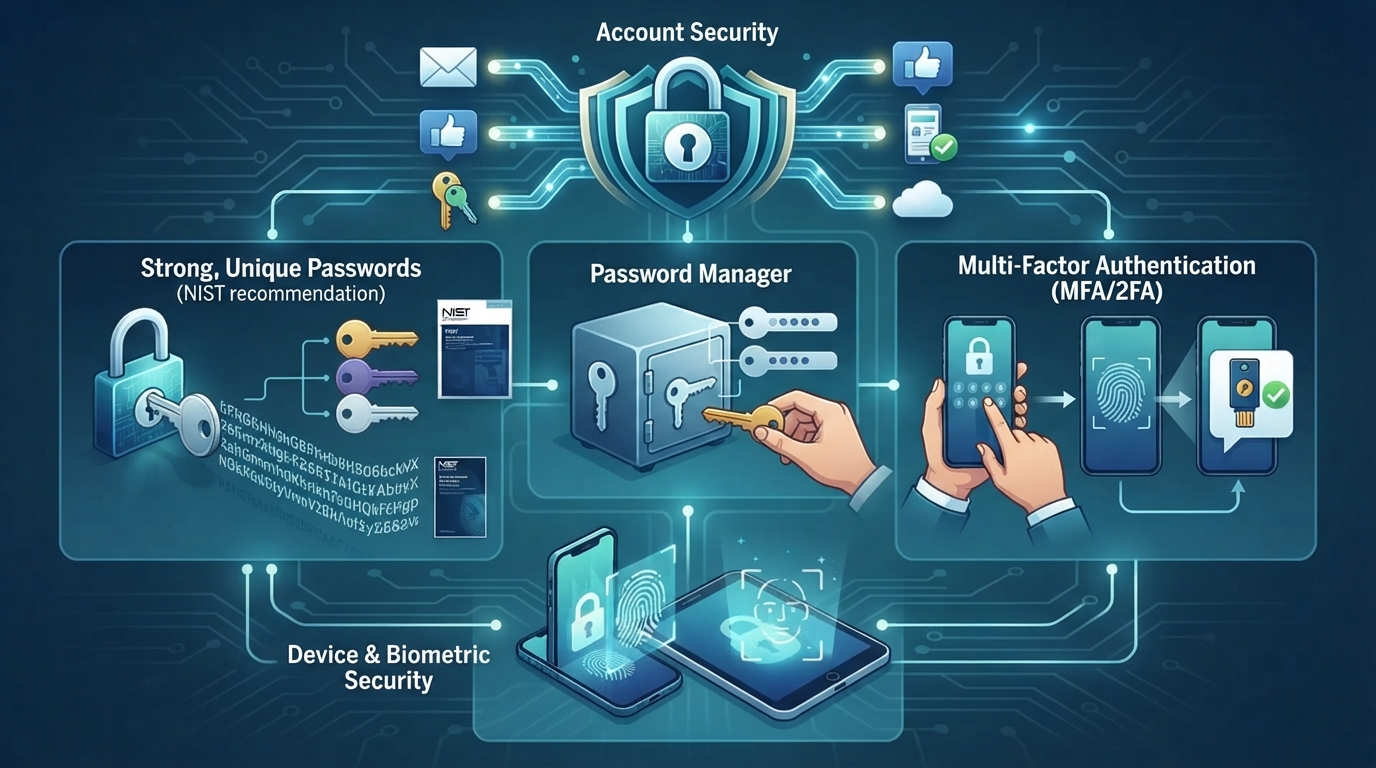
Согласно действующим рекомендациям Национального института стандартов и технологий США (NIST), одним из важнейших факторов в пароле является его длина. Если пароль является единственным средством защиты, рекомендуется, чтобы он состоял как минимум из 15 символов. NIST считает использование длинного и трудноугадываемого пароля более предпочтительным, чем принудительное смешивание заглавных и строчных букв, цифр и специальных символов.
Например, вместо короткого и сложного на вид пароля вроде «P@ss12!» безопаснее использовать длинную парольную фразу, состоящую из нескольких не связанных друг с другом слов.
Для каждого аккаунта необходимо использовать отдельный пароль.
Google также рекомендует не использовать один и тот же пароль повторно для электронной почты, банковских и других важных аккаунтов. Ведь если пароль будет украден с одного сайта, злоумышленники могут протестировать его и на других сервисах.
Запомнить десятки разных паролей сложно.
По этой причине CISA и NIST рекомендуют использовать менеджеры паролей. Такая программа создает длинный и случайный пароль для каждого сайта и хранит их в защищенном виде. Пользователю же нужно запомнить в основном один сильный «мастер-пароль».
Сам по себе пароль не является достаточной защитой.
В важных аккаунтах должна быть включена двухфакторная или многофакторная аутентификация — 2FA/MFA. В этом случае, даже если пароль будет украден, для входа в аккаунт потребуется дополнительное подтверждение. CISA и NIST рекомендуют MFA как меру, значительно повышающую безопасность аккаунта.
По возможности целесообразно использовать такие методы, как приложение-аутентификатор, ключ безопасности или passkey (ключ доступа), вместо SMS-кодов.
Google указывает на passkey как на более устойчивый к фишингу метод. Microsoft также оценивает passkey на базе FIDO2 как устойчивое к фишингу средство аутентификации.
Passkey — это способ входа с помощью криптографического ключа, хранящегося на устройстве, вместо традиционного пароля. Он может быть подтвержден с помощью отпечатка пальца, Face ID, Windows Hello или PIN-кода устройства. Apple также описывает passkey как технологию, более устойчивую к фишинговым атакам по сравнению с паролями.
Блокировка экрана телефона и планшета также важна.
В официальных рекомендациях Android указано, что PIN-код может состоять минимум из 4 цифр, однако PIN-код из 6 или более цифр является более безопасным. Биометрическая защита — разблокировка по отпечатку пальца или лицу — также обеспечивает дополнительную безопасность.
Еще одна распространенная привычка — менять пароль каждый месяц или каждые три месяца.
NIST не рекомендует такую обязательную периодическую смену. Пароль следует менять в основном тогда, когда есть подозрение, что он был раскрыт, произошла утечка данных или аккаунт был взломан.
Также в пароле не следует использовать легко угадываемые комбинации, такие как имя, фамилия, дата рождения, номер телефона, 123456, qwerty.
NIST также требует от сервисов сопоставлять новые пароли со списками известных, часто используемых или ранее утекших паролей.
Коротко говоря, для безопасности аккаунта наиболее важными мерами являются длинный и уникальный для каждого сервиса пароль, менеджер паролей и двухфакторная защита. А на поддерживающих сервисах переход на passkey поможет защитить аккаунт от ряда рисков, связанных с фишингом и кражей паролей.