

Ўзбекистон банклари мижозлари янги Android-вирусининг нишонига айланди
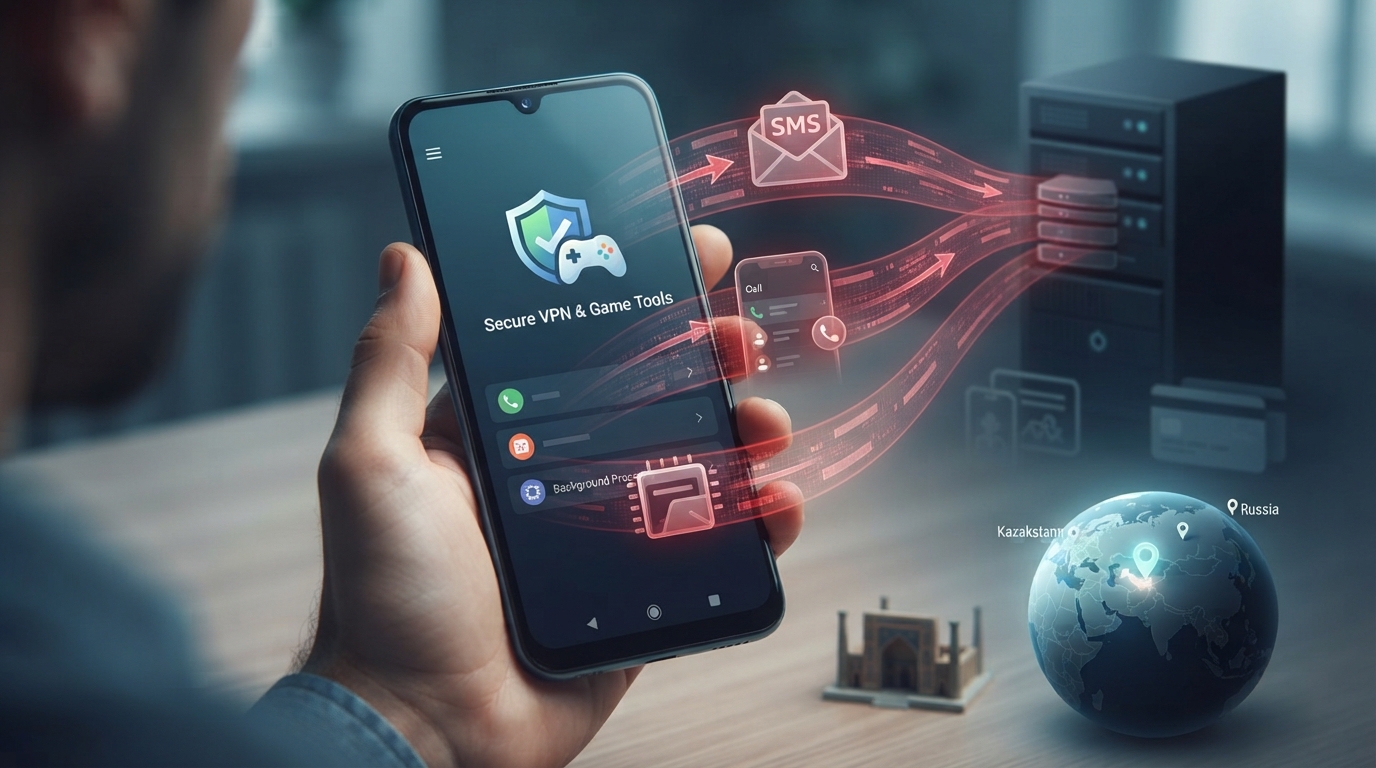
Ўзбекистон банкларининг мижозлари янги Android-вирусининг нишонлари қаторидан жой олди
Ўзбекистоннинг 12 та банки мижозлари зарарланган смартфонлардан СМС, билдиришномалар ва бошқа маълумотларни қўлга киритишга қодир бўлган Android учун янги зарарли дастурий таъминотнинг нишонларидан бирига айланди. RedWing Stealer зарарли дастури VPN-сервислар, ўйин модификациялари ва бошқа иловалар ниқоби остида тарқалмоқда.
Бу ҳақда Россиянинг F6 компанияси тадқиқотида айтилади, унинг мутахассислари 2026 йилнинг майидан сентябригача тарқатилган RedWing Stealer'нинг 800 дан ортиқ намунасини аниқлашган. Ўзбекистондан ташқари, зарарли дастур Россиянинг 16 та ва Қозоғистоннинг еттита банки, шунингдек, бир қатор маркетплейслар ва микромолия ташкилотлари мижозларини нишонга олган.
Ўзбекистоннинг айнан қайси 12 та банки нишонлар рўйхатига киритилганига F6 аниқлик киритмаган. Эълон қилинган тадқиқотда молиявий ташкилотларнинг номлари келтирилмаган.
Ўрнатилгандан сўнг RedWing Stealer телефондан муайян банк жўнатувчиларидан келган СМС-хабарларни қидиради ва уларни хавфли кимсаларга узатади. Зарарли дастур, шунингдек, push-билдиришномаларни ўқиш, қурилма, унинг жойлашуви, уланган SIM-карталар, қўнғироқлар тарихи, контактлар ва ўрнатилган иловалар ҳақида маълумот олиш имкониятига эга.
Бундан ташқари, стилер мустақил равишда СМС ва USSD-сўровларни юбориши, ҳаволаларни очиши ва ўз белгисини яшириши мумкин. Бу унга орқа фонда ишлаш ва қурилма эгаси учун сезилмайдиган бўлиб қолиш имконини беради.
Зарарли дастурни тарқатиш учун фирибгарлар ташқи кўринишидан фойдали сервисларга ўхшаш иловалардан фойдаланадилар. Улар орасида фотосуратлар ва видеоларни кўриш учун дастурлар, шунингдек, оммабоп мобил ўйинлар учун читлар ва модификациялар мавжуд.
Бундай файлларнинг бир қисми ўйин мавзусидаги Telegram-каналлар ва бошқа ресурслар орқали тарқатилади, у ердан фойдаланувчилар APK-файлларни тўғридан-тўғри юклаб олишади. Бунда илова ўрнатилгандан сўнг ҳақиқатан ҳам ваъда қилинган функцияни тақлид қилиши ва шу билан бирга орқа фонда зарарли ҳаракатларни амалга ошириши мумкин.
F6 маълумотларига кўра, ўрнатилгандан сўнг RedWing Stealer кетма-кет СМС-хабарларга кириш, орқа фонда ишлаш ва автоишга тушиш учун рухсат сўрайди. Кейин илова фойдаланувчидан PIN-кодни киритишни сўраши мумкин — киритилган маълумотлар фирибгарлар серверига узатилади.
СМС ва билдиришномаларга кириш ҳуқуқи алоҳида хавф туғдиради, чунки бундай маълумотлар тасдиқлаш кодлари ва банк операциялари билан боғлиқ бошқа маълумотларни қўлга киритиш учун ишлатилиши мумкин.
Зарарланиш хавфини камайтириш учун мутахассислар мессенжерлардаги хабарлардан, текширилмаган сайтлардан ва бошқа номаълум манбалардан APK-файлларни ўрнатмасликни тавсия қиладилар. Шунингдек, илова сўраётган рухсатларни диққат билан текшириш лозим: масалан, маълумот берувчи дастур аниқ сабабсиз СМС, контактлар ёки Android'нинг махсус имкониятлари функцияларига кириш ҳуқуқини олмаслиги керак.
Агар шубҳали илова аллақачон ўрнатилган бўлса, уни ўчириб ташлаш, унга берилган рухсатларни текшириш ва қурилмани ҳимоя дастурий таъминоти билан сканерлаш тавсия этилади. СМС, билдиришномалар ёки махсус имкониятларга кириш ҳуқуқи мавжуд бўлса, бошқа қурилмадан муҳим аккаунтларнинг паролларини ўзгартириш ва банк операцияларини текшириш лозим. Картанинг хавф остида қолганидан шубҳа қилинганда, уни банк орқали блоклаш керак.
Аввалроқ F6 мутахассислари Ўзбекистон, Беларусь ва Тожикистонда давлат дастурлари ва минтақавий ОАВ ниқоби остида фуқароларга мавжуд бўлмаган тўловларни ваъда қилаётган 360 дан ортиқ фирибгарлик сайтларини аниқлаган эди.