

Кибержиноятчилар пулларни қандай ўзлаштиради? ИИВ — фирибгарлик усуллари ҳақида
9 ойда кибержиноятлардан кўрилган зарар 1 трлн сўмга яқинлашди, унинг 210 млрд сўмдан зиёди қайтарилди. ИИВга кўра, фирибгарлар, асосан, зарарли АПК файллари ва идоралар номидан қилинган қўнғироқлар орқали пулларни ўзлаштиряпти. ъҲар биримизнинг телефонимизда уруш кетяптиъ, — деди ИИВ вакили.
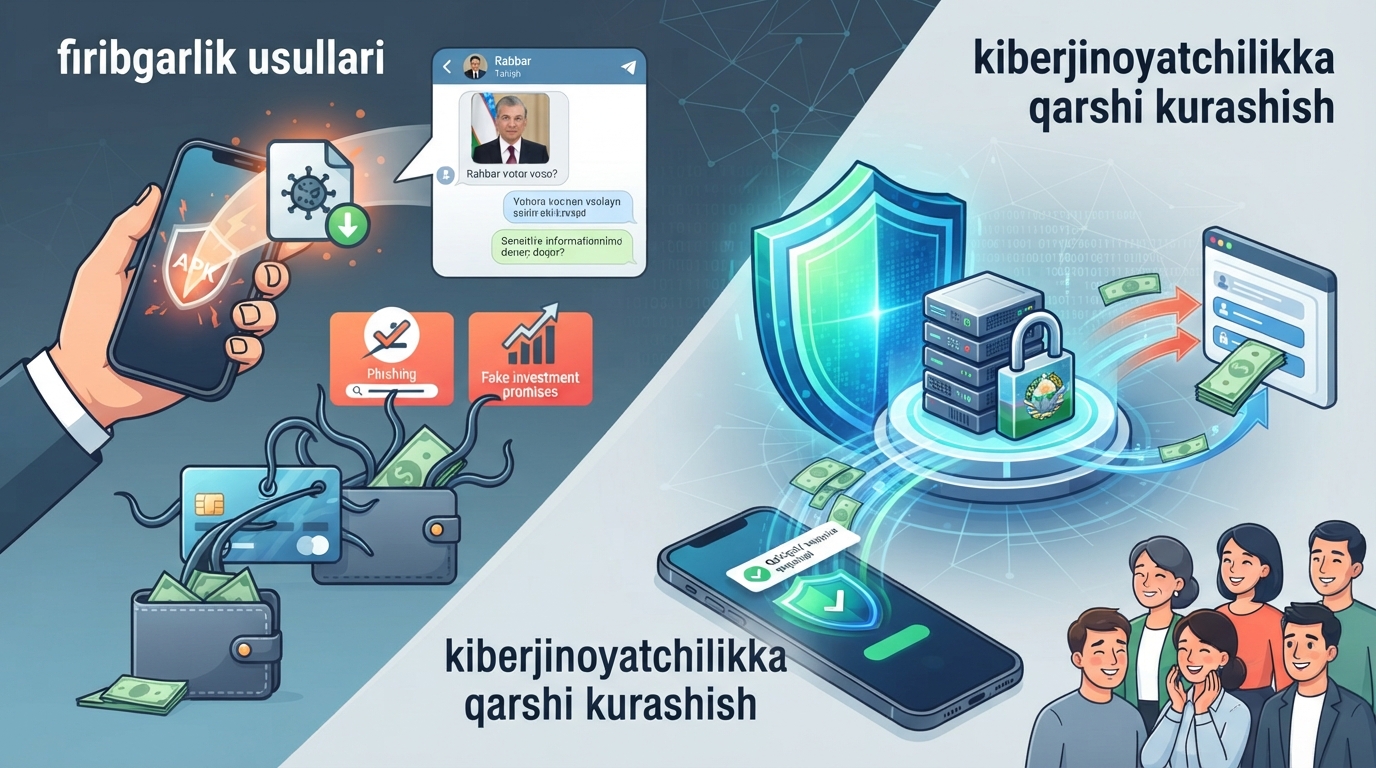
Кибержиноятчилар пулларни қандай ўзлаштиради? ИИВ — фирибгарлик усуллари ҳақида
2026-йил январ-сентабр ойларида Ўзбекистонда ахборот технологиялари орқали содир этилган кибержиноятлар оқибатида фуқароларга етказилган моддий зарар қарийб 1 триллион сўмни ташкил этди.
Ички ишлар вазири ўринбосари — Тергов департаменти бошлиғи Рамазон Ашраповнинг айтишича, жорий йилнинг тўққиз ойида қайд этилган 69 962 та жиноятнинг катта қисми электрон тўлов тизимлари орқали фуқароларнинг пул маблағларини қўлга киритиш билан боғлиқ.
ИИВ Кибержиноятларга қарши курашиш департаменти бошлиғи ўринбосари Жаҳонгир Сагдуллаевнинг маълум қилишича, кўрилган 1 трлн сўмлик зарардан тергов ҳаракатлари давомида 210 миллиард сўмдан ортиғи эгаларига қайтарилган. Шу даврда қарийб 18 мингта жиноят фош этилган.
Унинг тушунтиришича, Ички ишлар вазирлиги, Марказий банк ва Бош прокуратура ҳамкорлигида банк карталарини блоклаш тизими ишламоқда. Агар фуқаро ўз ҳисобидан рухсациз пул ечилганини вақтида сезиб, 102 рақами орқали мурожаат қилса, маблағни блоклаш ва унинг кейинги ўтказилишининг олдини олиш мумкин бўлади.
“Бироқ жабрланувчи воқеадан уч-тўрт кун ўтиб хабар топса, пул хорижга чиқариб юборилган бўлиши мумкин. Шу сабабли шубҳали операция аниқланган заҳоти ички ишлар органларига мурожаат қилиш муҳим”, — деди у.
“Ҳар биримизнинг телефонимизда уруш кетяпти. Ойлар ва йиллар давомида инсонлар йиғган пулларини бугун қаердадир, қайсидир давлатда ўтирган фирибгар бир сонияда ёки бир дақиқада ўзлаштириб кетяпти”, — дейди ИИВ вакили.
Сагдуллаевнинг айтишича, фирибгарлар фуқароларнинг маблағларини ўзлаштириш учун бир нечта усулдан фойдаланади. Энг кенг тарқалганларидан бири — зарарли АПК файлларини юбориш.
Бундай файллар тўйга таклифнома, таниш кишининг сурати ёки таъзия хабари кўринишида тарқатилади. Фойдаланувчи файлни очиб, уни қурилмасига ўрнаца, фирибгарлар унинг маълумотларига кириш имконига эга бўлиши мумкин.
“Кибержиноятларнинг 50 фоизи айнан мана шу АПК вирусни тарқатиш орқали пул ечиш билан боғлиқ”, — дейди департамент бошлиғи ўринбосари.
Яна бир усул — сохта ҳаволалар ёрдамида фойдаланувчиларнинг аккаунтларини эгаллаб олиш.
Масалан, фирибгарлар раҳбар ёки таниш шахснинг суратидан фойдаланиб, уни бирор танловда овоз беришга чақирувчи хабар тарқатади. Ҳаволага кирган фойдаланувчидан Телеграм аккаунтига кириш коди сўралади. Кодни киритган одам аккаунти устидан назоратни йўқотиши мумкин.
Шундан сўнг фирибгарлар жабрланувчининг ёзишмаларини ўрганиб, унинг раҳбарлари, ҳамкасблари ва танишларини аниқлайди. Кейин уларга раҳбар ёки бошқа таниш шахс номидан ёзиб, пул сўрайди. Айрим ҳолларда эса ички ишлар органлари ёки коррупсияга қарши курашувчи идоралар номидан хабар юбориб, ходимларга психологик босим ўтказилади.
Департамент вакили онлайн савдода ҳам эҳтиёткор бўлишга чақирди. Унинг таъкидлашича, номаълум сотувчи товарни юборишдан олдин пулни тўлиқ ўтказишни талаб қилса, бундай таклифга шубҳа билан қараш керак.
Шунингдек, маблағни қисқа вақтда икки баравар кўпайтиришни ваъда қиладиган сохта инвесторлар ва трейдерлар ҳам фирибгарликнинг кенг тарқалган усулларидан фойдаланади.
Банк, ички ишлар органлари ёки бошқа давлат идоралари номидан қўнғироқ қилиб, шахсий маълумотлар ва СМС кодларни сўрайдиганларга ҳам ишонмаслик лозим. Жаҳонгир Сагдуллаев давлат органлари фуқаролардан телефон орқали шахсий маълумотларини сўрамаслигини таъкидлади.
У паспорт нусхалари, СМС кодлар, аккаунтларга кириш маълумотлари ва шахсни идентификация қилиш имконини берувчи бошқа маълумотларни бегона шахсларга юбормасликка чақирди.
Журналистлардан бири давлат амалдорлари номидан сохта Телеграм аккаунтлари очилиб, уларнинг ходимларидан пул сўраш ҳолатлари бўлаётгани ҳақида савол берди. У бундай аккаунтлар орқали мурожаат қилиш учун ходимларнинг маълумотлари қаердан олиниши ва кибержиноятларнинг қанчаси хориждаги шахслар томонидан содир этилиши билан қизиқди.
Рамазон Ашрапов зарарли файл ёки ҳаволани очишнинг ўзи фойдаланувчининг маълумотларига рухсациз кириш имконини яратиши мумкинлигини тушунтирди. Бунинг учун фирибгарлар ҳар бир ташкилот ёки ходим ҳақида алоҳида маълумот тўплаши шарт эмас.
Жаҳонгир Сагдуллаевнинг айтишича, фирибгарлар сохта ҳаволалар орқали Телеграм аккаунтини қўлга киритгач, ундаги ёзишмаларни ўрганади. Шу орқали кимнинг раҳбар, кимнинг ходим эканини аниқлаб, раҳбар номидан бошқа ходимларга мурожаат қилиши мумкин.
“90 фоиз жиноятларимиз — трансмиллий, трансчегаравий. 10 фоизи ўзимизда, юртимиздан туриб, айнан мана шу жиноий унсурларга кўмак бераётган шахслар”, — дейди у.
Департамент вакили маълумотлар тарқалишини бир-бирига боғланган жараён сифатида изоҳлади. Масалан, бир киши зарарли файлни очиши ёки сохта ҳаволага кириши натижасида унинг маълумотлари қўлга киритилиши, кейин эса шу маълумотлар бошқа одамларни алдаш учун ишлатилиши мумкин.
Сагдуллаев аҳолининг рақамли саводхонлигини ошириш муҳимлигини таъкидлади. Унинг айтишича, шахсий ҳужжатларни мессенжерлар орқали юборишда ҳам эҳтиёт бўлиш керак. У кибергигиенага оид мисол сифатида интернетга уланмаган оддий телефондан фойдаланиш амалиётини ҳам келтирди. Унинг таъкидлашича, шахсий маълумотларни очиқ манбаларда тарқатмаслик ва уларни бегона шахсларга юбормаслик киберхавфсизликни таъминлашда муҳим аҳамиятга эга.
“Қўриқчи” номли АПК иловаси ишлаб чиқилган. Рамазон Ашраповнинг айтишича, унга 3 миллион киши уланган.
Вазир ўринбосари аҳоли орасида ушбу иловани тарғиб қилиш, шунингдек, корхона ва ташкилотлар, таълим муассасалари ҳамда пенсионерлар орасида кибермаданиятни ривожлантириш бўйича тадбирлар ўтказилаётганини айтди.
Унинг таъкидлашича, кибержиноятларнинг олдини олишда фақат ички ишлар органларининг саъй-ҳаракатлари билан чекланиб қолмасдан, фуқаролар ҳам яқинлари ва танишларига илова ҳақида маълумот бериши керак. Аҳолининг кибермаданиятини ошириш ва фирибгарлик усуллари ҳақида хабардорлигини кучайтириш кўпроқ одамларнинг маблағларини ҳимоя қилишга ёрдам бериши мумкин.
Матбуот анжуманида рақамли платформалар билан ҳамкорлик ва кибержиноятларни содир этган шахсларни аниқлаш масаласи ҳам кўтарилди.
Жаҳонгир Сагдуллаевнинг айтишича, ИИВ Гоогле, Мета ва Телеграм компаниялари билан алоқалар ўрнатган. Ҳозирда Ўзбекистонда ушбу компанияларнинг офисларини очиш масаласи ҳам муҳокама қилинмоқда.
Департамент вакили платформалардан зарур маълумотлар олиниши жиноят содир этган шахсларни аниқлаш ва уларни жавобгарликка тортишга ёрдам беришини таъкидлади.
2026-йил Ўзбекистон Ички ишлар вазирлиги тизимида “Кибержиноятчиликка қарши курашиш йили” деб эълон қилинган.
Вазирлик маълумотларига кўра, йилнинг биринчи ярмида мамлакатда 9 мингдан ортиқ кибержиноят фош этилган, 13 мингдан зиёд фуқарога етказилган 120,49 миллиард сўмлик зарар қопланган.