

Аккаунт хавфсизлиги учун кучли парол танлашнинг 7 қоидаси
Электрон почта, ижтимоий тармоқлар, банк иловалари ва турли гаджетлардаги аккаунтлар кундалик ҳаётимизнинг бир қисмига айланган
**Аккаунт хавфсизлиги учун кучли парол танлашнинг 7 қоидаси**
Электрон почта, ижтимоий тармоқлар, банк иловалари ва турли гаджетлардаги аккаунтлар кундалик ҳаётимизнинг ажралмас қисмига айланган. Шунга қарамай, ҳануз кўпчилик бир нечта аккаунт учун бир хил ёки осон топиладиган пароллардан фойдаланади. Бу эса битта аккаунт бузилса, бошқалари ҳам хавф остида қолишига сабаб бўлиши мумкин.
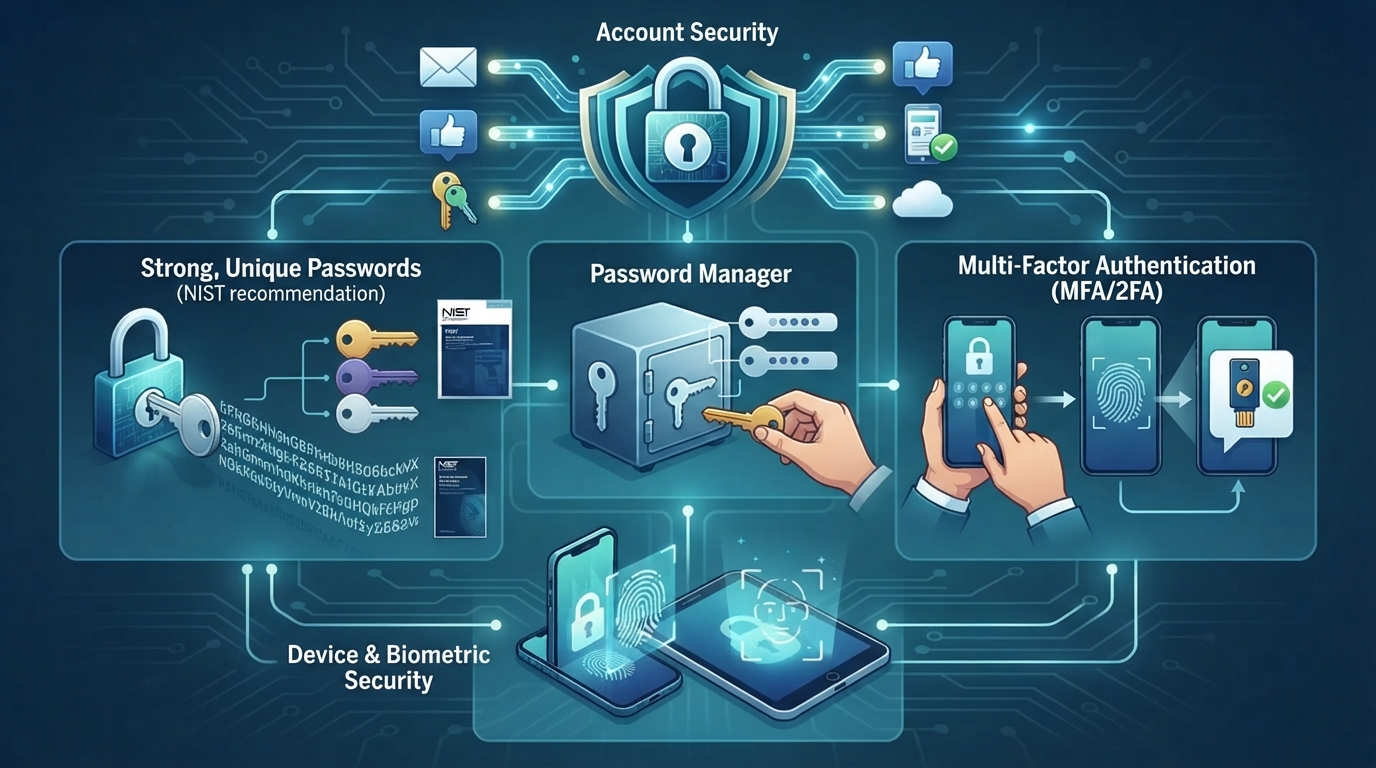
АҚШ Миллий стандартлар ва технологиялар институти — НИСТънинг амалдаги тавсияларига кўра, паролда энг муҳим омиллардан бири унинг узунлигидир. Агар парол ягона ҳимоя воситаси бўлса, камида 15 белгидан иборат бўлиши тавсия этилади. НИСТ катта-кичик ҳарф, рақам ва махсус белгиларни мажбуран аралаштиришдан кўра, узун ва тахмин қилиш қийин бўлган паролдан фойдаланишни устун деб билади.
Масалан, қисқа ва мураккаб кўринган «П@сс12!» каби парол ўрнига бир-бири билан боғлиқ бўлмаган бир нечта сўздан тузилган узун парол-фразадан фойдаланиш хавфсизроқ бўлиши мумкин.
Ҳар бир аккаунт учун алоҳида парол ишлатиш керак.
Гоогле ҳам электрон почта, банк ва бошқа муҳим аккаунтларда бир хил паролни қайта ишлатмасликни тавсия қилади. Чунки бир сайтдан парол ўғирланса, жиноятчилар уни бошқа сервисларида ҳам синаб кўриши мумкин.
Ўнлаб турли паролларни ёдда сақлаш қийин.
Шу сабабли СИСА ва НИСТ парол менежерларидан фойдаланишни тавсия этади. Бундай дастур ҳар бир сайт учун узун ва тасодифий парол яратади ҳамда уларни ҳимояланган тарзда сақлайди. Фойдаланувчи эса асосан битта кучли «бош парол»ни эслаб қолади.
Паролнинг ўзи эса етарли ҳимоя эмас.
Муҳим аккаунтларда икки босқичли ёки кўп босқичли аутентификация — 2ФА/МФА ёқилиши керак. Бунда парол ўғирланган тақдирда ҳам аккаунтга кириш учун қўшимча тасдиқ талаб этилади. СИСА ва НИСТ МФАъни аккаунт хавфсизлигини сезиларли даражада оширадиган чора сифатида тавсия қилади.
Имкон бўлса, СМС-коддан кўра аутентификатор иловаси, хавфсизлик калити ёки пасскей каби усуллардан фойдаланиш мақсадга мувофиқ.
Гоогле пасскейъни фишингга қарши барқарорроқ усул сифатида кўрсатади. Мисрософт ҳам ФИДО2 асосидаги пасскейъларни фишингга чидамли аутентификация воситаси деб баҳолайди.
Пасскей — анъанавий парол ўрнига қурилмада сақланадиган криптографик калит орқали кириш усули. У бармоқ изи, Фасе ИД, Виндовс Ҳелло ёки қурилма ПИН-коди билан тасдиқланиши мумкин. Аппле ҳам пасскейъларни паролларга нисбатан фишинг ҳужумларига чидамли технология сифатида таърифлайди.
Телефон ва планшетнинг экран қулфи ҳам муҳим.
Андроид расмий тавсиясида ПИН-код камида 4 рақамдан иборат бўлиши мумкинлиги, бироқ 6 рақам ёки ундан узун ПИН хавфсизроқ экани кўрсатилган. Биометрик ҳимоя — бармоқ изи ёки юз орқали очиш — ҳам қўшимча хавфсизлик беради.
Яна бир кенг тарқалган одат — паролни ҳар ой ёки ҳар уч ойда алмаштириш.
НИСТ бундай мажбурий даврий алмаштиришни тавсия қилмайди. Паролни асосан у ошкор бўлгани, маълумотлар сизиши ёки аккаунт бузилгани ҳақида шубҳа пайдо бўлганда алмаштириш керак.
Шунингдек, паролда исм, фамилия, туғилган сана, телефон рақами, 123456, қвертй каби осон тахмин қилинадиган комбинациялардан фойдаланмаслик лозим.
НИСТ хизматлардан янги паролларни маълум бўлган, кўп ишлатиладиган ёки аввал сизиб чиққан пароллар рўйхати билан солиштиришни ҳам талаб қилади.
Қисқача айтганда, хавфсиз аккаунт учун узун ва ҳар бир сервисга хос парол, парол менежери ҳамда икки босқичли ҳимоя энг муҳим чоралар ҳисобланади. Қўллаб-қувватланадиган сервисларда эса пасскейъга ўтиш аккаунтни фишинг ва парол ўғирлаш билан боғлиқ бир қатор хавфлардан ҳимоя қилишга ёрдам беради.