

Если хакеры могут перехватить управление морозильной камерой в супермаркете, насколько уязвимы остальные технологии?
Десятки магазинов в европейских странах пострадали от кибератаки, затронувшей их холодильное оборудование.
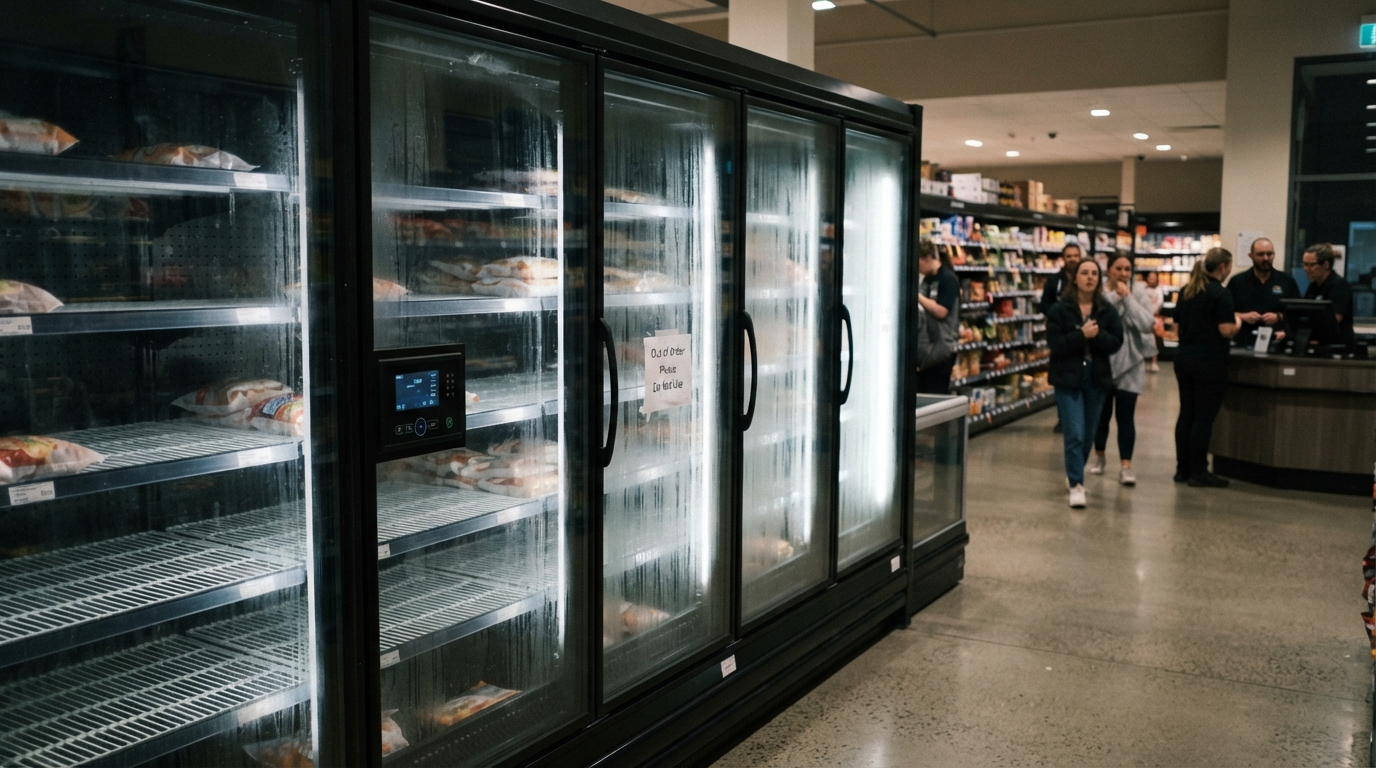
Если хакеры могут захватить контроль над супермаркетной морозильной камерой, насколько уязвимы другие технологии?
Супермаркеты по всей Европе подверглись вероятной кибератаке, которая затронула их холодильники и морозильники, что вызвало опасения по поводу уязвимости подключенного к интернету оборудования — от промышленной техники до обычной бытовой техники.
Умные устройства, подключенные к интернету, могут включать холодильники, системы центрального отопления и даже стиральные машины.
И хотя это может облегчить управление ими в дистанционном режиме, теоретически любое устройство, выходящее в сеть, может стать целью злоумышленников.
Тем не менее, это не означает, что хакеры могут легко взять их под контроль, и крупные бренды обычно прикладывают значительные усилия для обеспечения безопасности своих технологий.
Уязвимости в некоторых устройствах находили и раньше. В 2015 году исследователи продемонстрировали, как ошибка в умном холодильнике Samsung могла позволить им перехватывать интернет-трафик.
Однако нет никаких доказательств того, что бытовая техника является целью кибератак, поразивших супермаркеты в ноябре.
Сиаран Мартин, бывший генеральный директор Национального центра кибербезопасности Великобритании (NCSC), заявил, что производителям необходимо делать больше для защиты подключенных устройств.
«Нам нужно требовать от крупных технологических компаний гораздо большего, чтобы они изначально поставляли нам более безопасные устройства и продукты», — сказал он.
Он посоветовал потребителям своевременно обновлять устройства и по возможности включать многофакторную аутентификацию.
«Я знаю, что это хлопотно, но это занимает всего несколько секунд», — сказал он.
С апреля 2024 года закон Великобритании обязывает производителей определенных потребительских умных устройств соответствовать минимальным стандартам кибербезопасности, включая правила создания паролей и обновлений безопасности.
В NCSC заявили, что работают с международными партнерами и отраслью, чтобы разобраться в инцидентах с супермаркетами, но им неизвестно о каком-либо воздействии на Великобританию.
Однако исследователи из UK Cyber Defence выявили более 800 интерфейсов управления refrigeration и системами зданий, связанных с британскими ритейлерами, к которым можно получить доступ через публичный интернет.
Это не обязательно означает, что их можно взломать, но это может сделать их уязвимыми для злоумышленников, использующих слабые пароли или уязвимости в программном обеспечении.
Правительство уже провело переговоры с руководящими сотрудниками продовольственных ритейлеров о киберустойчивости после прошлых атак на супермаркеты.
Хелен Дикинсон, исполнительный директор Британского консорциума предприятий розничной торговли, заявила, что киберинциденты являются серьезной проблемой для ритейлеров, и компании работают с NCSC над обменом данными и укреплением своей защиты.
Это был бы не первый случай, когда взломы вызывают опасения по поводу влияния на поставки продовольствия.
Когда в мае 2025 года британские супермаркеты M&S и Co-op стали жертвами хакеров-вымогателей, ритейлеры столкнулись с трудностями при заполнении некоторых полок магазинов свежими поставками.
Покупатели по всей Великобритании жаловались на пустые полки в дни после атаки.
Том Хегель, исследователь из компании по кибербезопасности SentinelOne, заявил, что ритейлерам необходимо четче определить ответственность.
«Вопрос, на который должны ответить ритейлеры: кто отвечает за безопасность этого оборудования, а не только за его ремонт», — сказал он.
По его словам, подключение к интернету может сделать повседневные технологии более удобными, но безопасность должна успевать за этим.
«Как только злоумышленник получает возможность управлять этими функциями, законные возможности, такие как размораживание, становятся инструментами для нарушения работы», — сказал он.
«Изменение одной настройки может уничтожить физические запасы, а не просто нарушить работу компьютерной системы».
За пределами дома подключенные технологии используются для дистанционного управления промышленным оборудованием и транспортными средствами.
Эксперт по кибербезопасности Кен Манро напомнил о демонстрации 2015 года, в ходе которой исследователи удаленно взломали Jeep через его подключенную к интернету развлекательную систему, что привело к усовершенствованию безопасности автомобилей.
«К счастью, автомобильная промышленность осознала это и устранила проблему», — сказал он.
Мобильные соединения также широко используются для мониторинга оборудования на электростанциях и в водопроводных сетях, позволяя инженерам управлять системами удаленно.
Манро отметил, что коммунальные службы Великобритании в целом хорошо защищают эти соединения, но стандарты различаются по всему миру.
Его наибольшую озабоченность вызывают небольшие, плохо финансируемые коммунальные компании, которые все еще могут полагаться на более старое уязвимое оборудование.
Без надлежащей защиты «любая фабрика или оборудование», подключенные к интернету, — от автопроизводителей до электроэнергетической или транспортной инфраструктуры — могут столкнуться с аналогичными рисками, заявил Оливье Далуа, эксперт по кибербезопасности из Zscaler.