Владелец брендов Phase Eight и Hobbs подвергся кибератаке, пока H&M расследует отдельное заявление о взломе
TFG London принесла извинения клиентам за сбои в работе после того, как в воскресенье выявила «инцидент в сфере кибербезопасности».
Владелец Phase Eight и Hobbs подвергся кибератаке; H&M расследует отдельное заявление о взломе
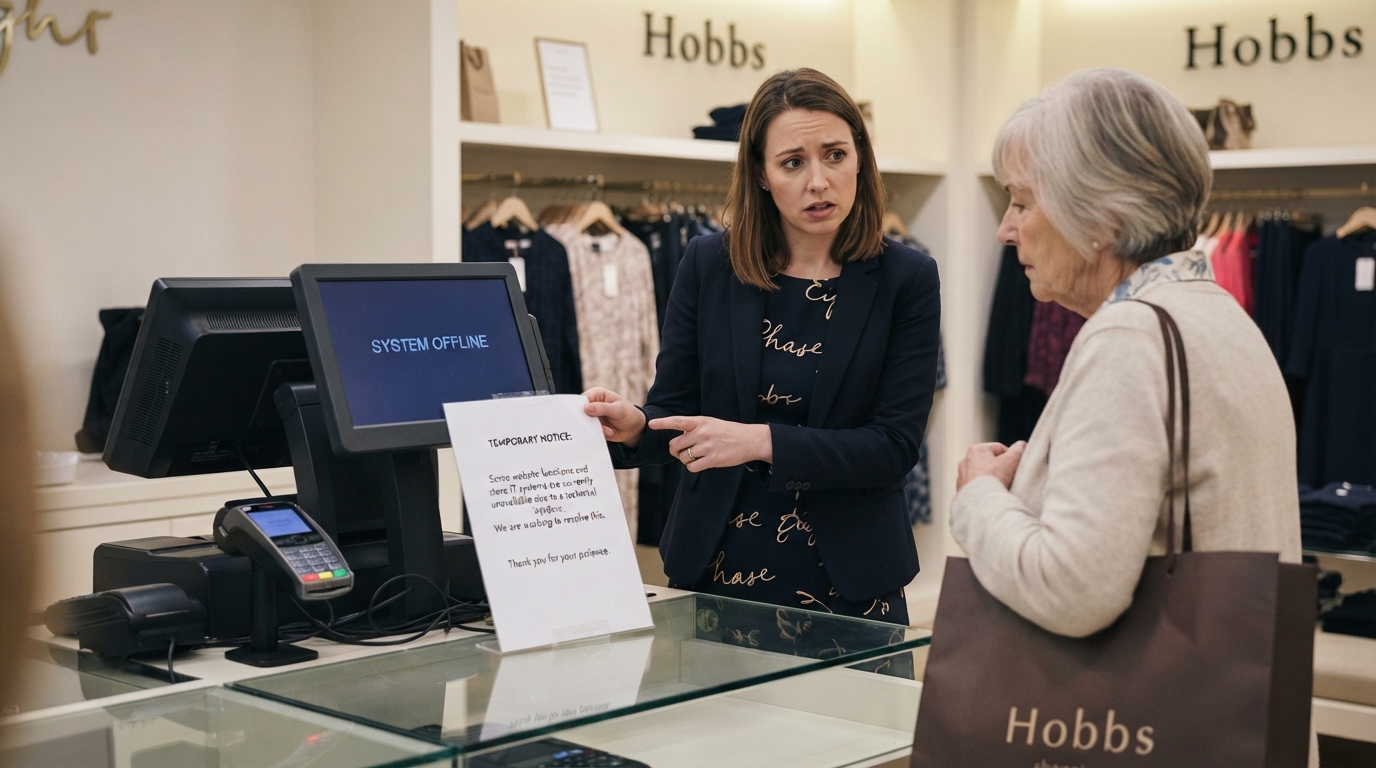
Владелец премиальных модных брендов Hobbs, Whistles и Phase Eight заявил, что расследует инцидент в сфере кибербезопасности.
Компания TFG London, британское подразделение розничной группы The Foschini Group, сообщила, что в воскресенье выявила инцидент, который затронул некоторые ИТ-системы и «непосредственно повлиял на наши бренды Phase Eight, Hobbs и Whistles».
«Мы активно расследуем ситуацию и работаем со сторонними специалистами по кибербезопасности», — заявила компания в комментарии BBC News.
В то же время компания H&M проверяет отдельное заявление о том, что она стала целью известной хакерской группировки.
В TFG заявили, что магазины ее брендов продолжают работать в обычном режиме, хотя некоторые функции веб-сайта могут быть недоступны, добавив: «Мы приносим извинения за любые неудобства и будем предоставлять нашим клиентам дополнительную информацию по мере необходимости».
Как сообщается, розничная группа направила клиентам электронное письмо, в котором указала, что, по ее мнению, платежные данные не пострадали в результате инцидента.
«По мере продолжения нашего расследования мы будем работать над тем, чтобы установить, были ли затронуты какие-либо конфиденциальные данные наших клиентов», — говорится в сообщении.
В письме, с которым ознакомилось новостное агентство PA, также говорится, что со всеми, чьи персональные данные пострадали, свяжутся напрямую.
«Мы не считаем необходимым менять данные для входа в ваш аккаунт в настоящее время», — добавляется в сообщении.
Беверли Гриффитс, старший преподаватель кафедры безопасности и устойчивости в Университете Бакс Нью, заявила агентству PA, что это «четкий сигнал о том, что крупные бренды находятся под прицелом кибератак».
Модные гиганты, от Adidas до Alexander McQueen, становились мишенями киберпреступников, пытавшихся вымогать деньги, угрожая обнародовать данные клиентов, если им не будет выплачен выкуп.
«Ни одна организация не застрахована от этого, поэтому реальная проверка на устойчивость заключается в том, насколько быстро бизнес может обнаружить инцидент, отреагировать и восстановиться, информируя при этом своих клиентов», — сказала Гриффитс, добавив, что клиентам следует сохранять «бдительность» и проявлять осторожность в отношении подозрительных сообщений.
В понедельник также стало известно, что модный гигант H&M расследует заявления о взломе, совершенном киберпреступной группировкой ShinyHunters.
Ранее этих хакеров связывали с громкими атаками, в том числе на ФБР, Rockstar Games и Ticketmaster.
«Нам известно об информации, распространяемой в Интернете относительно возможного инцидента в сфере кибербезопасности, и в настоящее время мы проверяем эти заявления», — заявили в H&M в комментарии BBC News.
«На данный момент мы не обнаружили никаких признаков того, что наша цифровая среда была взломана».
Это произошло всего через неделю после того, как клиенты Asos узнали о взломе этого онлайн-ритейлера одежды и косметики другой группировкой через push-уведомление, появившееся на экранах их телефонов.
Эксперты по кибербезопасности заявили BBC, что это был беспрецедентный шаг, когда хакеры фактически превратили систему уведомлений приложения в «требование о выкупе».
Позже выяснилось, что хакеры получили доступ к более подробной персональной информации клиентов Asos, чем ритейлер заявлял изначально.
Обновленная информация была направлена клиентам после того, как BBC News сообщила ритейлеру, что с ней связались киберпреступники, заявившие, что утечка вышла за рамки «базовых контактных данных», к которым, как ранее заявляли в Asos, мог быть получен доступ.