

От фейковых фото до кибератак.Эксперты и журналисты Центральной Азии обсудили новые риски для СМИ
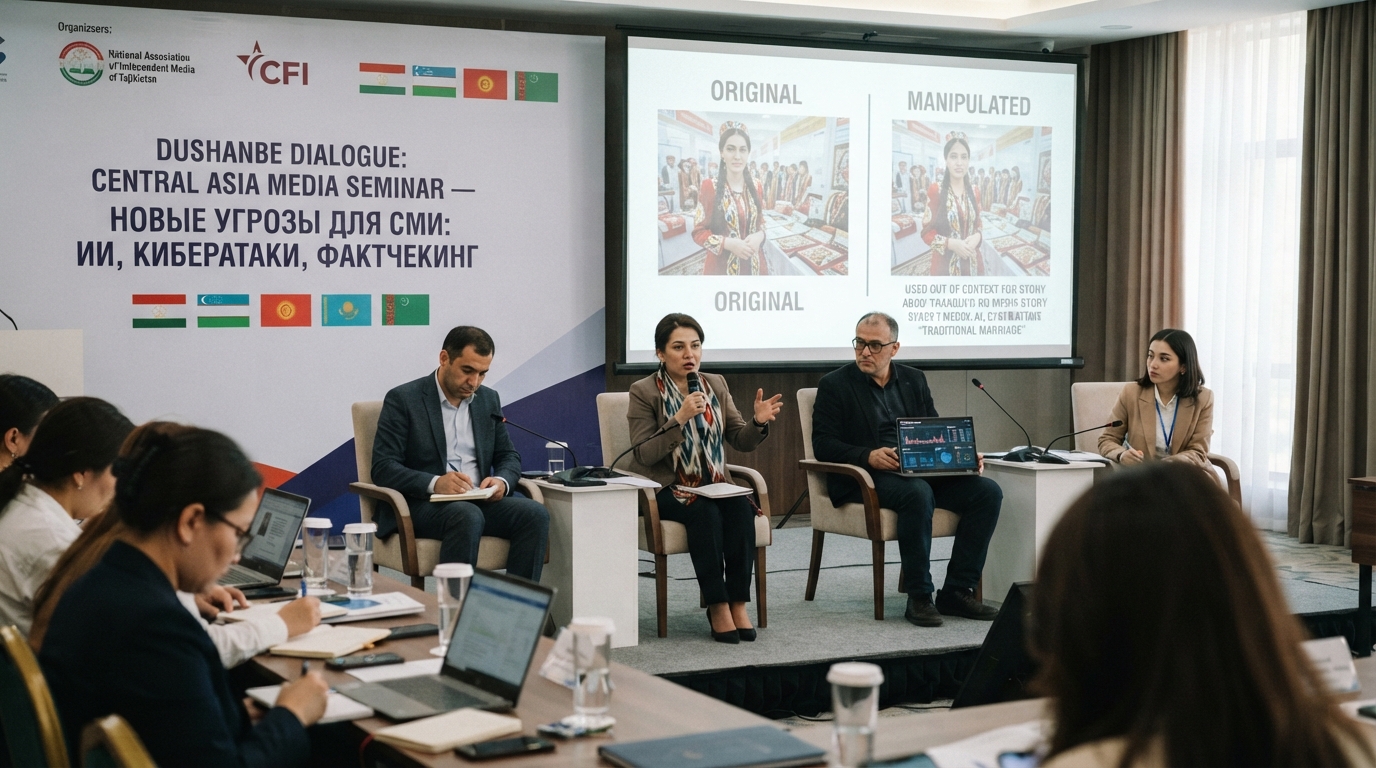
От поддельных снимков до кибератак: эксперты и журналисты Центральной Азии обсудили новые угрозы для СМИ
Журналисты и специалисты из стран Центральной Азии обсудили, какие риски для СМИ несут искусственный интеллект и цифровые атаки, а также как проверять контент с помощью открытых источников. Особое внимание уделили ситуации в Узбекистане, где уже действует базовое регулирование ИИ, тогда как вопрос ответственности за ошибки нейросетей по-прежнему остается открытым.
Встреча состоялась 28–29 сентября в Душанбе в рамках регионального семинара Dushanbe Dialogue. В нем приняли участие журналисты, фактчекеры, эксперты по кибербезопасности, юристы и медиаменеджеры из стран Центральной Азии. Организатором стала Национальная ассоциация независимых СМИ Таджикистана при поддержке CFI.
Отдельный раздел был посвящен проверке фотографий и видео. Журналист и фактчекер из Таджикистана Ёкуб Халимов разобрал случаи, когда СМИ публиковали снимки, не относящиеся к описываемым событиям. В одном из примеров фотографию женщины в национальной одежде использовали в материалах о традиционном браке, хотя на самом деле она была участницей выставки ремесел в Душанбе.
Для проверки таких материалов использовали обратный поиск изображений, социальные сети, Google Maps и другие открытые источники. Участникам также показали, как по фото и видео можно определить место съемки, установить личности людей и сопоставить публикации с архивными материалами.
Эксперты пришли к выводу, что редакциям необходимо регулярно проверять визуальный контент и требовать от журналистов ссылки на первоисточники. Особенно это важно при работе с материалами, которые быстро расходятся в социальных сетях.
Еще одной темой стала безопасность редакций, которые все активнее внедряют ИИ-инструменты. Эксперты предупредили, что при создании собственных сервисов и ботов редакции нередко недостаточно внимания уделяют защите данных и инфраструктуры. Это может создавать дополнительные уязвимости для хакерских атак, фишинга, DDoS-атак и других видов вмешательства.
Участникам предложили заранее готовить так называемую "красную папку" на случай кризиса. В ней должны быть контакты технических специалистов и юристов, шаблоны обращений, инструкции по сохранению цифровых доказательств и порядок действий при атаке. Такой подход позволяет не разрабатывать алгоритм защиты уже после того, как сайт или аккаунты редакции подверглись атаке.
При подозрении на взлом специалисты рекомендовали в первую очередь сохранить технические данные и изолировать поврежденное устройство или сервер от сети, а затем обратиться к экспертам по кибербезопасности. Юристам и руководству редакции советовали фиксировать доказательства — скриншоты, технические данные и адреса атакующих ресурсов — и при необходимости обращаться в правоохранительные органы и регуляторам.
Отдельно обсудили, как в Узбекистане и Кыргызстане формируется правовая база для использования ИИ. В Узбекистане уже действует базовое законодательное регулирование ИИ. В январе 2026 года в закон "Об информатизации" внесли нормы, которые определяют понятие искусственного интеллекта и общие правила его применения. При этом отдельного комплексного закона об искусственном интеллекте пока нет.
В Кыргызстане регулирование ИИ тоже находится на начальном этапе. При этом государственные структуры уже тестируют технологию: например, в парламенте применяется система для расшифровки заседаний на кыргызском и русском языках, а в системе здравоохранения — ИИ-сервисы для предварительной диагностики.
В итоге обсуждение свелось к общей для стран региона проблеме: ИИ развивается быстрее, чем успевают формироваться правила его использования, а редакциям приходится одновременно разбираться с новыми технологиями, цифровыми атаками и недостаточной подготовленностью аудитории. Для СМИ это означает необходимость не только внедрять ИИ-инструменты, но и заранее выстраивать процедуры проверки информации, защиты данных и действий на случай киберинцидентов.