

Binance заявляет, что фейковые собеседования использовались в рамках взлома криптобиржи на 6,3 млрд долларов
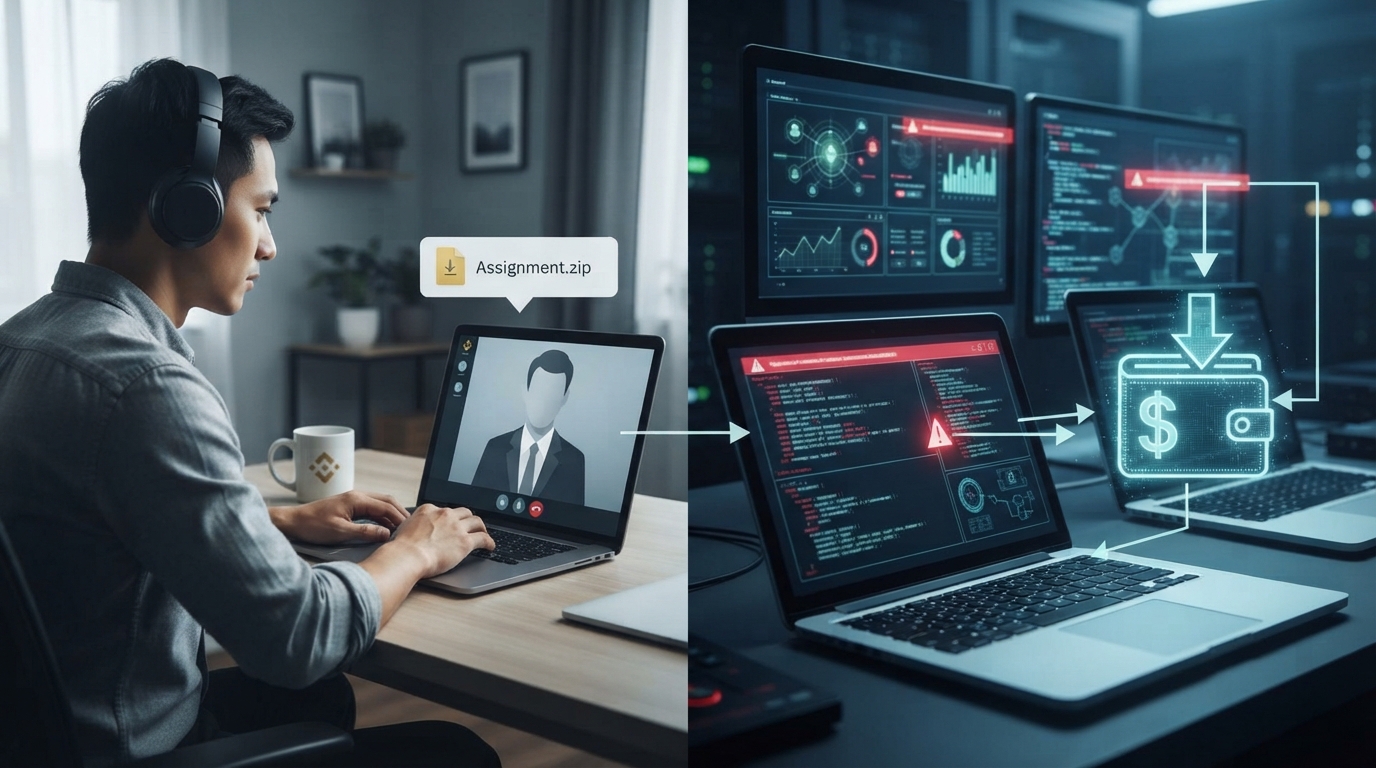
По данным Binance, с инженером связались через легальную платформу по поиску работы и пригласили на фиктивные собеседования с подставными представителями компании.
Binance заявляет, что фейковые собеседования использовались в рамках криптохака на $6,3 млрд
Хакеры, похитившие у Binance рекордные $6,3 млрд (£4,7 млрд), использовали фейковые собеседования и компрометацию внутреннего ИИ-инструмента, заявила компания.
В предварительных результатах расследования, опубликованных компанией, которая управляет крупнейшей в мире криптовалютной биржей, говорится, что хакеры получили доступ к ее системам в результате «сложной многоэтапной кампании».
Сообщается, что они использовали различные методы, включая загрузку вредоносного программного обеспечения, чтобы заразить компьютеры инженеров Binance и получить контроль над инструментами, использованными для вывода криптовалюты на миллиарды долларов из ее кошелька.
Binance описала взлом как «серьезный и highly и изощренный инцидент безопасности» и принесла извинения, заявив, что «этого не должно было произойти».
Binance заявила, что хакеры атаковали ее инженеров с помощью тактик социальной инженерии.
К ним относятся такие методы, как фишинг, когда хакеры пытаются обманом заставить людей раскрыть конфиденциальную или личную информацию, которую затем можно использовать для доступа к их аккаунтам.
Binance заявила, что в рамках атаки к одному из ее инженеров обратились через легальную платформу по поиску работы и пригласили на фейковые собеседования с подставными представителями компании.
В компании отметили, что злоумышленники использовали «более продвинутые и обманные» методы для завоевания его доверия, включая обмен аккаунтами в социальных сетях с личными фотографиями.
Во время второго собеседования инженеру было сказано скачать вредоносное ПО, маскировавшееся под «тестовое задание», которое установило вредоносный код с использованием «техник обфускации» для предотвращения обнаружения.
Binance заявила, что затем в октябре хакеры использовали скомпрометированный компьютер инженера и скомпрометированный внутренний ИИ-инструмент, чтобы получить контроль над ноутбуками двух других инженеров и осуществить следующие этапы атаки.
Инцидент вынудил Binance приостановить вывод средств для клиентов по всему миру, что означало, что пользователи не могли перевести свою криптовалюту с платформы до восстановления работы служб в воскресенье.
После возобновления работы платформы клиенты вывели активы на миллиарды долларов.
«Мы приносим извинения за беспокойство, сбои и неопределенность, которые это вызвало у наших пользователей, партнеров и отрасли в целом», — заявили в компании.
Компания добавила, что после инцидента она предприняла ряд шагов, включая сотрудничество с правоохранительными органами для отслеживания и заморозки пострадавших активов.
Она заявила, что также выделила более 100% средств, необходимых для покрытия убытков, и отметила, что 98% пострадавших токен-активов были «восполнены» к субботе.
Считается, что рекордная атака на $6,3 млрд (£4,7 млрд) является крупнейшим криптовзломом на сегодняшний день.
Американские правоохранительные органы, включая Федеральное бюро расследований (ФБР) и Секретную службу, помогают Binance отслеживать криптовалюту, похищенную из собственных кошельков платформы.
Ведомства вместе с рядом кибераналитиков заявили, что взлом — как и подобные ему предыдущие инциденты — имеет признаки того, что он был осуществлен Северной Кореей.
Ким Ё Чжон, высокопоставленный чиновник Корейской Народно-Демократической Республики и сестра лидера Ким Чен Ына, заявила, что эти обвинения являются очередным «зловещим намерением» США испортить публичный имидж Северной Кореи.
Страна неоднократно отрицала причастность к ряду крупных кибератак, в которых ее обвиняли в последние годы.
Группировка TraderTraitor, также известная как Lazarus Group, обвинялась в бывшем на тот момент рекордным взломе криптобиржи Bybit на $1,5 млрд в 2025 году.
Ранее Binance не отвечала на вопросы Би-би-си о предполагаемой роли Северной Кореи во взломе.
Однако во вторник компания написала в X (ранее «Твиттер»): «Последняя информация, опубликованная Федеральным бюро расследований, указывает на то, что ответственность за этот инцидент несет Корейская Народно-Демократическая Республика».
В рамках мер по обеспечению безопасности после атаки Binance заявила, что также увеличит инвестиции в ИИ-инструменты, способные выявлять угрозы безопасности, и привлечет сторонних киберэкспертов для проведения полного анализа инцидента.
Она также заявила о намерении создать фонд исследований в области безопасности и сотрудничать с ведущими компаниями в сфере ИИ и безопасности над целевыми инициативами.